


Gli aggressori hanno compromesso l'infrastruttura di pubblicazione dei pacchetti @redhat-cloud-services su npm, utilizzando una variante del worm Shai-Hulud chiamata Miasma. Il malware è stato distribuito tramite script di preinstallazione e ha rubato una vasta gamma di dati sensibili, inclusi token e credenziali cloud. Inoltre, il worm ha tentato di diffondersi ulteriormente attraverso la catena di approvvigionamento, iniettando codice dannoso in repository GitHub e pubblicando nuovi pacchetti infetti.
L’ecosistema Red Hat è stato colpito da un attacco alla supply chain.
Degli aggressori sconosciuti hanno compromesso l’infrastruttura di pubblicazione dei pacchetti @redhat-cloud-services e pubblicato decine di librerie infette. Nel mentre i ricercatori sulla sicurezza delle informazioni delle società Aikido, Socket e OX Security hanno riferito che gli aggressori hanno utilizzato una nuova variante del worm Shai-Hulud chiamata Miasma.
Secondo gli esperti, la compromissione ha interessato almeno 32 pacchetti e 96 versioni. In totale, queste librerie sono state scaricate circa 117.000 volte in una settimana. Tra le vittime c’erano i pacchetti utilizzati nell’ecosistema dei servizi cloud di Red Hat.

L’attacco è stato implementato tramite il meccanismo di pubblicazione attendibile in npm. I ricercatori suggeriscono che gli aggressori abbiano inizialmente compromesso l’account GitHub di uno dei dipendenti di Red Hat e poi abbiano apportato modifiche dannose ai repository dell’azienda.
Successivamente, le versioni infette dei pacchetti sono state pubblicate tramite GitHub Actions e token OIDC (pubblicazione attendibile npm).
Una caratteristica distintiva di questo attacco era che il malware veniva lanciato nella fase di installazione delle dipendenze. I pacchetti includevano uno script di preinstallazione che eseguiva automaticamente il file index.js offuscato durante l’installazione di npm, ovvero prima dell’avvio dell’applicazione stessa.
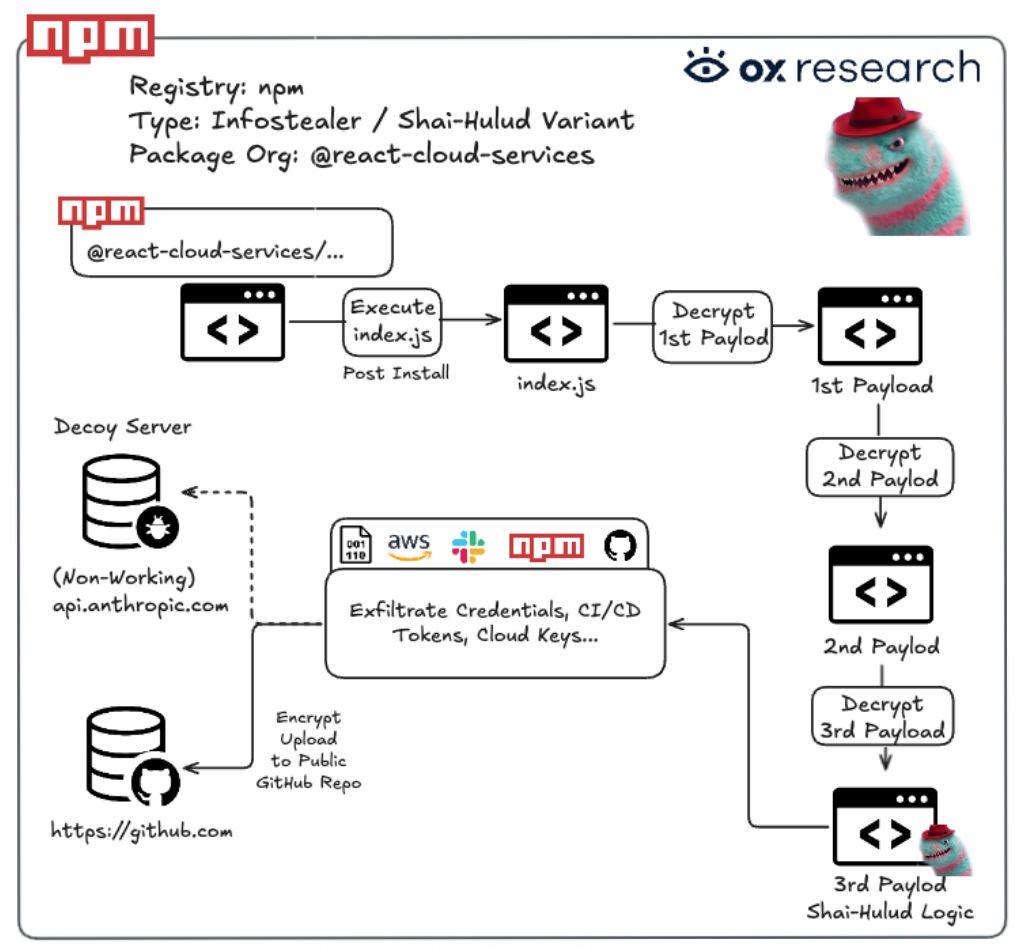
Dopo il lancio, il malware ha rubato un’ampia gamma di dati: segreti GitHub Actions, token npm e PyPI, chiavi SSH, credenziali AWS, Google Cloud e Azure, token HashiCorp Vault, segreti Kubernetes, configurazioni Docker, chiavi GPG, contenuto dei file .env e così via.
Allo stesso tempo, il worm Miasma non si è limitato a rubare informazioni: il malware ha cercato di utilizzare le credenziali rubate per diffondersi ulteriormente attraverso la catena di approvvigionamento. Ad esempio, se il sistema infetto avesse accesso a repository di terze parti o a infrastrutture CI/CD, il worm potrebbe iniettare codice dannoso e file di flusso di lavoro in altri repository GitHub, nonché pubblicare nuovi pacchetti infetti per conto delle organizzazioni colpite.
Come ha dimostrato l’analisi, la nuova versione del malware ripete in gran parte la logica del worm Shai-Hulud, il cui codice sorgente è stato recentemente pubblicato online dal gruppo di hacker TeamPCP.
In precedenza, questo malware era già stato utilizzato negli attacchi ai progetti Bitwarden, SAP, Mistral AI, TanStack, OpenAI e GitHub.
Tuttavia, va notato che gli autori di Miasma hanno migliorato significativamente il codice del worm: hanno aggiunto nuovi meccanismi di offuscamento, consegna graduale dei payload e hanno anche ampliato le capacità per rubare le credenziali del cloud.
Inoltre, i ricercatori hanno scoperto meccanismi di avvio automatico tramite Claude Code e Visual Studio Code, nonché tentativi di aumentare i privilegi all’interno di un ambiente CI/CD. Inoltre, ogni nuova infezione portava alla generazione di un payload crittografato univoco, che complicava ulteriormente il rilevamento dell’attacco.
Al momento della pubblicazione dei rapporti degli specialisti, sono stati scoperti più di 300 repository GitHub nei quali Miasma è riuscita a iniettare codice dannoso.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.