


I server sulla rete Tor, di proprietà del gruppo di cyber-estorsionisti REvil, hanno ripreso a funzionare dopo diversi mesi di inattività e stanno ora reindirizzando i visitatori a una nuova operazione RaaS iniziata a metà dicembre dello scorso anno.
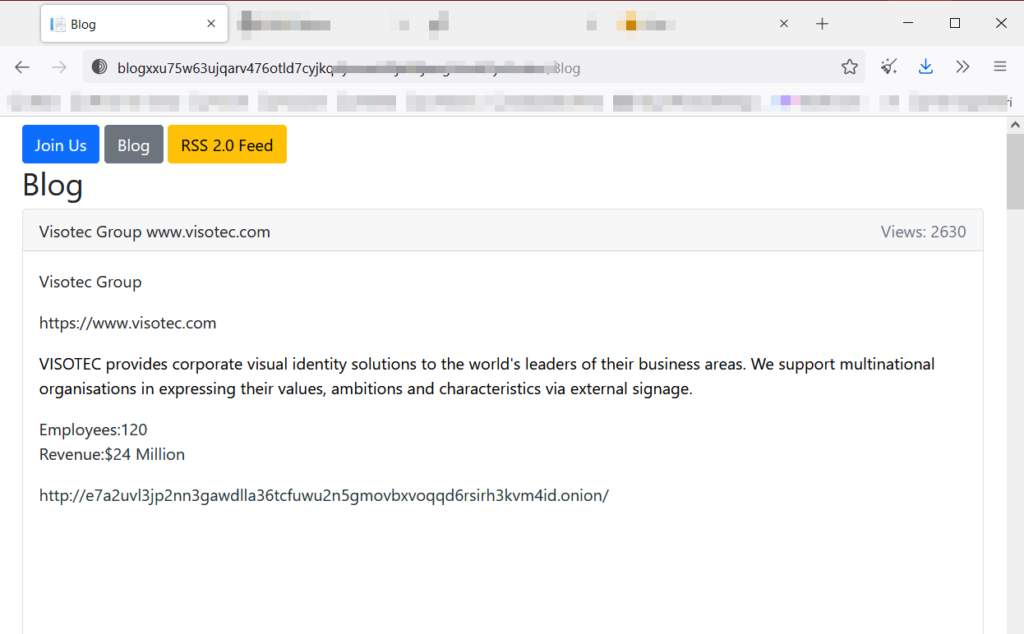
Non si sa chi ci sia dietro la nuova operazione RaaS, ma l’elenco delle vittime sul nuovo data leak site include le vittime precedenti di REvil.

Pochi giorni fa, i ricercatori di sicurezza pancak3 e Soufiane Tahiri hanno scoperto una pubblicità per un nuovo sito di fuga, REvil, sul forum in lingua russa RuTOR.
La risorsa è ospitata su un dominio diverso, ma porta al sito originale del gruppo, che utilizzava quando era attivo.
Nel gennaio 2022, poco dopo l’arresto di 14 presunti membri di REvil in Russia, il ricercatore di MalwareHunterTeam ha riferito che a metà dicembre 2021 è stata registrata l’attività di un nuovo gruppo associato a REvil, ma non ha specificato che tipo di connessioni erano presenti.
Tra il 5 e il 10 aprile, ha notato che l’attuale sito associato al raggruppamento funzionava, ma non conteneva alcun contenuto. Circa una settimana dopo, il contenuto ha iniziato ad apparire.
MalwareHunterTeam ha anche trovato un feed RSS di Corp Leaks, precedentemente utilizzato dall’ormai defunto gruppo di cyber-ransomware Nefilim.
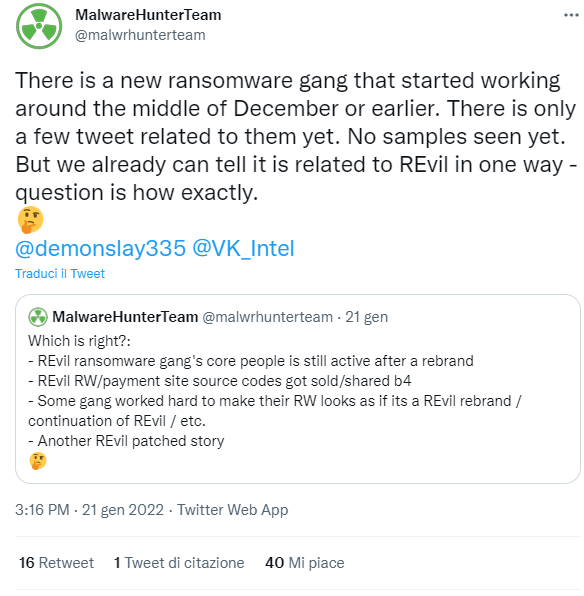
Il blog e il sito per il pagamento dei riscatti sono ospitati su server separati.
Non è ancora possibile stabilire chi c’è dietro la nuova operazione che utilizza i server REvil. I ricercatori devono ancora analizzare il carico utile associato a REvil e il gruppo stesso non ha ancora riportato nulla che possa far luce sulla sua origine.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]