


La multinazionale energetica italiana, Enel Group venne colpita da un attacco ransomware nel 2020.
Ad attaccare è stata la cybergang Netwalker, la quale chiese un riscatto di 14 milioni di dollari per la chiave di decrittazione e per non rilasciare 6 terabyte di dati rubati.

Enel è uno dei maggiori player del settore energetico europeo, con oltre 61 milioni di clienti in 40 paesi del mondo.
Ad inizio di giugno del 2020, la rete interna di Enel venne attaccata dal ransomware Snake, noto anche come EKANS. Ma il tentativo è stato annullato prima che il malware potesse diffondersi.
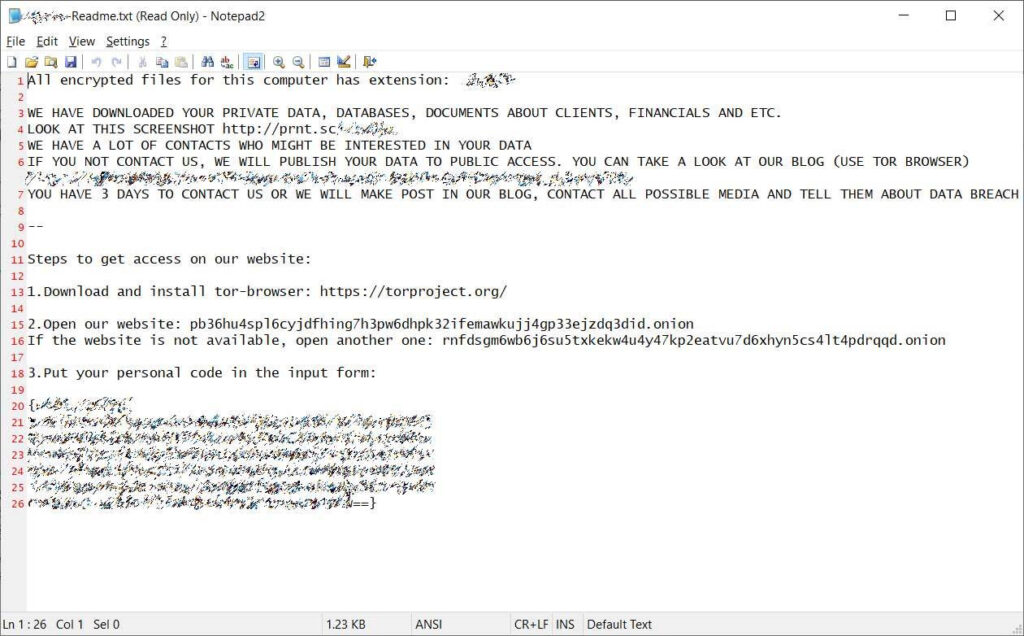
Successivamente, il 19 ottobre, un ricercatore di sicurezza condivise con BleepingComputer una richiesta di riscatto di Netwalker che sembrava provenire da un attacco al Gruppo Enel.
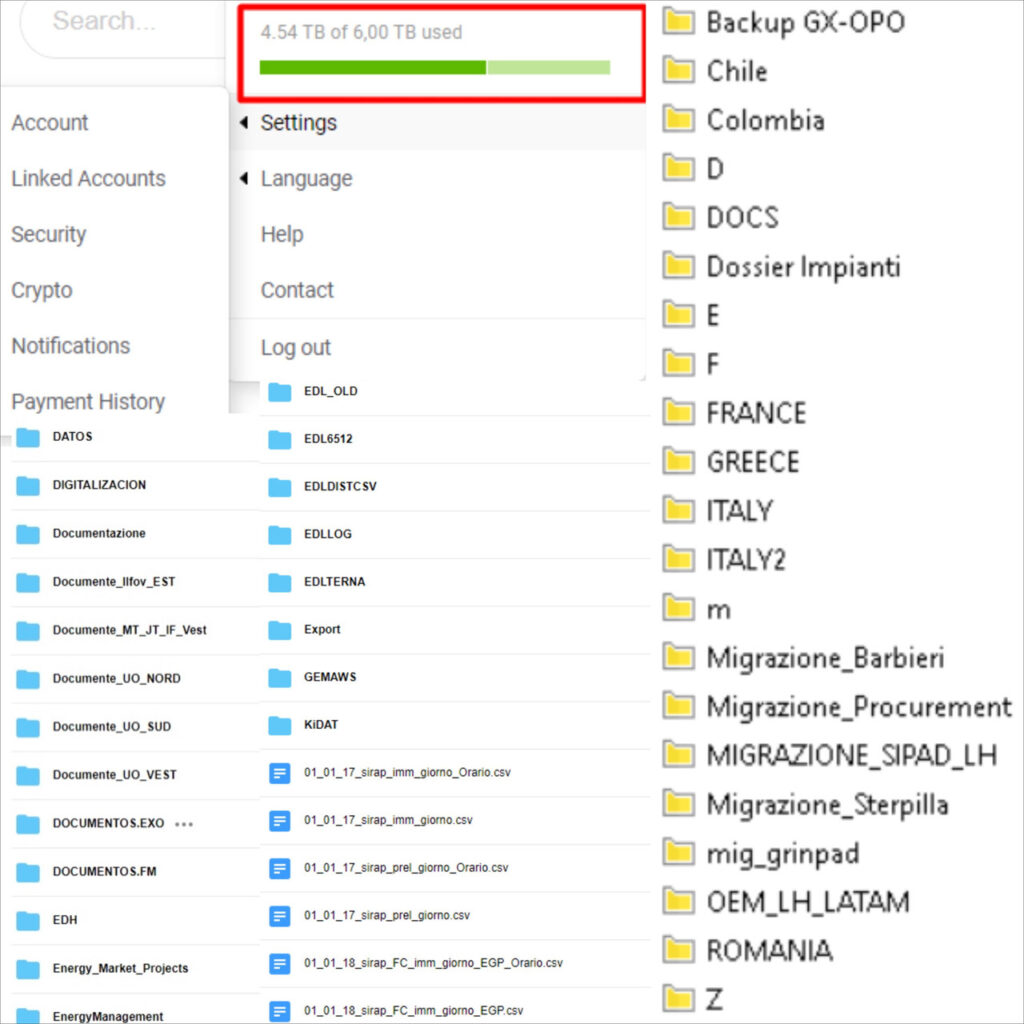
Nella richiesta di riscatto era incluso un collegamento a un URL che mostrava 6 TB di dati rubati dall’attacco. Sulla base dei nomi dei dipendenti nelle cartelle, è stato stabilito che l’attacco era stato sferrato al Gruppo Enel.
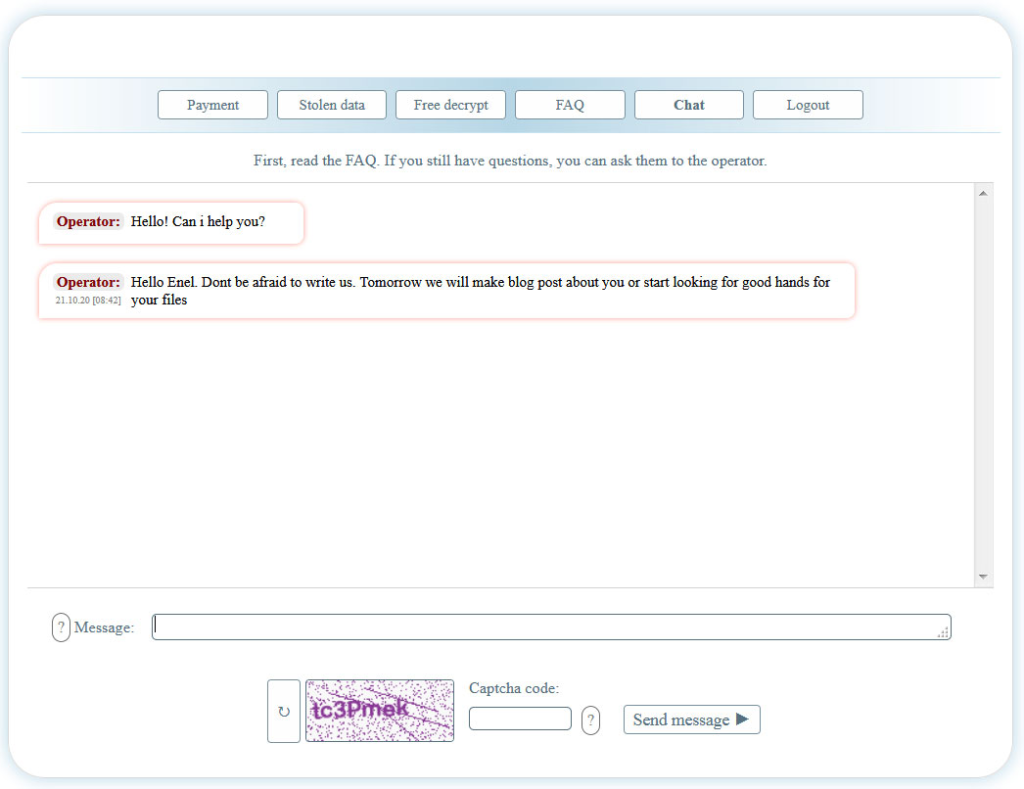
Pochi giorni dopo, Netwalker ha confermato che la vittima era il Gruppo Enel, dopo aver aggiunto un messaggio alla loro chat di supporto, affermando “Ciao Enel. Non aver paura di scriverci”.
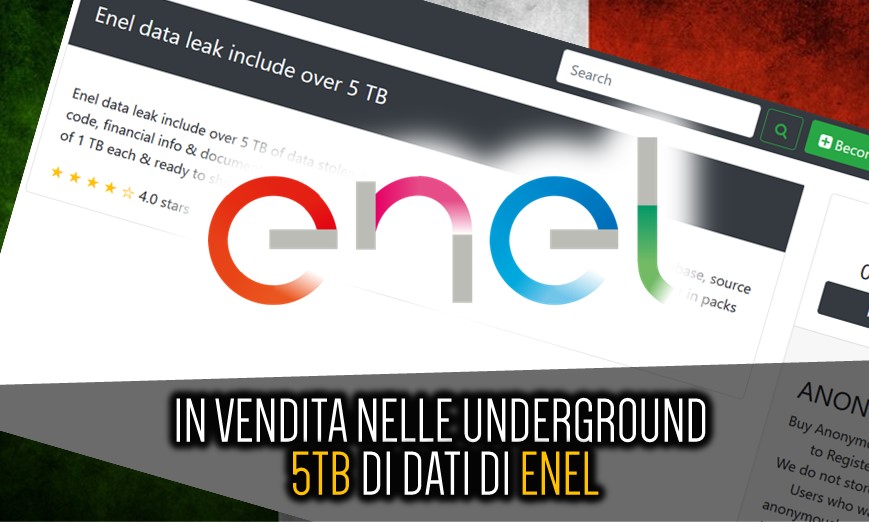
Nella giornata di oggi, un ricercatore di sicurezza di Red Hot Cyber, Luca Mella, ha rilevato in vendita su un noto forum underground nella rete onion, 5 TB di dati di Enel.
Tali dati sono stati messi in vendita per 1000 dollari, come mostrato dalla print screen successiva.
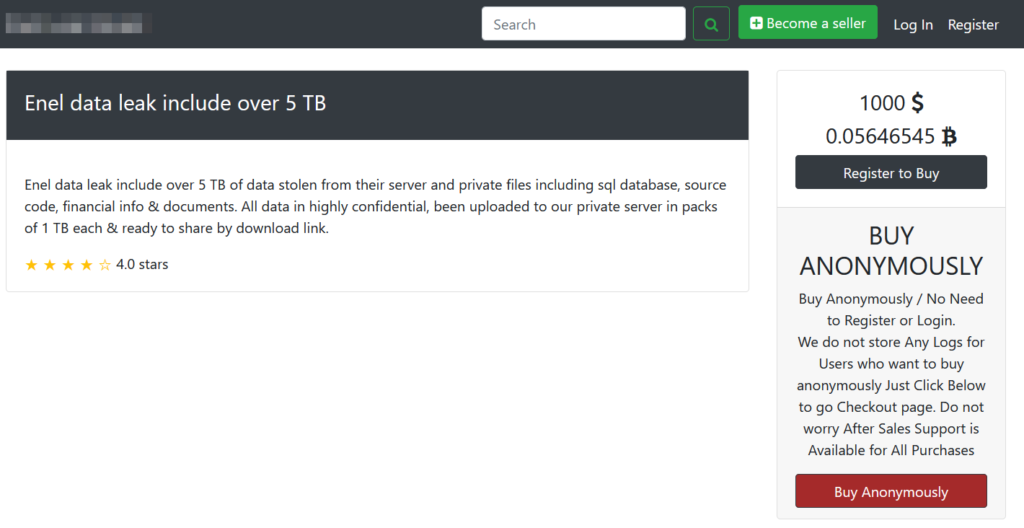
Andando ad analizzare la quantità di dati, il post nel market underground sta vendendo una parte dei dati esfiltrati da Enel, in quanto si parla di 5 TB e non di 6.
Quindi, presumibilmente si tratta dell’attacco effettuato da NetWalker ad Enel del 2020 e non di una nuova violazione. Ma tutto questo ci fa comprendere, che i dati una volta riversati nelle underground, sono persi per sempre e utilizzabili per qualsiasi malefatta criminali.
Infatti, non è raro imbattersi nella rivendita dei dati del più grosso data breach del mondo, quello avvenuto a Yahoo nel 2013 che perse 3 miliardi di credenziali e di informazioni dei suoi clienti.
Tutti potrebbero chiedersi: ma è un data breach vecchio, che senso ha acquisirlo?
Tale violazione, rispunta con cadenza nei forum underground, come avvenuto a gennaio scorso quando è stato messo in vendita per 40.000 dollari sul famigerato forum underground Raid Forums, successivamente chiuso dopo una operazione internazionale.
Nel mentre attendiamo un comunicato ufficiale dell’azienda, RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali.
Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo sulle nostre pagine per dare risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]