


Il Comune di Ferrara è entrato nel mirino di un attacco informatico condotto dalla cybergang nota come Rhysida. Gli hacker hanno esfiltrato dati sensibili dalle infrastrutture IT del comune e successivamente li hanno messi all’asta sul mercato underground.
Il risultato di questa asta potrebbe determinare se tali informazioni verranno rilasciate pubblicamente, gettando una nuova luce sulla crescente minaccia della criminalità informatica.

L’attacco, che ha colpito il Comune di Ferrara, ha dimostrato ancora una volta quanto sia critica la sicurezza informatica per le istituzioni pubbliche. La minaccia è chiara: se l’asta non dovesse raggiungere un acquirente disposto a pagare il prezzo richiesto dalla cybergang, i dati esfiltrati verranno resi pubblici su un sito underground. Questo mette sia il Comune di Ferrara che i cittadini coinvolti in una delicata situazione, dove il futuro della privacy e della sicurezza delle informazioni personali è appeso a un filo.
Fino ad oggi, non è stato ancora raggiunto un accordo nell’asta per l’acquisizione dei dati. L’incertezza regna mentre il conto alla rovescia per la data di pubblicazione si avvicina rapidamente. L’asta non risulta ancora completata in quanto il post è ancora presente all’interno del blog della cybergang.
Nel messaggio aveva riportato quanto segue:
Con solo 7 giorni di tempo, cogli l'opportunità di fare offerte su dati esclusivi, unici e impressionanti. Apri i tuoi portafogli e preparati ad acquistare dati esclusivi. Vendiamo solo ad una mano, nessuna rivendita, sarai l'unico proprietario!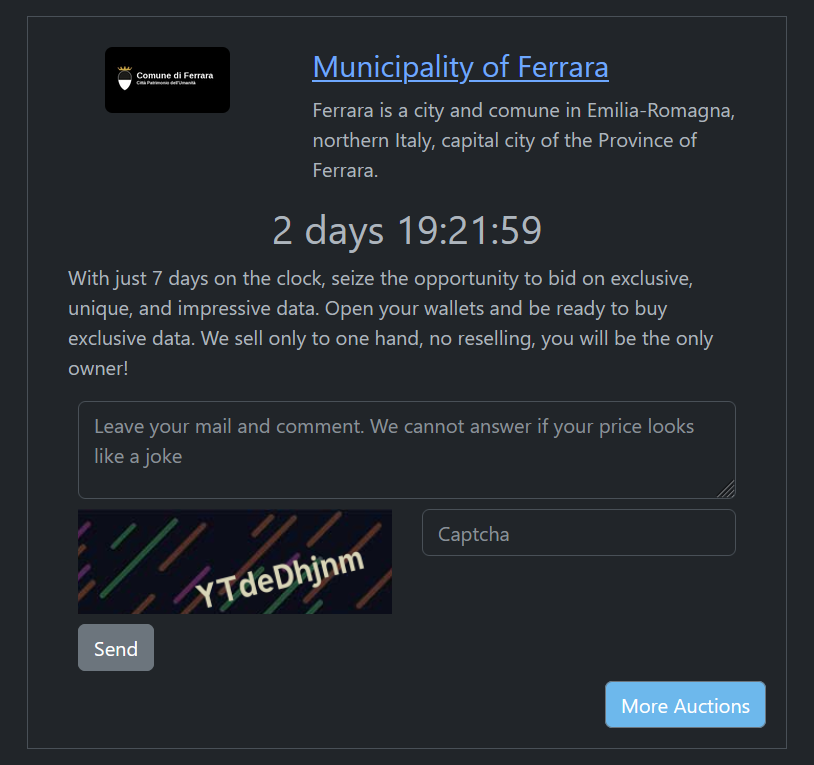
Questa volta a livello di comunicazione, le cose sono andate molto meglio rispetto alla consueta omertà in situazione analoghe. Nello specifico il direttore del comparto informatico Massimo Poletti, ha pubblicato giornalmente degli aggiornamenti su come il COmune stava di fatto rispondendo all’attacco informatico, molto prima che Rhysida riportasse sul suo Data Lake Site (DLS) la violazione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]