


Bitdefender ha rilasciato uno strumento per decrittografare i file colpiti dagli attacchi ransomware ShrinkLocker. Questo malware utilizza lo strumento BitLocker integrato di Windows per bloccare i file delle vittime.
Ricordiamo che ShrinkLocker è stato scoperto nella primavera del 2024. Come dissero allora gli esperti di sicurezza informatica di Kaspersogo Lab, per sferrare gli attacchi gli aggressori crearono uno script dannoso in VBScript (un linguaggio utilizzato per automatizzare le attività sui computer che eseguono Windows). Questo script controlla quale versione di Windows è installata sul dispositivo e attiva BitLocker di conseguenza. Allo stesso tempo il malware è in grado di infettare sia le nuove che le vecchie versioni del sistema operativo, fino a Windows Server 2008.

Come riportato da Bitdefender, il malware è molto probabilmente una rielaborazione di un innocuo codice vecchio di decenni utilizzando VBScript e generalmente utilizza metodi obsoleti. I ricercatori notano che gli operatori di ShrinkLocker sembrano non qualificati, utilizzano codice ridondante, commettono errori di battitura, lasciano registri di file di testo e si affidano principalmente a strumenti semplici e facilmente disponibili.
Tuttavia, questi hacker hanno un record di attacchi riusciti contro obiettivi aziendali. Ad esempio, nel suo rapporto, Bitdefender parla di un attacco ShrinkLocker contro un’organizzazione sanitaria anonima, durante il quale gli aggressori hanno crittografato dispositivi con Windows 10, Windows 11 e Windows Server sull’intera rete (inclusi i backup). In questo caso, il processo di crittografia dei dati ha richiesto circa 2,5 ore e ha comportato la perdita da parte dell’organizzazione dell’accesso ai sistemi critici, il che avrebbe potuto ostacolare la cura dei pazienti.
Bitdefender ci ricorda come si presenta tipicamente un attacco ShrinkLocker: in primo luogo, il malware esegue una query WMI (Strumentazione gestione Windows) per verificare se BitLocker è disponibile sul sistema di destinazione e lo installa se necessario. Il ransomware rimuove quindi tutte le protezioni standard che impediscono la crittografia del disco. Per velocizzare le cose, usa il flag -UsedSpaceOnlyper forzare BitLocker a crittografare solo lo spazio su disco utilizzato.
La password casuale viene generata in base al traffico di rete e ai dati di utilizzo della memoria, quindi non esistono modelli che consentano la forza bruta. Lo script rimuove e riconfigura inoltre tutte le protezioni BitLocker per rendere più difficile il recupero delle chiavi di crittografia.
“I protettori sono meccanismi utilizzati da BitLocker per proteggere la chiave di crittografia. Questi possono includere la sicurezza hardware come TPM, nonché la sicurezza software come password e chiavi di ripristino. Rimuovendo tutta la protezione, lo script cerca di rendere impossibile il recupero dei dati o la decrittografia del disco”, spiega Bitdefender.
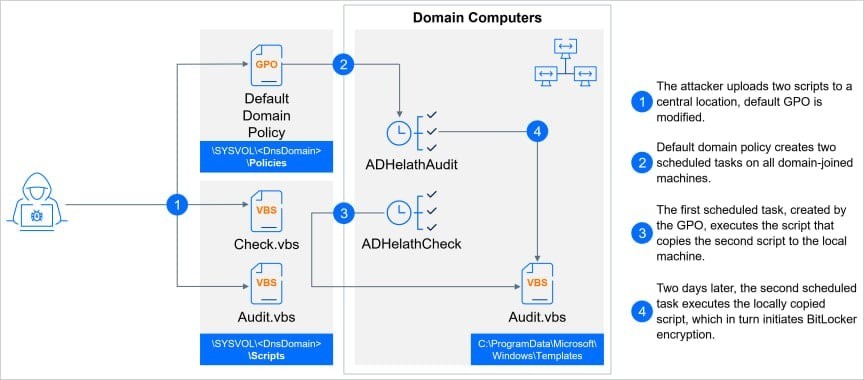
Per propagarsi, ShrinkLocker utilizza oggetti Criteri di gruppo (GPO) e attività pianificate, modifica le impostazioni dei criteri di gruppo sui controller di dominio Active Directory e crea attività per tutte le macchine aggiunte al dominio per garantire che tutte le unità sulla rete compromessa siano crittografate. Gli specialisti di Bitdefender hanno preparato e pubblicato uno strumento per decrittografare i dati colpiti da attacchi ransomware. Questo strumento modifica la sequenza di rimozione e riconfigurazione delle protezioni BitLocker.
Secondo i ricercatori, hanno identificato “una specifica finestra di opportunità per il recupero dei dati immediatamente dopo la rimozione delle protezioni dalle unità crittografate BitLocker”, che consente di decrittografare e recuperare la password impostata dagli aggressori. Di conseguenza, il processo di crittografia può essere invertito e i dischi possono essere riportati allo stato precedente, non crittografato.
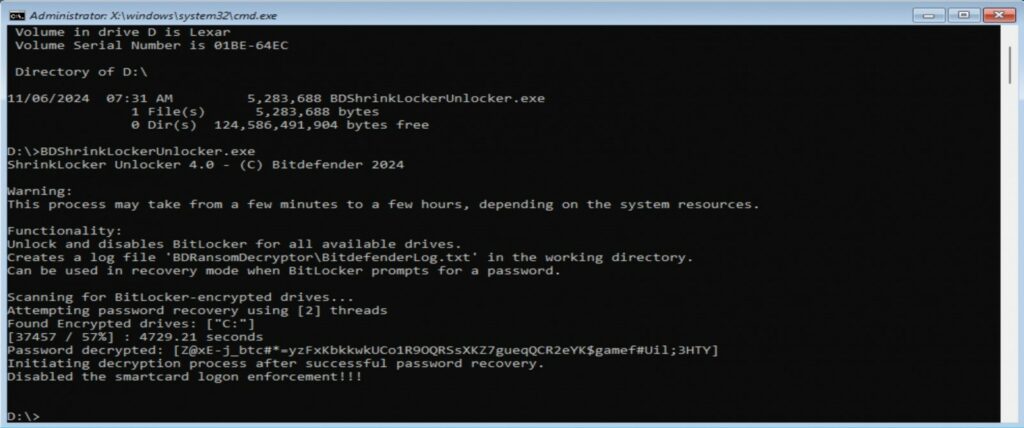
Il decryptor funziona solo su Windows 10, Windows 11 e le ultime versioni di Windows Server. Va sottolineato che è più efficace immediatamente dopo un attacco ransomware, quando le impostazioni di BitLocker non sono state ancora completamente modificate e possono ancora essere ripristinate.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.