


Check Point Research (CPR) ha svolto una interessante analisi sul numero di domini appena registrati nell’ultimo mese e negli ultimi tre anni afferenti alla festa di San Valentino. Quest’anno, l’aumento dei domini di nuova registrazione è balzato di una percentuale a tre cifre, simile a quanto avvenuto nel 2021 e nel 2020.

A gennaio, CPR ha assistito a un aumento del 152% dei nuovi domini registrati rispetto a dicembre. Quest’anno, il 6% dei nuovi domini è risultato dannoso e il 55% sospetto. Nell’ultimo mese, 1 email dannosa su 371 era correlata a San Valentino.
CPR ha infatti trovato un esempio di phishing incentrato su questo genere di festa. L’e-mail dannosa utilizzava il marchio “The Millions Roses” per indurre le vittime ad acquistare regali per San Valentino. Nell’esempio seguente, l’e-mail fraudolenta è stata inviata da un indirizzo contraffatto.
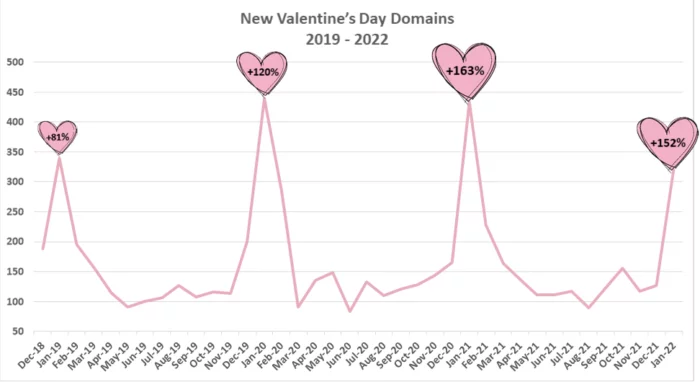
Domini appena registrati di San Valentino al mese dal 2019 ad oggi
L’e-mail fraudolenta elencava un indirizzo aziendale diverso dal legittimo marchio “The Million Roses”. Questo è un segno che l’e-mail proviene da una fonte dubbia e il sito Web è falso. Chiunque abbia cliccato sul collegamento nell’e-mail ( https://firebasestorage[.]googleapis[.]com/v0/b/simo-71947[.]appspot[.]com/o/Dooring[.]html?alt= media&token=f39a49dd-96fd-4040-a3ba-de80ccc606eb ) sarebbe stato reindirizzato a un link dannoso fraudolento, attualmente inattivo, ( https://jbrbro[.]page[.]link/doorring) che ha cercato di imitare il sito web “The Million Roses”.
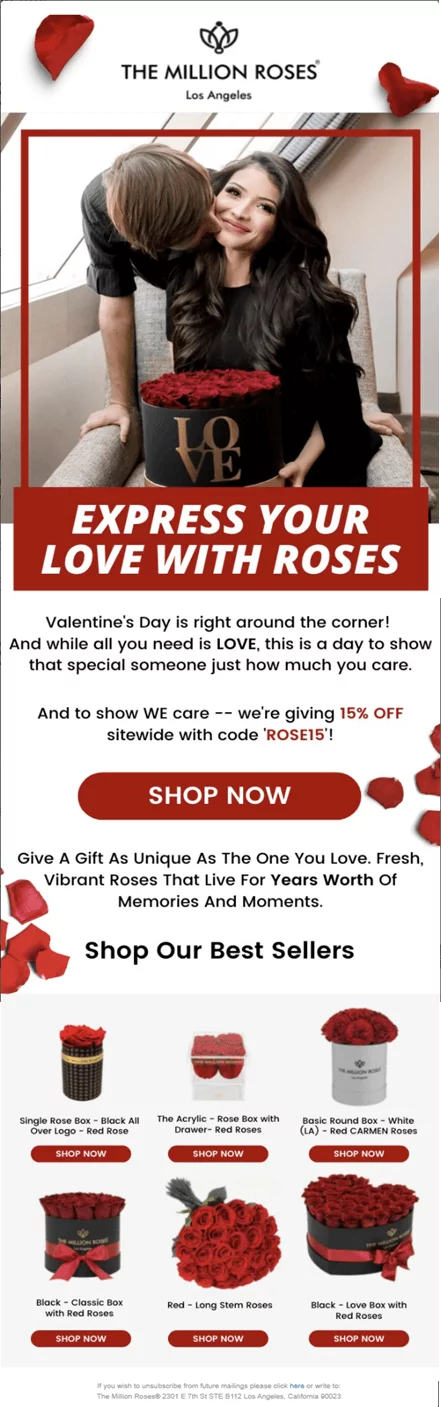
E anche la grafica era degna di nota.
Gli attacchi di phishing si verificano quando attori malintenzionati inviano messaggi fingendo di essere una persona o un’entità fidata. I messaggi di phishing manipolano gli utenti affinché eseguano azioni come l’installazione di un file dannoso, il clic su un collegamento dannoso o la divulgazione di informazioni riservate come le credenziali di accesso.
L’ingegneria sociale è un vettore di minaccia sempre più comune utilizzato in quasi tutti gli incidenti di sicurezza. Gli attacchi di social engineering, come il phishing, sono spesso combinati con altre minacce, come malware, iniezione di codice e attacchi di rete.
Inoltre, il phishing è la prima causa di infezione da ransomware, a detta di CPR. Poiché questi attacchi sono specificamente progettati per sfruttare la natura umana del volere condurre un buon affare, ed è estremamente importante impedire che questi attacchi raggiungano le vittime desiderate, perché un solo “clic sbagliato” può causare danni enormi.
Un attacco di phishing si basa sempre su una serie di fattori che portano una persona a cliccare su un link dannoso e possono essere sintetizzati in:
Alcuni ulteriori Consigli:
La minaccia del phishing ogni giorno si evolve di più, ma già utilizzando questi piccoli consigli il rischio si abbatte drasticamente.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]