


Gli specialisti Doctor Web hanno trovato nel Google Play Store diverse applicazioni dannose che complessivamente sono state installate più di due milioni di volte. Questi malware mostrano pubblicità intrusive agli utenti nascondendo la loro presenza sui dispositivi infetti.
Nel loro rapporto mensile sulle minacce mobili, gli analisti Doctor Web hanno parlato della scoperta nel Google Play Store di trojan appartenenti alle famiglie di malware come FakeApp, Joker e HiddenAds.

In particolare, il malware HiddenAds si mascherava da diversi giochi presenti nello store ufficiale:
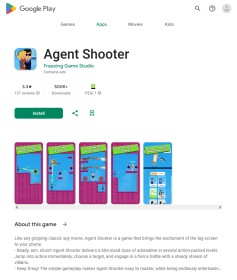
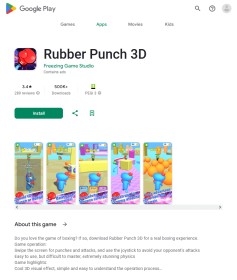
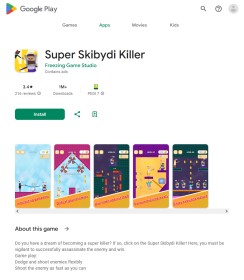
I ricercatori affermano che dopo essere stati installati sui dispositivi Android, questi trojan hanno cercato di nascondersi dagli utenti. Per fare ciò, hanno sostituito le loro icone situate nella schermata principale con una versione trasparente e hanno sostituito i loro nomi con nomi vuoti. Inoltre, potrebbero fingere di essere il browser Google Chrome, sostituendo le icone con una copia corrispondente.
Quando gli utenti cliccavano su tale icona, il malware avviava il browser per visualizzare annunci pubblicitari e continuava a funzionare in background. Ciò ha consentito ai trojan di diventare meno visibili e di ridurre la probabilità che venissero rimossi prematuramente. Inoltre, se il malware viene interrotto, gli utenti lo riavvierebbero, pensando di avviare un browser.
Gli analisti dell’azienda hanno inoltre identificato diverse applicazioni della famiglia FakeApp che reindirizzano gli utenti verso siti fraudolenti legati ad una serie di investimenti.
Questo malware è stato distribuito con il pretesto dei programmi finanziari. Ad esempio, applicazioni per il commercio di azioni, libri di consultazione e manuali di formazione sugli investimenti, contabilità domestica e così via. L’obiettivo principale di questi malware, è scaricare siti fraudolenti che invitavano le potenziali vittime a diventare “investitori”.
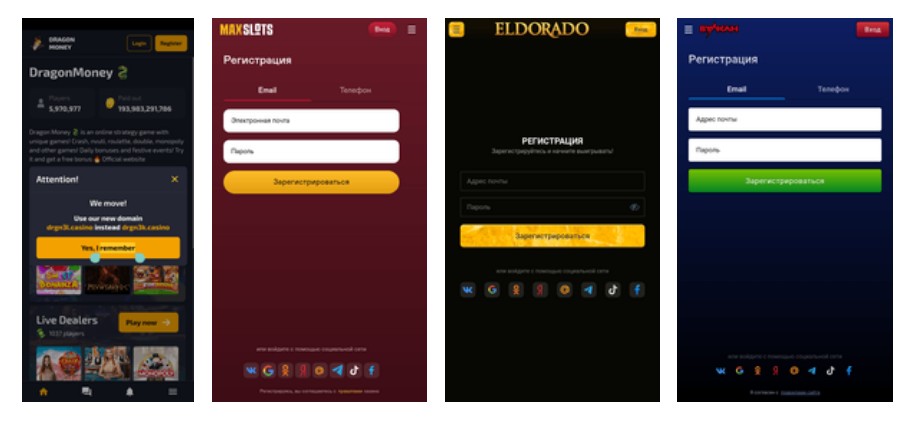
In altri casi, il malware si mascherava da app di gaming caricando siti di casinò online sospetti, violando le regole di Google Play. Anche queste applicazioni sono riuscite a ottenere molti download:
Inoltre, gli analisti hanno scoperto su Google Play due applicazioni appartenenti alla famiglia del malware Joker che iscrivevano gli utenti a servizi a pagamento:
L’azienda sottolinea che tutte queste minacce sono state ora rimosse dal Google Play Store. I ricercatori hanno pubblicato gli hash di tutte le applicazioni dannose sul loro GitHub .

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].