


Uno studente neozelandese ha scoperto per caso che su 290 modelli di schede madri MSI, la funzione Secure Boot, responsabile dell’avvio sicuro UEFI, non funziona per impostazione predefinita.
Il Secure Boot è una funzionalità che può proteggere il processo di avvio impedendo il caricamento di driver UEFI o boot loader del sistema operativo che non sono firmati con una firma digitale accettabile.

Ciò significa che qualsiasi immagine del sistema operativo può essere eseguita su macchine vulnerabili, indipendentemente dal fatto che sia firmata e che la firma sia autentica.
David Potocki ha parlato della sua scoperta nel suo blog.
Ha scoperto il problema per caso durante la configurazione di un nuovo computer.
“Ho scoperto che il firmware accetta qualsiasi immagine del sistema operativo che gli fornisco, indipendentemente dal fatto che sia attendibile o meno”
Si è scoperto quindi che nel gennaio 2022 MSI, con il rilascio di un nuovo firmware, ha modificato le impostazioni nella sezione Secure Boot nel suo UEFI / BIOS, modificando i valori predefiniti.
Quindi, ora tutti i valori nella sottosezione Criteri di esecuzione immagine sono stati impostati su “Esegui sempre”. Ciò significa che anche se il malware ha modificato il bootloader del sistema operativo, UEFI/BIOS MSI avvierà comunque l’immagine dannosa, anche se saranno presenti problemi nella sua firma crittografica.
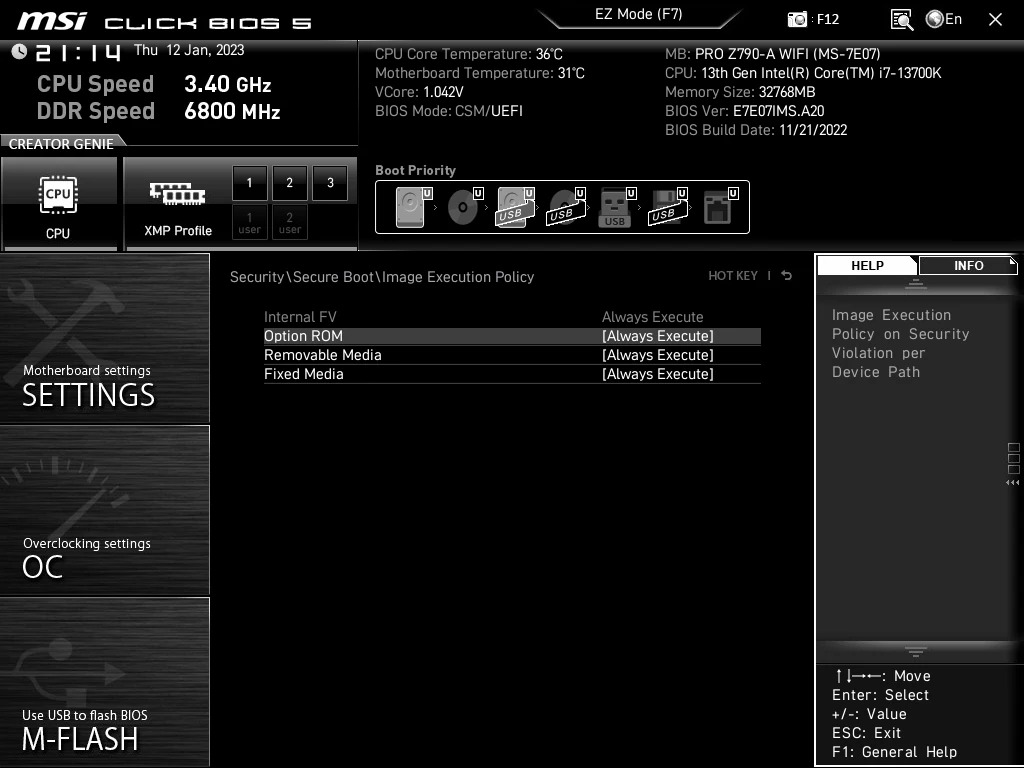
Pototsky scrive che le impostazioni, ovviamente, devono essere modificate in altre più ragionevoli, impostando il valore Deny Execute su almeno Removable Media e Fixed Media.
Per quanto riguarda la modifica delle impostazioni dell’Option ROM, il ricercatore consiglia di leggere prima informazioni aggiuntive .
Tuttavia, dopo aver scoperto il problema sulla sua macchina, Potocki è andato oltre e ha deciso di scoprire se solo la sua scheda madre avesse subito tali “miglioramenti” da parte degli sviluppatori MSI, e si è scoperto che il problema era molto più grande.
Si è scoperto che il produttore ha modificato le impostazioni in modo non sicuro per oltre 290 modelli di schede madri (sia per processori Intel che AMD), un elenco completo dei quali può essere trovato qui .
“Qualsiasi funzione di sicurezza attivi, non credere che funzioni, PROVALA! In qualche modo, sono finito per essere il primo a documentare questo problema, anche se è apparso per la prima volta nel terzo trimestre del 2021″, conclude il ricercatore.
Per tutti gli utenti di schede madri MSI, Potocki consiglia di controllare le impostazioni e, se necessario, impostare i valori nella sezione Politica di esecuzione delle immagini su quelli sicuri.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].