


Autori: Luca Stivali e Francesco Demarcus del gruppo DarkLab
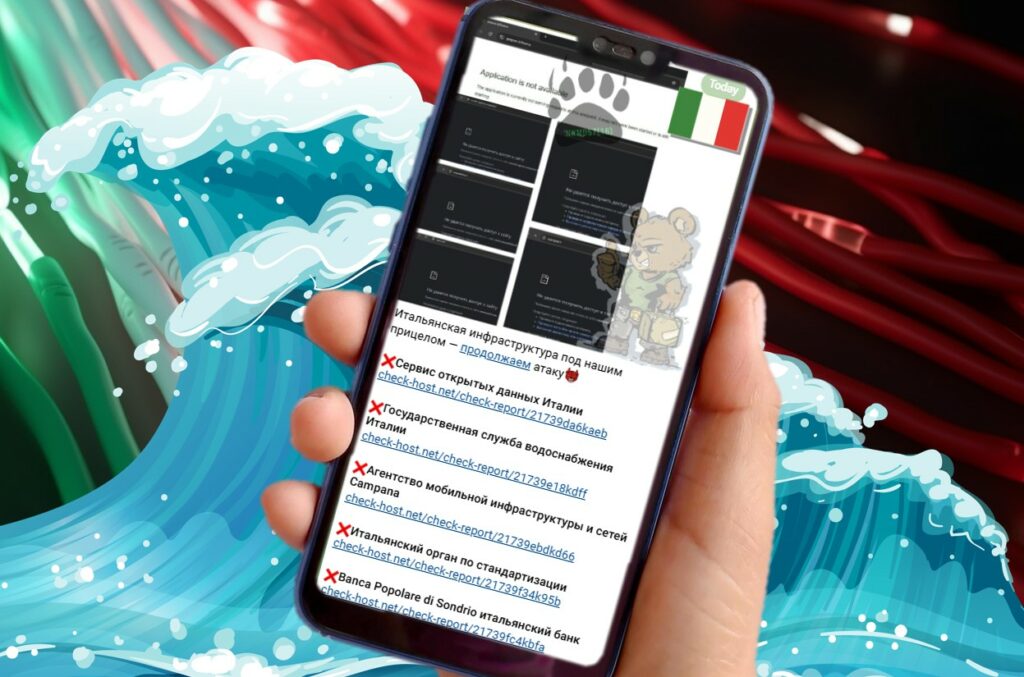
Le nostre fonti di Threat Inteligence purtroppo sono confermate. Alle ore 7:10 di oggi, nei canali underground da noi monitorati, è apparso un messaggio che annunciava un’altra ondata di attacchi DDoS ai danni di target italiani.

Il gruppo di attivisti filorussi NoName057 sta conducendo, per il secondo giorno consecutivo, attacchi di Distributed Denial Of Of Service (DDoS) contro istituzioni pubbliche e private italiane.
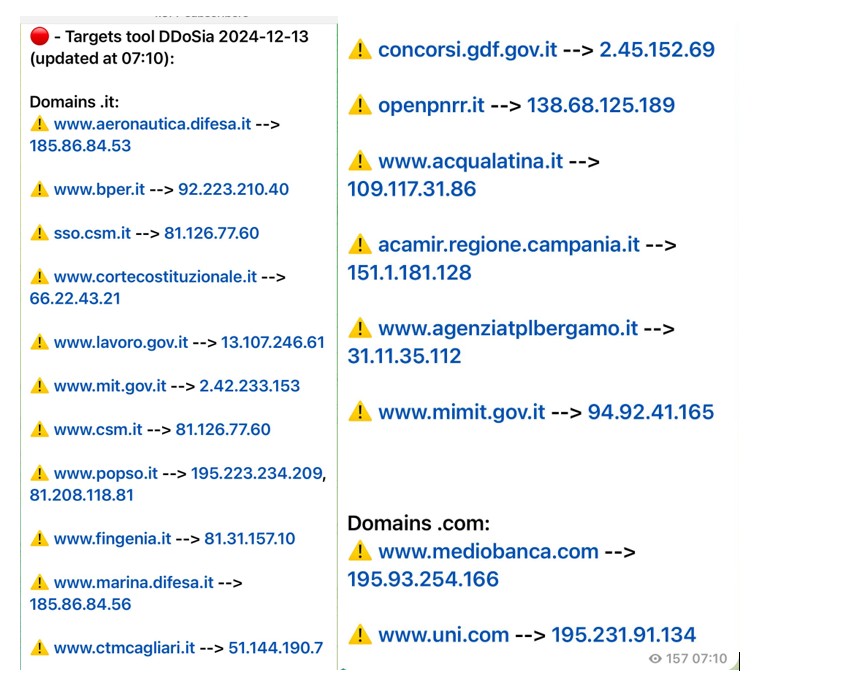
Dopo gli attacchi di ieri che hanno colpito i siti dei principali porti italiani (Trieste e Taranto), il sito della Guardia di Finanza e molti altri; oggi nel mirino risultano fra gli altri: Aereonautica Militare, Marina Militare, Banca BPER, Corte costituzionale, Ministero del Lavoro, Consiglio Superiore della Magistratura, Ministero delle Infrastrutture e molti altri.
Ecco la lista dei target:
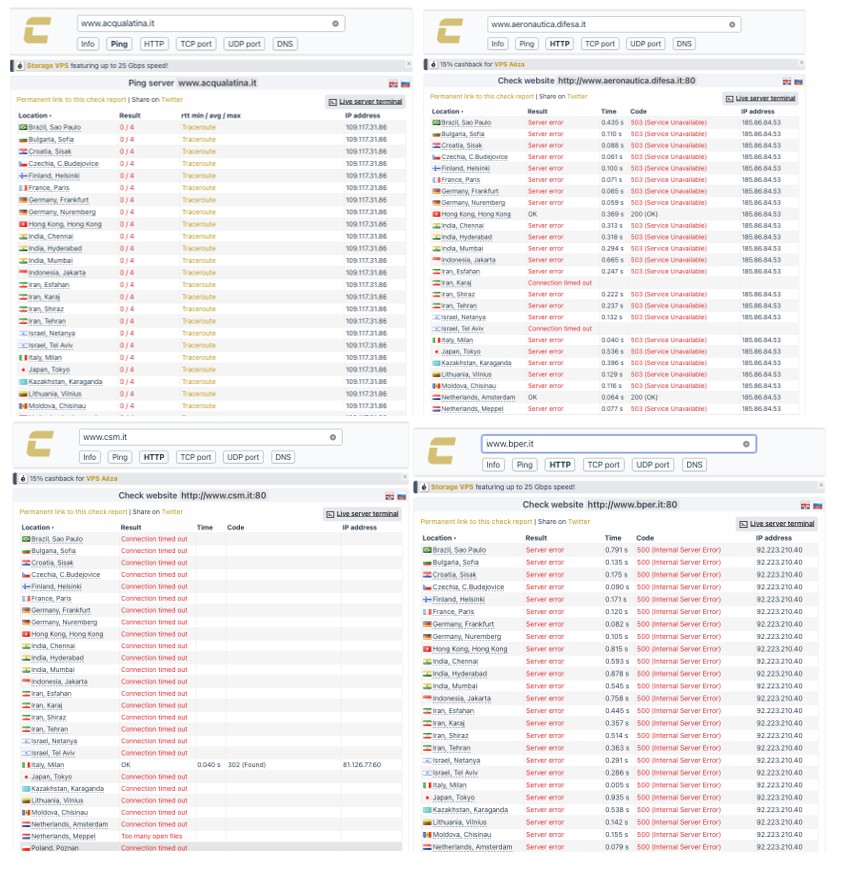
Al momento della stesura dell’articolo (13 dicembre ore 9:39) i target risultano effettivamente non raggiungibili.
Come già ampiamente discusso nei nostri precedenti articoli un attacco DDos (Distributed Denial of Service) è una tipologia di attacco mirato a sovraccaricare un sito web, un server o una rete con una quantità eccessiva di traffico che arriva da una rete di computer compromessi (noti anche come reti zombie) che rendono difficilmente individuabile il traffico malevolo da quello genuino.
Nell’ultimo rapporto CLUSIT del 2024 si evidenzia che i criminali prediligono due tipologie di attacchi, i Malware e i DDos i quali rappresentano rispettivamente il 32,6 e il 30,3 degli incidenti segnalati. Pertanto, come soleva dire Antonio Lubrano, “la domanda ci sorge spontanea”.
Vista la caratura delle realtà colpite in questi giorni, che peraltro avrebbero dovuto già implementare la NIS1, quanto manca ancora al sistema Italia per essere compliance con la nuova NIS2?
La domanda che ci poniamo vuole essere assolutamente provocatoria, stuzzicante e riflessiva. Le scadenze purtroppo hanno spesso valore per il mero adeguamento formale ma, in questo caso, sono strumentali e funzionali alla sicurezza paese e quindi di necessaria implementazione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]