


Gli esperti di Kaspersky Lab hanno scoperto una backdoor SessionManager difficile da rilevare che consente l’accesso all’infrastruttura IT aziendale ed esegue un’ampia gamma di azioni dannose.
Pertanto, il malware può leggere la posta aziendale, distribuire altro malware e controllare da remoto i server infetti.

Gli analisti affermano che gli aggressori iniettano malware da remoto, come modulo per Microsoft IIS (un insieme di servizi Web che include il server di posta di Exchange).
Gli hacker sfruttano la nota vulnerabilità ProxyLogon per diffondere SessionManager e altri moduli IIS dannosi .
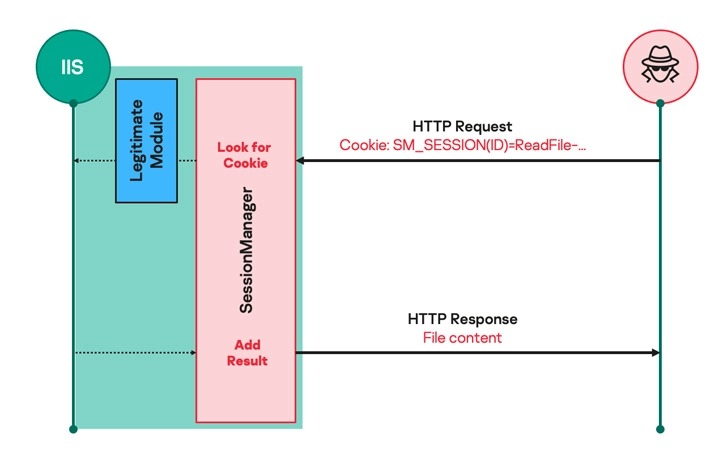
“L’utilizzo del modulo IIS come backdoor consente agli aggressori di mantenere un accesso persistente, resistente agli aggiornamenti e relativamente nascosto all’infrastruttura IT dell’organizzazione di destinazione; che si tratti di raccogliere e-mail, aggiornare ulteriori accessi dannosi o gestire di nascosto server compromessi che possono essere utilizzati come infrastruttura dannosa”
Si legge nel rapporto dell’azienda.
Secondo Kaspersky Lab, i primi attacchi che utilizzano SessionManager sono stati registrati alla fine di marzo 2021.
Le vittime degli hacker erano principalmente agenzie governative e organizzazioni senza scopo di lucro in Africa, Asia meridionale, Europa e Medio Oriente e in Russia.
Finora, la backdoor è stata trovata su 34 server in 24 aziende. Ma il rapporto rileva che SessionManager spesso passa inosservato, poiché è scarsamente rilevato dai crawler online più popolari.
Gli analisti affermano che questi attacchi sono molto probabilmente correlati al gruppo Gelsemium , citando somiglianze nei campioni di malware e obiettivi simili.
“Divenuta pubblica all’inizio del 2021, la vulnerabilità ProxyLogon di Microsoft Exchange ha fornito agli aggressori un nuovo vettore per gli attacchi, incluso il download di backdoor sotto forma di moduli del server Web IIS. Con l’aiuto di uno di questi malware appunto SessionManager, gli aggressori ottengono un accesso resistente agli aggiornamenti, a lungo termine e nascosto con successo all’infrastruttura IT aziendale”
Afferma Denis Legezo, uno dei principali esperti di sicurezza informatica di Kaspersky Lab.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]