


I ricercatori di Koi Security hanno descritto un’operazione in più fasi chiamata ShadyPanda. Nell’arco di sette anni, gli aggressori hanno pubblicato estensioni apparentemente utili in Chrome ed Edge, si sono creati un pubblico con commenti positivi e recensioni. Successivamente hanno rilasciato un aggiornamento contenente codice dannoso. I ricercatori stimano che il numero totale di installazioni abbia raggiunto l cifra considerevole di 4,3 milioni di download.
Lo schema è semplice e spiacevole: le estensioni “legittime” accumulano valutazioni, recensioni e badge di fiducia per anni, per poi ricevere un aggiornamento che contiene malware, estrae JavaScript arbitrario e lo esegue con accesso completo al browser.

Il codice è offuscato e diventa silenzioso all’apertura degli strumenti per gli sviluppatori. La telemetria viene inviata ai domini controllati dagli aggressori, tra cui api.cleanmasters[.]store.
Koi distingue due linee attive di attacco: Una backdoor per 300.000 computer. Cinque estensioni (tra cui Clean Master) hanno ricevuto un “aggiornamento inverso” a metà del 2024.
L’arsenale degli aggressori include la sostituzione del contenuto della pagina (incluso HTTPS), il dirottamento di sessione e una telemetria completa delle attività.
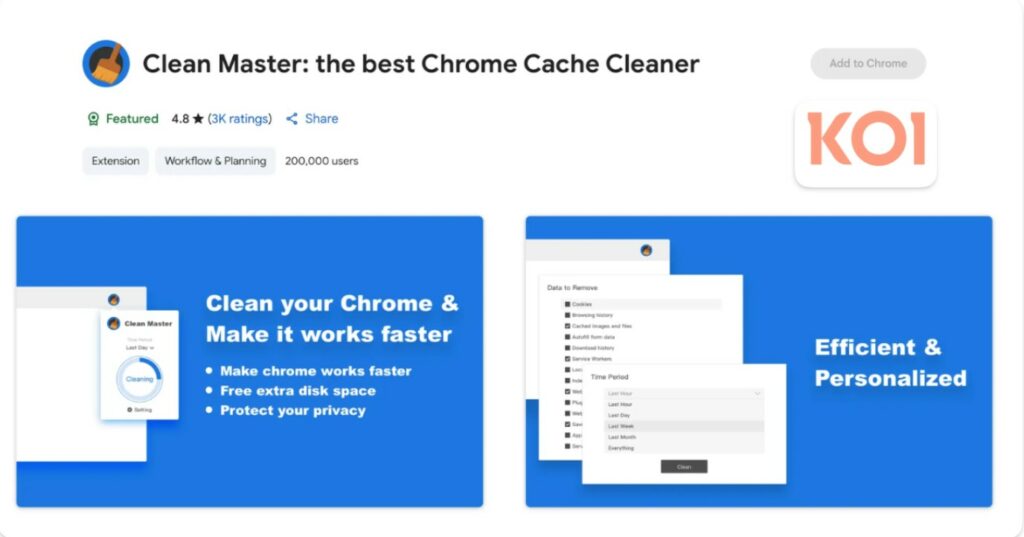
Tre di esse esistevano da anni come innocue ed erano addirittura in evidenza/verificate: ecco perché i loro aggiornamenti sono stati distribuiti immediatamente. Queste cinque sono già state rimosse dagli store, ma l’infrastruttura sui browser infetti è ancora presente. Un kit spyware per oltre 4 milioni di installazioni di Edge. L’editore Starlab Technology ha rilasciato altri cinque componenti aggiuntivi nel 2023.
Due di questi sono veri e propri spyware. Il fiore all’occhiello è WeTab, con circa 3 milioni di installazioni: raccoglie tutti gli URL visitati, le query di ricerca, i clic, le impronte digitali del browser e il comportamento di navigazione e li invia in tempo reale a 17 domini (otto sono Baidu in Cina, sette sono WeTab e Google Analytics).
Al momento della pubblicazione, Koi sottolinea che WeTab è ancora disponibile nel catalogo Edge.
Questo offre agli aggressori una leva finanziaria: possono raggiungere la stessa backdoor RCE in qualsiasi momento. Koi ha anche collegato ShadyPanda a ondate precedenti: nel 2023, “wallpapers and productivity” (145 estensioni in due store), dove il traffico veniva monetizzato tramite lo spoofing dei tag di affiliazione e la raccolta di query di ricerca; in seguito, l’intercettazione delle ricerche tramite trovi[.]com e l’esfiltrazione dei cookie. In tutti i casi, la scommessa era la stessa: dopo la moderazione iniziale, i marketplace raramente monitorano il comportamento delle estensioni, che è esattamente ciò a cui mirava l’intera strategia degli “aggiornamenti silenziosi”.
Cinque estensioni con una backdoor RCE sono già state rimosse dal Chrome Web Store; WeTab, tuttavia, rimane nello store dei componenti aggiuntivi di Edge. Google generalmente sottolinea che gli aggiornamenti vengono sottoposti a un processo di revisione, come riportato nella sua documentazione, ma il caso ShadyPanda dimostra che una moderazione mirata fin dall’inizio non è sufficiente.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].