


Sygnia segnala che il vettore di attacco iniziale di Fire Ant CVE-2023-34048, sfrutta la vulnerabilità di scrittura fuori dai limiti nell’implementazione del protocollo DCERPC di vCenter Server che consente l’esecuzione di codice remoto non autenticato. I ricercatori di sicurezza hanno identificato arresti anomali sospetti del processo ‘vmdird‘ sui server vCenter, indicando lo sfruttamento di questa vulnerabilità critica.
Dopo aver ottenuto la compromissione, gli autori della minaccia implementano strumenti sofisticati, tra cui lo script open source vCenter_GenerateLoginCookie.py, per falsificare i cookie di autenticazione e aggirare i meccanismi di accesso. Gli aggressori raccolgono sistematicamente le credenziali vpxuser, ovvero account di sistema creati automaticamente da vCenter con privilegi amministrativi completi sugli host ESXi.

Questo furto di credenziali consente lo spostamento laterale nell’intera infrastruttura di virtualizzazione, poiché gli account vpxuser restano esenti dalle restrizioni della modalità di blocco. Gli autori della minaccia sfruttano anche il CVE-2023-20867, una vulnerabilità di VMware Tools che consente l’esecuzione di comandi host-to-guest non autenticati tramite il cmdlet Invoke-VMScript di PowerCLI.
Fire Ant dimostra notevoli capacità di persistenza attraverso molteplici tecniche di distribuzione di backdoor. Il gruppo installa vSphere Installation Bundle (VIB) dannosi con livelli di accettazione impostati su “partner” e distribuiti utilizzando il flag -force per ignorare la convalida della firma. Questi VIB non autorizzati contengono file di configurazione che fanno riferimento a file binari nella cartella ‘/bin‘ e script personalizzati incorporati in ‘/etc/rc.local.d/’ per l’esecuzione all’avvio.
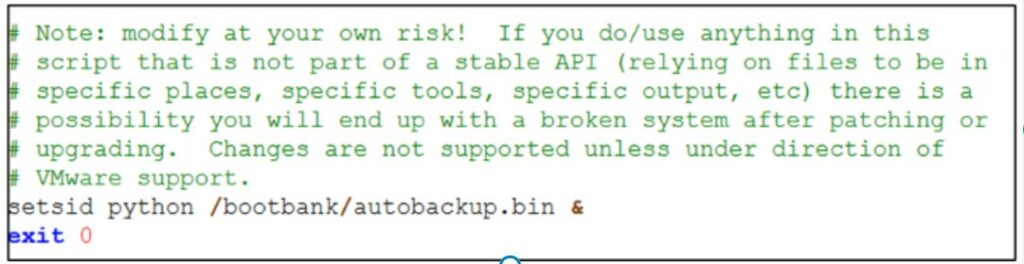
Inoltre, gli aggressori implementano una backdoor HTTP basata su Python denominata autobackup.bin che si collega alla porta 8888 e fornisce funzionalità di esecuzione di comandi remoti. Questo malware modifica ‘/etc/rc.local.d/local.sh’ sugli host ESXi per un’esecuzione persistente. Per eludere ulteriormente il rilevamento, Fire Ant termina il processo vmsyslogd, il demone syslog nativo di VMware, disabilitando di fatto sia la scrittura dei log locali che l’inoltro dei log remoti.
Gli autori della minaccia dimostrano sofisticate capacità di manipolazione della rete compromettendo i bilanciatori di carico F5 tramite lo sfruttamento CVE-2022-1388 e distribuendo webshell su ‘ /usr/local/www/xui/common/css/css.php ‘ per il bridging di rete. Utilizzano webshell di tunneling Neo-reGeorg su server web interni basati su Java e distribuiscono il rootkit Medusa su punti pivot Linux per la raccolta delle credenziali e l’accesso persistente.
Fire Ant utilizza i comandi netsh portproxy per l’inoltro delle porte attraverso endpoint attendibili, aggirando di fatto gli elenchi di controllo degli accessi e le restrizioni del firewall. Il gruppo sfrutta inoltre il traffico IPv6 per aggirare le regole di filtraggio incentrate su IPv4, dimostrando una conoscenza approfondita degli ambienti di rete dual-stack e delle comuni lacune di sicurezza nelle infrastrutture organizzative.
Le organizzazioni devono dare urgentemente priorità alla protezione dei propri ambienti VMware tramite l’applicazione completa di patch, un monitoraggio avanzato delle attività dell’hypervisor e l’implementazione di funzionalità di rilevamento avanzate che vadano oltre le tradizionali soluzioni di sicurezza degli endpoint.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].