


Sicuramente i nostri lettori se lo ricorderanno che a febbraio dello scorso anno, la cybergang Snatch colpì il colosso alimentare McDonald’s. I dati in possesso della cybergang erano ben 500GB.
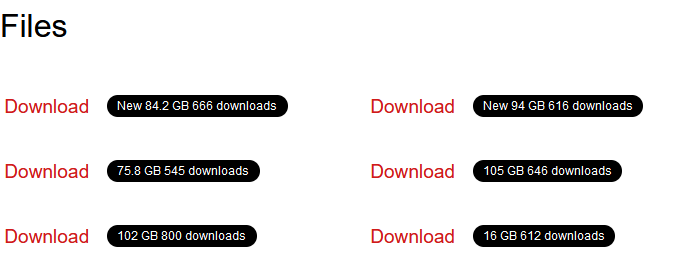
Nella giornata di ieri, Snatch aggiorna il post e pubblica un ulteriore parte di dati, dopo più di un anno dalla violazione dell’azienda. All’interno del data leak site (DLS) ora sono presenti sei archivi, dove l’ultimo pubblicato è di 16GB.

Nello specifico Snatch riporta all’interno del post la seguente frase: “Persons responsible for data leakage” e dopo elenca tutti i membri della proprietà e del management della McDonald’s riportando nomi e cognomi e anche numeri di telefono.
Ovviamente tali informazioni sono state acquisite dai dati in loro possesso.
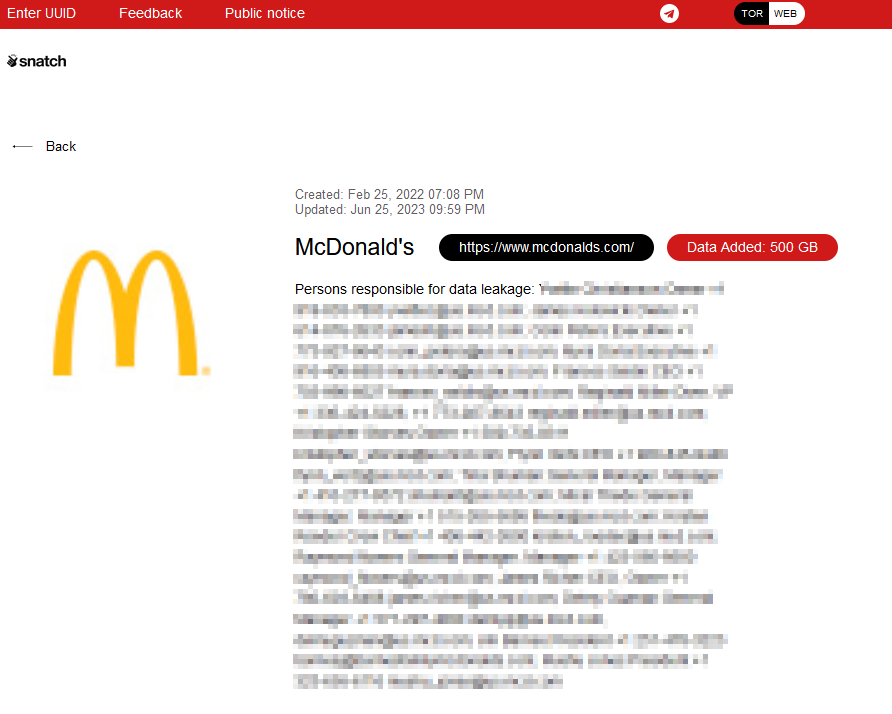
Da tenere in considerazione che la somma dei dati fino ad oggi pubblicati da Snatch, è di circa 476GB. Pertanto questo lascia pensare che la cybergang ha ancora in mano una parte di dati che non sono stati ancora pubblicati.
Generalmente, qualora le aziende non pagano il riscatto per la decifratura o successiva pubblicazione dei dati, tali dati possono essere venduti per poter monetizzare gli sforzi della cybergang. Questo può avvenire con vendite dirette oppure in aste private su market underground appositamente predisposti.
La pubblicazione dopo un lasso temporale di tempo come così ampio potrebbe essere sinonimo che i dati o non sono stati venduti, oppure sono così diffusi nelle underground che possono essere pubblicati anche per far acquisire alla gang reputation.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]