


All’inizio del 2025, i ricercatori di Kaspersky Lab hanno scoperto il trojan SparkCat nell’Apple App Store e nel Google Play Store, progettato per rubare dati. Ora, gli esperti segnalano che un nuovo malware si è infiltrato negli app store. Si ritiene che prenda di mira anche le criptovalute delle vittime ed è correlato a SparkCat, da cui il nome SparkKitty.
Il nuovo malware viene distribuito tramite App Store, Google Play e siti fraudolenti e di terze parti, come parte di una versione non ufficiale e modificata di TikTok e sotto le mentite spoglie di app legate alle criptovalute e al gioco d’azzardo. Il trojan trasmette agli aggressori immagini dalla galleria del telefono infetto e informazioni sul dispositivo. Gli esperti suggeriscono che l’obiettivo principale degli aggressori sia rubare criptovalute ai residenti del Sud-est asiatico e della Cina.

In iOS, il payload dannoso si presenta sotto forma di framework (per lo più mascherati da AFNetworking.framework o Alamofire.framework) e librerie offuscate che imitano libswiftDarwin.dylib, oppure direttamente incorporate nelle applicazioni. Sull’App Store, SparkKitty si spacciava per un’app per monitorare i tassi di cambio delle criptovalute e ricevere segnali di trading. Su pagine false che imitavano l’app store ufficiale per iPhone, il malware veniva distribuito come parte di modifiche a TikTok e di app legate al gioco d’azzardo.
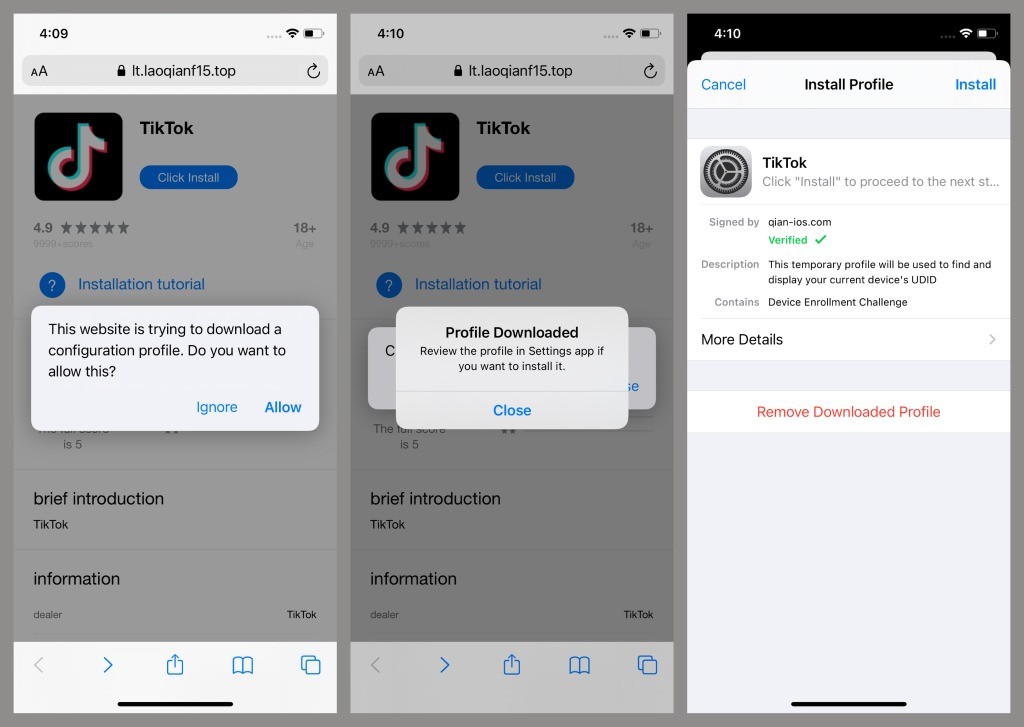
“Uno dei vettori di distribuzione del Trojan si è rivelato essere costituito da siti web falsi, attraverso i quali gli aggressori hanno cercato di infettare gli iPhone delle vittime. iOS offre diversi metodi legittimi per installare programmi non provenienti dall’App Store. In questa campagna dannosa, gli aggressori ne hanno utilizzato uno: strumenti speciali per la distribuzione di applicazioni aziendali”, spiega Sergey Puzan, esperto di sicurezza informatica di Kaspersky Lab. “È importante notare che nella versione infetta di TikTok, al momento dell’autorizzazione, il malware, oltre a rubare foto dalla galleria dello smartphone, ha inserito link a uno store sospetto nella finestra del profilo dell’utente, che accetta solo pagamenti in criptovaluta.”
L’azienda ha spiegato che Apple fornisce agli sviluppatori che partecipano al programma Apple Developer i cosiddetti profili di provisioning. Questi consentono di scaricare certificati per sviluppatori sul dispositivo dell’utente, che iOS utilizza per verificare la firma digitale dell’applicazione e determinare se può essere avviata.
Oltre al certificato stesso, i profili di provisioning contengono la data di scadenza, le autorizzazioni concesse all’applicazione e altri dati sullo sviluppatore e sul programma. Quando un profilo viene installato su un dispositivo, il certificato diventa attendibile e l’applicazione da esso firmata diventa disponibile per l’avvio.
Sebbene la partecipazione al programma Apple Developer sia a pagamento e richieda la verifica dello sviluppatore da parte di Apple, tali profili Enterprise vengono spesso utilizzati sia dagli sviluppatori di programmi non adatti alla distribuzione sull’App Store (ad esempio, casinò online, crack, cheat o modifiche piratate di programmi popolari) sia dagli autori di malware.
Nel caso della versione Android, il malware esiste in varianti scritte in Java e Kotlin, con la versione Kotlin che è un modulo Xposed dannoso. Gli aggressori hanno attaccato gli utenti sia su risorse non ufficiali che su Google Play, spacciando il malware per vari servizi di criptovaluta. Ad esempio, solo una delle applicazioni infette, un’app di messaggistica con funzione di scambio di criptovalute, è stata scaricata dallo store ufficiale più di 10.000 volte.
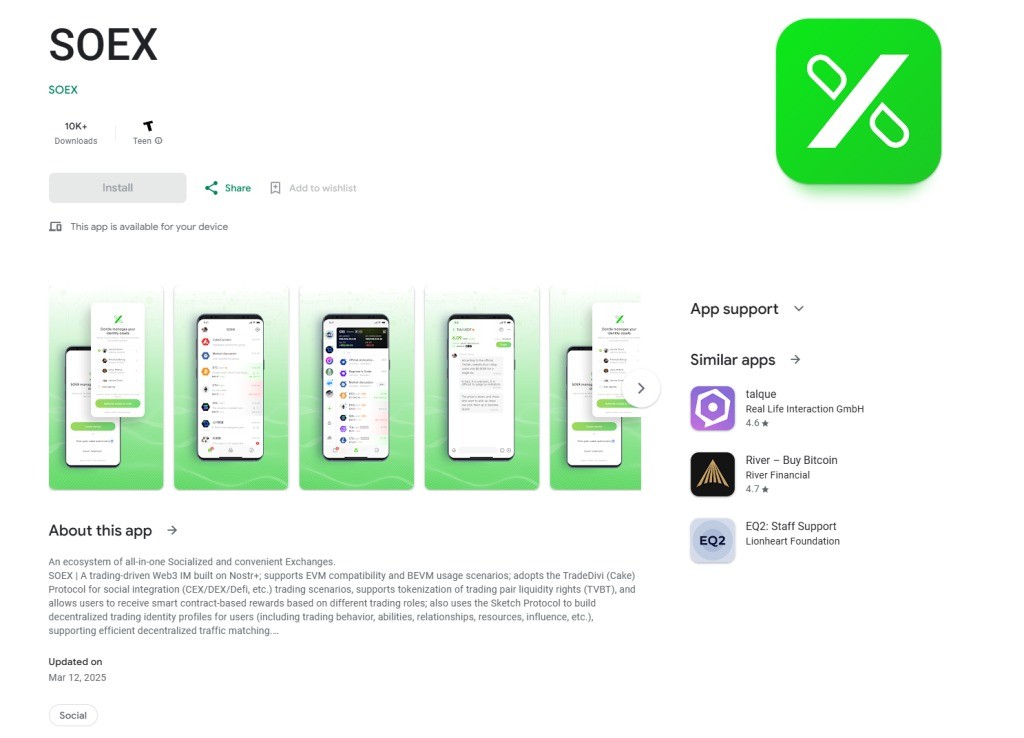
I ricercatori ritengono che questa campagna dannosa sia attiva almeno da febbraio 2024. Si segnala che il malware rilevato è stato ora rimosso dal Google Play Store. Secondo gli esperti, i seguenti segnali indicano una connessione tra SparkKitty e SparkCat:
I ricercatori avvertono che SparkKitty non è molto selettivo nel selezionare le foto dalla galleria della vittima, ma l’obiettivo principale degli aggressori è trovare screenshot con frasi di recupero per l’accesso ai wallet di criptovalute. Inoltre, le immagini rubate potrebbero contenere altri dati sensibili.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].