


Secondo Sekoia, tre importanti agenzie governative svolgono un ruolo chiave nelle attività informatiche della Cina e sono: Esercito Popolare di Liberazione (PLA), il Ministero della Sicurezza dello Stato (MSS) e il Ministero della Pubblica Sicurezza (MPS). Dall’inizio del 2021, le operazioni attribuite alla Cina sono state sempre più associate ad agenzie governative.
Gruppi affiliati all’esercito come BlackTech, Naikon, Tonto Team e Tick sono diventati meno attivi. Sono stati sostituiti da gruppi squali APT10, APT31, APT40, APT41, Mustang Panda e Lucky Mouse. Secondo lo studio vengono condotte operazioni di influenza anche nei paesi del sud-est asiatico. È stato riferito che per tali compiti il dipartimento può ricevere aiuto da una delle più grandi società cinesi di sicurezza informatica: QiAnXin.
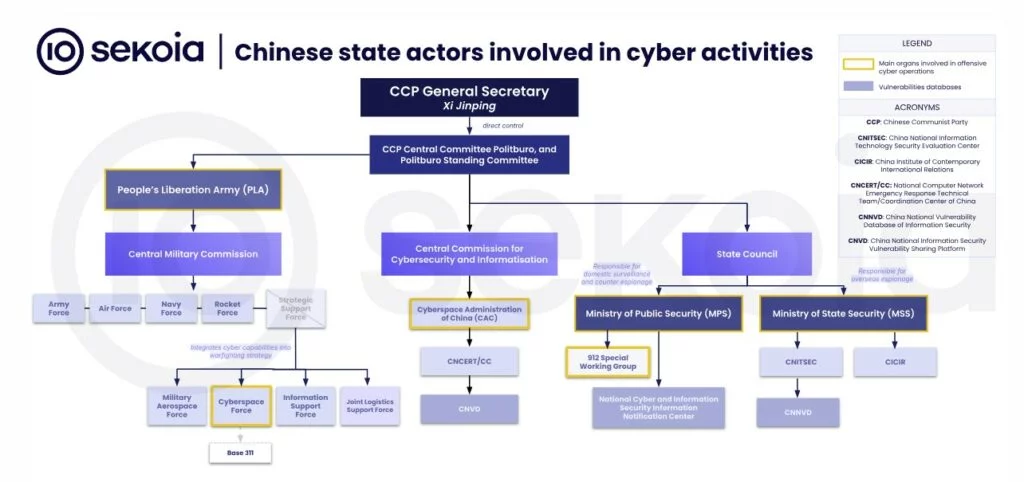

È interessante notare che le sezioni regionali del MSS e dell’MPS hanno una grande libertà d’azione. Reclutano attivamente aziende private per sferrare attacchi e raccogliere dati, il che consente loro di agire di nascosto ed evitare l’attribuzione diretta alle agenzie governative.
Oltre alle agenzie governative, una volta partecipavano a tali operazioni anche cittadini comuni, i cosiddetti hacker patriottici. In precedenza avevano effettuato attacchi in risposta a conflitti internazionali, ma col tempo le loro attività sono diventate parte delle operazioni governative. Dalla metà degli anni 2000, questi hacker hanno smesso di agire da soli e hanno iniziato a lavorare in aziende private, continuando a partecipare ad attacchi informatici a livello professionale.
Il rapporto si concentra in particolare su come gli hacker patriottici abbiano contribuito a creare malware come PlugX e ShadowPad , che ora vengono utilizzati attivamente dai gruppi APT cinesi. Tutto ciò è diventato possibile grazie alle politiche di Xi Jinping, che nel 2015 ha ufficialmente unito gli sforzi di specialisti militari e civili per le operazioni informatiche.
Recenti indiscrezioni provenienti dalla società informatica cinese I-SOON hanno rivelato importanti dettagli su come la Cina orchestra gli attacchi informatici. Le agenzie governative coinvolgono sempre più aziende private a livello provinciale e cittadino per svolgere operazioni informatiche. Ciò consente di nascondere le vere fonti degli attacchi e di renderli difficili da rintracciare.
L’MPS raccoglie attivamente dati sulle nuove vulnerabilità, ricevendoli da ricercatori e aziende, per poi utilizzare negli attacchi. Il rapporto rileva inoltre che aziende come I-SOON e altre aziende tecnologiche ora forniscono i propri servizi non solo a grandi agenzie governative, ma anche per singole attività.
Il rapporto suggerisce che i moderni gruppi APT cinesi sono un ibrido di hacker privati e governativi che collaborano per eseguire attacchi complessi, anziché limitarsi a una struttura specifica. Ciò complica il processo di attribuzione ed evidenzia l’attenzione strategica della Cina sull’utilizzo di una varietà di risorse per lo spionaggio informatico e le operazioni di informazione.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].