


Sebbene il malware Beep sia ancora in fase di sviluppo e manchi di diverse funzionalità chiave, attualmente consente agli aggressori di scaricare ed eseguire payload aggiuntivi sui dispositivi compromessi.
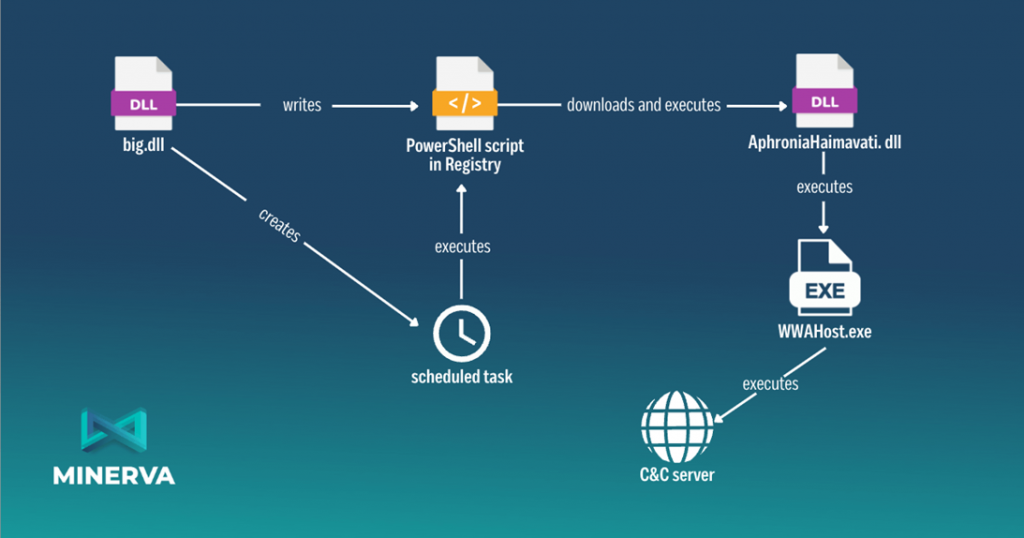
Beep viene utilizzato principalmente per rubare informazioni. Tre componenti separati sono coinvolti nel funzionamento del programma: dropper, iniettore e payload .

La scorsa settimana, gli analisti di Minerva hanno rilevato un nuovo malware nascosto chiamato “Beep” che ha molte funzionalità per evitare l’analisi e il rilevamento da parte del software di sicurezza.
Il dropper (“big.dll”) crea una nuova chiave di registro che contiene uno script PowerShell con codifica Base64 . Questo script viene eseguito ogni 13 minuti utilizzando un’attività pianificata di Windows.
Quando lo script viene eseguito, scarica i dati e li salva in un iniettore chiamato AphroniaHaimavati.dll.
Un iniettore è un componente che utilizza una serie di metodi anti-debug e anti-VM per inserire un payload nel processo di sistema legittimo “WWAHost.exe” utilizzando “Process Hollowing” per evitare di essere rilevato dagli strumenti antivirus in esecuzione sull’host .
Infine, il componente payload tenta di raccogliere dati dal computer compromesso, lo crittografa e invia il tutto al server C2. Durante l’analisi di Minerva, il server C2 è stato disabilitato, ma il malware ha tentato di connettersi anche dopo 120 tentativi falliti.
Ciò che distingue il malware Beep dagli altri è l’uso di tecniche durante il processo di esecuzione per evitare il rilevamento e l’analisi da parte di soluzioni antivirus e ricercatori di sicurezza informatica.
Gli specialisti di Minerva hanno scoperto 8 diverse tecniche che il malware utilizza nel suo lavoro e le hanno descritte in dettaglio nel loro rapporto .
Beep è un esempio di malware fortemente evasivo che implementa diversi meccanismi anti-analisi contemporaneamente prima di completare il processo di furto di dati ed eseguire comandi dannosi.
Sebbene ancora non sia stato osservato diffusamente negli attacchi reali, Beep può diventare una seria minaccia in futuro, a cui dovrebbe essere prestata attenzione ora.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.