


Nel corso della primavera del 2025, gli sviluppatori del malware StealC hanno rilasciato una nuova versione principale del loro software, passando da StealC_v1 a StealC_v2. Pochi giorni dopo il rilascio, il pannello web del malware è trapelato, offrendo agli esperti di sicurezza una rara opportunità di osservare il backend delle operazioni.
Il gruppo ha subito una notevole esposizione pubblica quando TRAC Labs ha pubblicato un’analisi tecnica critica, intitolata “Autopsy of a Failed Stealer: StealC v2”, evidenziando le lacune nella sicurezza e la maturità limitata del malware.

Uno degli autori di minacce identificati è stato soprannominato YouTubeTA, abbreviazione di YouTube Threat Actor. Nei mesi successivi, è stato possibile osservare le campagne malware a lui associate. YouTubeTA ha gestito diverse build di StealC, etichettate come YouTube, YouTube2 e YouTubeNew, suggerendo un collegamento con piattaforme YouTube per la diffusione del malware.
I dati raccolti dai server del malware indicano che YouTubeTA ha registrato oltre 5.000 log di utenti, comprendenti circa 390.000 password rubate e più di 30 milioni di cookie, in gran parte non sensibili o di tracciamento. Molti dei canali YouTube utilizzati avevano contenuti legittimi e migliaia di iscritti, il che rendeva la loro apparente autenticità uno strumento utile per diffondere software compromesso. In alcuni casi, il malware catturava screenshot delle vittime durante la ricerca di software craccato su YouTube, confermando l’uso della piattaforma per attività illecite.
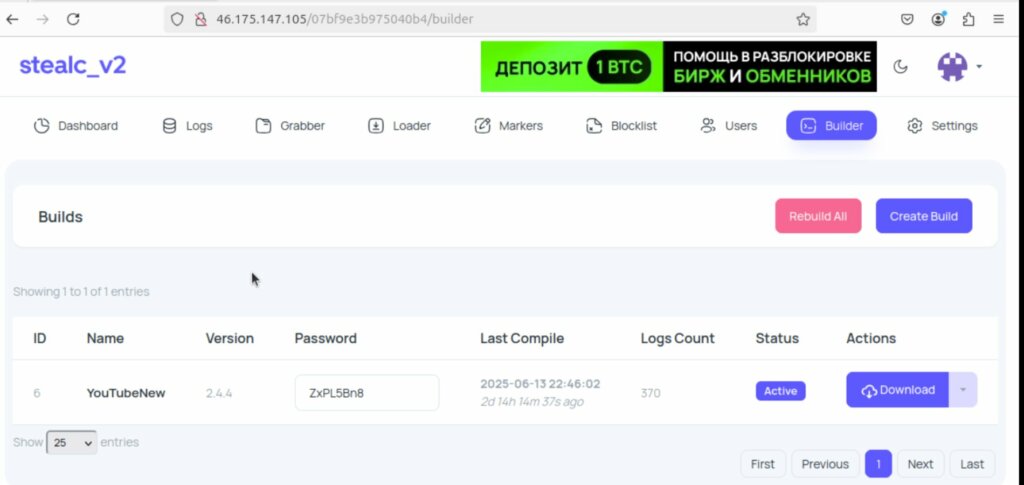
L’analisi del pannello web trapelato ha rivelato una semplice vulnerabilità XSS. Gli esperti hanno potuto sfruttarla per raccogliere informazioni sugli operatori stessi, incluse impronte digitali dei computer, dettagli hardware, indicatori di posizione generali e cookie di sessione attivi. L’ironia è evidente: un malware progettato per rubare cookie non era in grado di proteggere i propri.
Questi dati hanno permesso di attribuire l’attività a un singolo operatore e di stimare la sua area geografica approssimativa. L’indicatore principale è stato il fatto che nel pannello era presente un solo account utente, denominato Admin, senza tracce di altri utenti.
Il pannello StealC disponeva di una funzione chiamata “marcatori”, usata per evidenziare credenziali rubate da domini specifici. Nel caso di YouTubeTA, erano inclusi sottodomini di YouTube dedicati ai creatori di contenuti, suggerendo un interesse nel dirottare vecchi account YouTube per diffondere ulteriormente il malware.
Alcuni screenshot mostrano anche l’uso di tecniche di ingegneria sociale, come la pagina Clickfix, popolare nel 2025, dimostrando che l’autore non si limitava all’infezione tramite piattaforma video.
StealC è un malware infostealer comparso all’inizio del 2023 e distribuito come Malware-as-a-Service (MaaS). Il software consente di rubare cookie, password e altri dati sensibili dai computer infetti e viene venduto con un pannello web professionale, monitoraggio delle campagne e alcune misure di sicurezza operative.
La ricerca descritta si basa esclusivamente su informazioni pubblicamente disponibili e su artefatti trapelati, condotta a scopi difensivi e didattici. CyberArk Labs condivide questo lavoro per supportare la ricerca responsabile sulla sicurezza e migliorare la comprensione delle minacce informatiche tra gli esperti del settore.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.