


Una sofisticata campagna di phishing sfrutta il meccanismo Device Code Flow di Microsoft per compromettere account aziendali senza rubare password e superando anche l'autenticazione a più fattori. Una falsa comunicazione universitaria conduce le vittime su pagine Microsoft autentiche, dove un codice consente agli aggressori di ottenere token di accesso. L'analisi mostra anche perché le licenze base di Entra ID non offrono tutte le protezioni necessarie.
Una email supera i controlli di autenticazione del mittente e la verifica all’antivirus dell’allegato, ma l’attacco è reale ed efficace. Nel caso in esame l’unico segnale utile emerge dall’analisi comportamentale dei collegamenti nel documento: mittente, contenuto del messaggio e analisi statica del file non destano particolari sospetti.
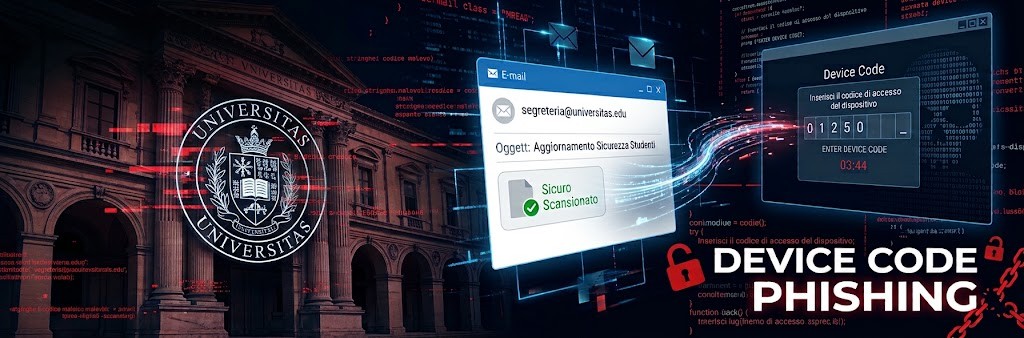
L’evento nasce da una comunicazione di ente accademico che invita alla presa visione di un documento per una “valutazione”. Firma e logo dell’ente sono reali. L’allegato e il link all’interno conducono a una nota tecnica di social engineering chiamata “device code phishing” che consente di prendere il controllo di un account aziendale senza esfiltrare credenziali e superando l’autenticazione a più fattori.

Analizzeremo come avviene la compromissione, cosa può comportare e come le contromisure specifiche in alcuni casi siano particolari configurazioni granulari presenti solo in alcuni livelli di licenza dell’identity provider e come non sia possibile bloccare questo attacco con piani base del servizio.
Tutto inizia con la ricezione di un messaggio di posta elettronica che, agli occhi dei sistemi di sicurezza, appare pulito. I controlli di autenticazione del mittente sono stati superati e il motore antispam non rileva particolari anomalie.
Check SPF: superato. Il server del mittente è autorizzato dal dominio.
(nell’header spf=pass)
Check DKIM: superato. L’email è firmata dal dominio dichiarato e il suo contenuto non è stato alterato durante il trasporto.
(nell’header dkim=pass)
Check DMARC: superato. L’allineamento del dominio è superato.
(nell’header dmarc=pass)
L’unico punto debole, un indicatore “First Time Sender” che evidenzia un mittente mai contattato in precedenza, ma è un’evidenza non passata al destinatario.
E’ importante sottolineare cosa dimostrano davvero questi controlli: SPF e DMARC attestano che il messaggio proviene da un server autorizzato dal dominio del mittente, non dimostrano però che il mittente sia affidabile. Un account legittimo compromesso o un dominio registrato ad hoc supererebbero questi controlli senza difficoltà.
Lo strumento di sicurezza della posta ha evidenziato come potenzialmente sospette alcune formule generiche, presenti nel testo, tipiche dei messaggi di phishing che invitano ad aprire un allegato senza descriverne il contenuto (“Si prega di esaminare il documento allegato.”).
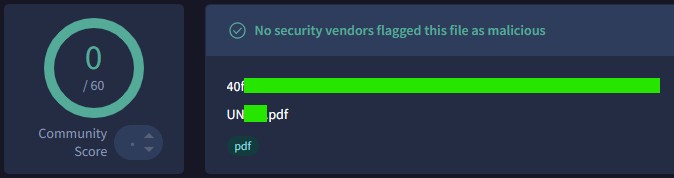
Il file allegato, un documento PDF, come mostrato nell’immagine a seguire, supera, senza essere rilevato come malevolo, 60 differenti motori di scansione antivirus.
Il contenuto del PDF è la vera e propria esca: seppur in maniera ancora piuttosto grossolana, nonostante la possibilità di introdurre contenuti sempre più realistici grazie all’IA generativa, il file imita una notifica di condivisione documenti tramite una nota piattaforma di collaborazione a nome dell’ateneo corrispondente al dominio del mittente.
La pagina presenta fortunatamente alcuni elementi tipici riconducibili a tentativi di phishing:
un invito a cliccare un’icona a forma di lucchetto e un banner che riporta la dicitura
“IL CONTENUTO DEL DOCUMENTO APPARE RISERVATO ED E’ STATO SCANSIONATO CORRETTAMENTE” a trasmettere una falsa sensazione di sicurezza.
E’ doverosa un’avvertenza, per non trarre dal caso una lezione sbagliata. La rilevazione è dipesa da una capacità specifica del gateway in uso:
la scansione e riscrittura dei collegamenti al momento del click, estesa anche ai link contenuti negli allegati. Non è una funzione sempre presente: varia tra differenti prodotti, dipende dal tipo di licenza e dalla configurazione eseguita, inoltre, può essere disattivata.
Molte soluzioni riscrivono i link nel corpo del messaggio, ma la scansione dei link all’interno degli allegati è una capacità più avanzata e non sempre presente o attiva. Il fatto che il nostro gateway abbia intercettato il comportamento anomalo non è quindi una certezza generalizzabile: un altro gateway, o lo stesso con una diversa configurazione, potrebbe non fare altrettanto.
Ai fini della consapevolezza, il punto non è semplicemente individuare un prodotto in grado di gestire queste dinamiche, ma che non va dato per scontato che un controllo automatico intercetti questa tecnica. La presenza e l’efficacia di questa analisi dipendono dal prodotto, dalla licenza acquistata e dalla configurazione, e andrebbero verificate sul proprio ambiente.
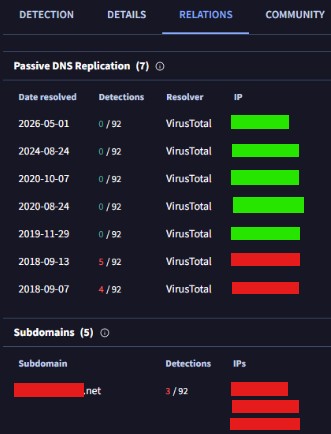
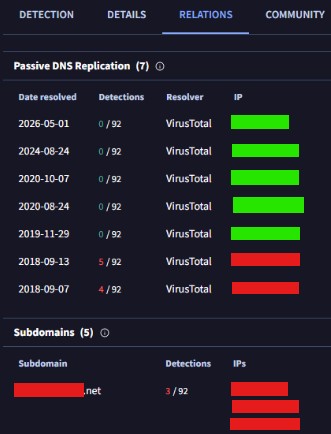
Il collegamento all’interno dell’allegato PDF conduce a un dominio consolidato, incluso tra i siti più visitati e attivo da anni, segnalato come sospetto solo da un numero esiguo di motori. I rilevamenti fanno riferimento oltretutto a IP storici associati in passato, non esplicitamente al dominio.
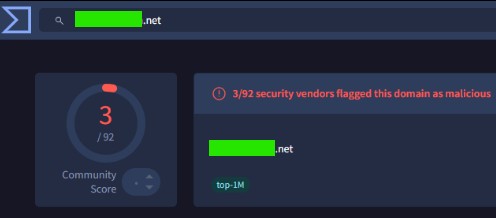
Il quadro è coerente con un sito legittimo compromesso o un servizio legittimo abusato, utilizzato al fine di ospitare o reindirizzare verso la pagina di phishing. Questo metodo è uno schema ricorrente: un dominio con buona reputazione sfugge facilmente ai filtri basati su blocklist. Il titolare del dominio, inoltre, potrebbe con ogni probabilità essere un’ulteriore parte lesa (per questo motivo non viene pubblicato l’indicatore).
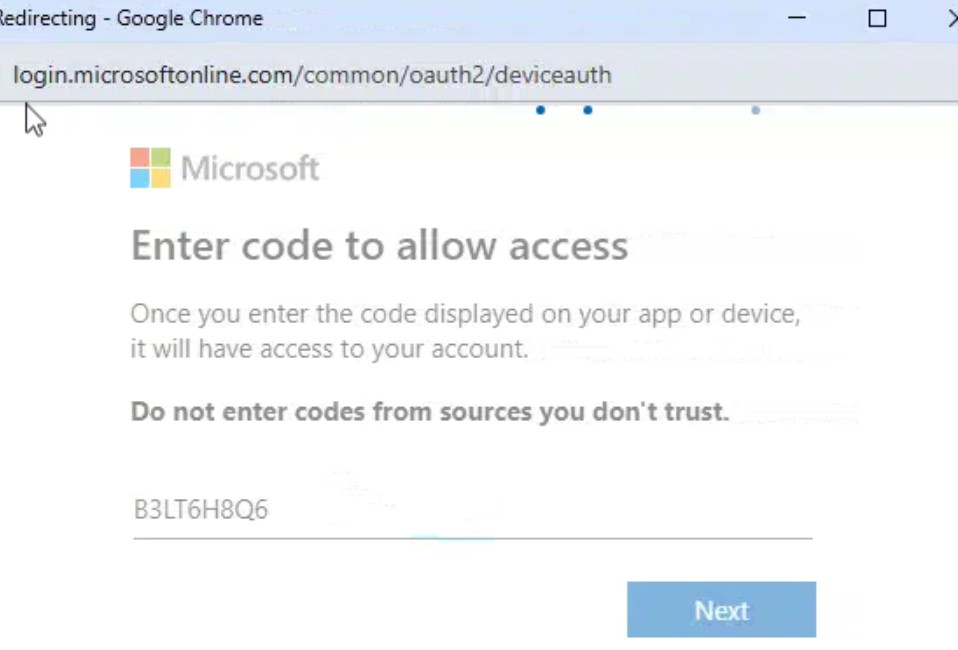
La vittima, seguendo il collegamento entra in un vorticoso susseguirsi di pagine di accesso ai file e verifica dell’utente, compreso un “rassicurante” finto captcha. Alcune appaiono sospette con facilità agli utenti più avvezzi, ma possono non essere scontate per altri: soprattutto in assenza di una buona formazione ed elevata awareness (consapevolezza), la vittima in difficoltà giunge finalmente ad un’autentica pagina di Microsoft (dominio e certificato corretti), nella quale sarà indotto a inserire un codice di verifica precedentemente generato e adeguatamente proposto.
Non si tratta del classico furto di credenziali su una pagina contraffatta. E’ una tecnica che abusa di un meccanismo legittimo denominato “device code flow” pensato per autenticare dispositivi senza tastiera quali Smart TV, stampanti e tools a riga di comando).
Il flusso in termini semplici:
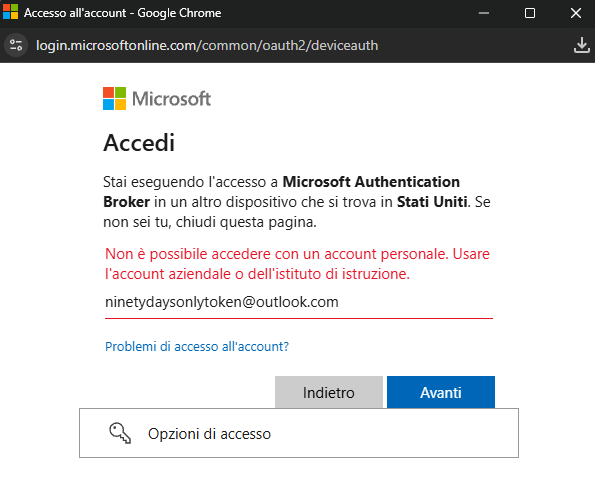
Un dettaglio osservato merita attenzione: l’accesso con un account personale viene respinto, con l’invito a usare un account aziendale o di un istituto di istruzione. L’attacco sarebbe quindi mirato specificamente agli utenti di organizzazioni, i cui account, una volta compromessi, aprirebbero l’accesso a posta, documenti condivisi e risorse interne.
Più avanti analizzeremo cosa sarebbe successo, quali dinamiche sarebbero subentrate e alcune mitigazioni disponibili nel caso di una vittima parte di un tenant aziendale.
Alcuni metadati individuati nel file contengono elementi potenzialmente utili all’attribuzione, ma sono stati trattati in questa analisi con cautela perché facilmente falsificabili; in particolare è riportata una cartella di provenienza con una denominazione che suggerirebbe una campagna organizzata per un Paese bersaglio. E’ presente un identificativo utente nei metadati che non viene riportato: potrebbe appartenere a un sistema compromesso o essere inserito per depistare e un’eventuale diffusione di tali dati potrebbe esporre una potenziale persona estranea.
Tecniche di device code phishing analoghe sono state documentate pubblicamente nell’ambito di campagne attribuite ad attori strutturati. Le somiglianze tecniche, tuttavia, non consentono di attribuire con certezza il caso qui analizzato ad alcun gruppo specifico: la stessa tecnica è impiegata anche in kit di phishing generici. Ci si limita pertanto a constatare la coerenza del modus operandi, senza trarre conclusioni sull’autore, ma riportando fonti ufficiali dalle quali si ricavano alcune considerazioni dell’articolo.
Diversi elementi, considerati d’insieme, convergono verso una potenziale campagna mirata a bersagli italiani. Alcuni di essi, presi singolarmente, non costituiscono prova, ma in una visione d’insieme mostrano coerenza con l’ipotesi.
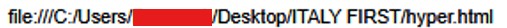
Si tratta, va ribadito, di un’ipotesi che non offre certezze: gli elementi rilevati potrebbero essere meri artefatti del laboratorio dell’attaccante o un’attività di rilevamento sviata ad arte. Da queste evidenze non si traggono attribution o indicazioni sull’origine dell’attacco.
Per misurare il rischio e l’efficacia delle contromisure, la tecnica è stata riprodotta in un ambiente di laboratorio isolato, con account appositamente creati e sotto controllo. La richiesta del codice e l’accesso sono stati eseguiti entrambi internamente, così che nessun token lasciasse l’ambiente di prova e non vi fosse alcuna interazione con l’infrastruttura reale dell’attaccante. I passaggi di prima configurazione dell’ambiente sono omessi per sintesi.
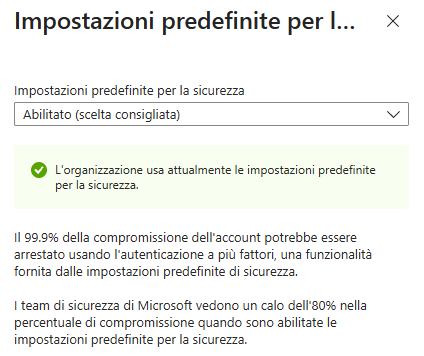
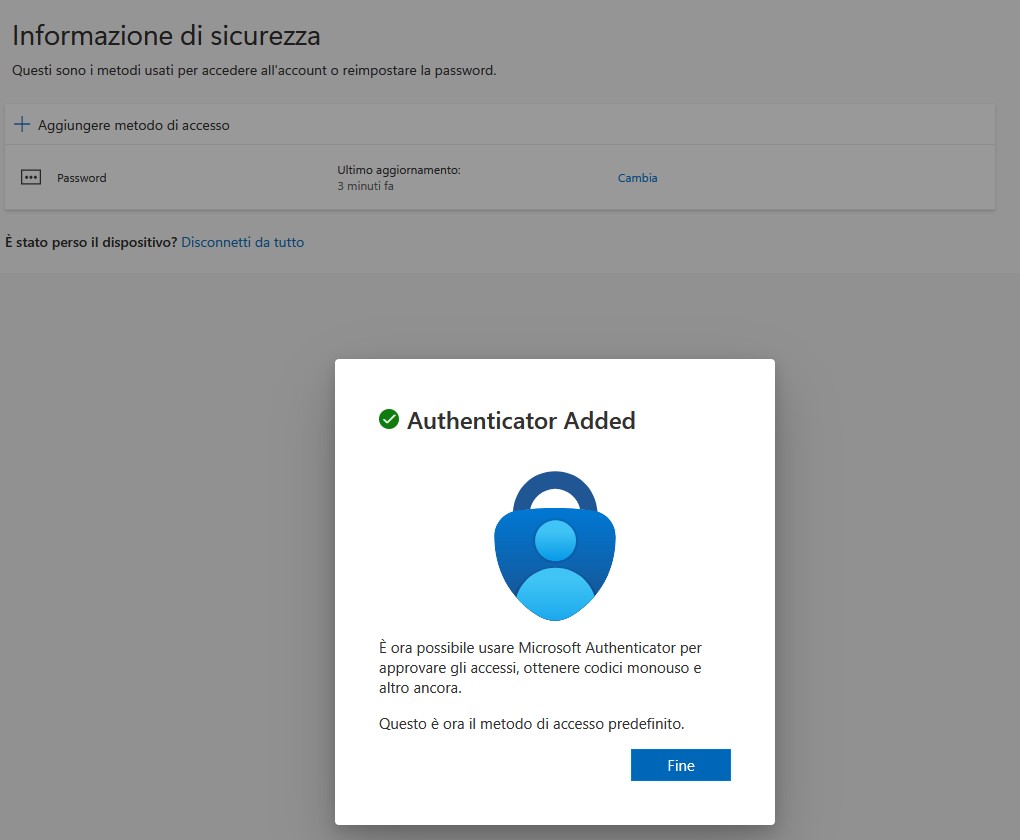
L’utenza di laboratorio è stata creata con configurazioni tipiche di un piano base: l’autenticazione a più fattori attiva, come da configurazioni predefinite di sicurezza, è utile a dimostrare che anche questa tecnologia non è sufficiente a scongiurare questo tipo di attacco.
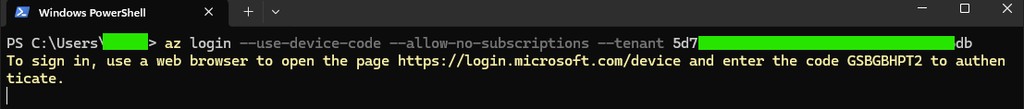
Lato attaccante è stato avviato un tool Microsoft a riga di comando che richiede un codice dispositivo. Il threat actor utilizza un simile tool come backend alle spalle della finestra intitolata “Verify to access document” sulla quale mostra lo stesso codice richiesto dal tool per l’accesso.
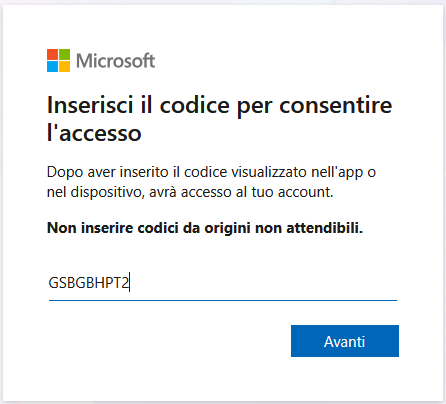
Lato vittima, l’utente inserisce il codice nella pagina di Microsoft suggerita dall’attaccante, e procede ad autenticarsi per mezzo di credenziali e MFA. Nel caso di un utente che ha scelto di rimanere loggato le credenziali saranno probabilmente già registrate e suggerite rendendo l’ambiente di login ancora più rassicurante.
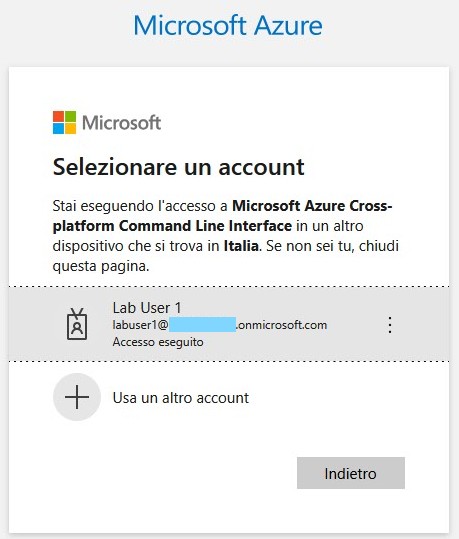
Rimane un ultimo baluardo introdotto da Microsoft proprio con l’emergere di questo tipo di minaccia con un pulsante predefinito che suggerisce all’utente di negare l’accesso. Un utente poco informato e con un livello di attenzione potenzialmente alterato dalla lunghezza di un’impegnativa procedura che sta giungendo al termine, potrebbe approvare l’accesso ignaro di ciò che sta per accadere.
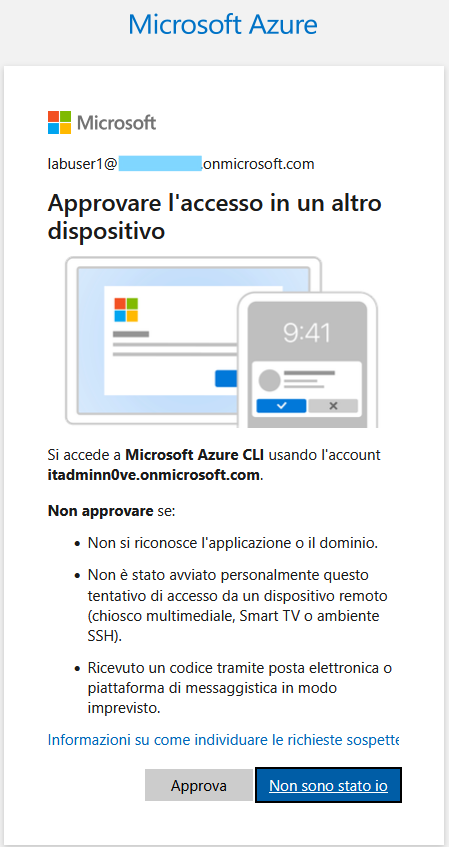
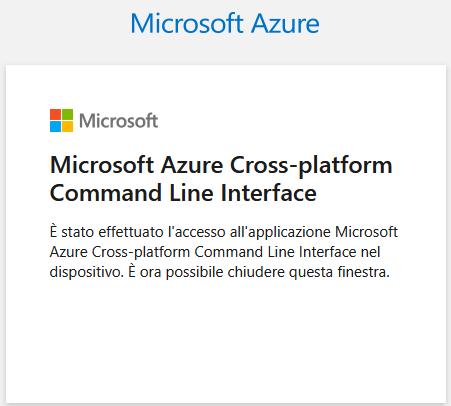
Lato attaccante l’accesso è concluso. Il terminale opera ora con l’identità della vittima senza aver mai ottenuto credenziali e dopo aver superato l’MFA. La compromissione è completata.
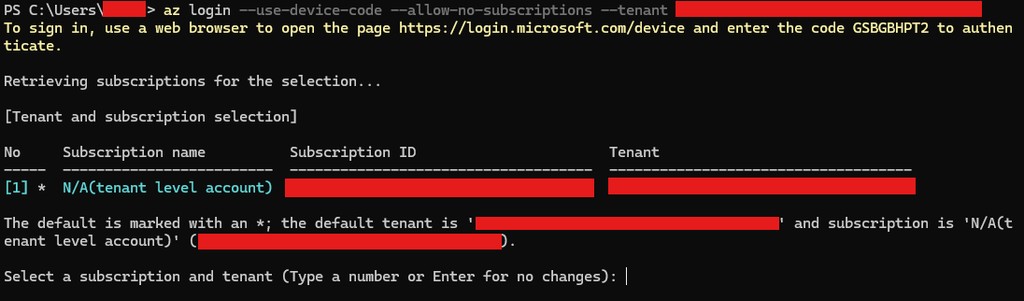
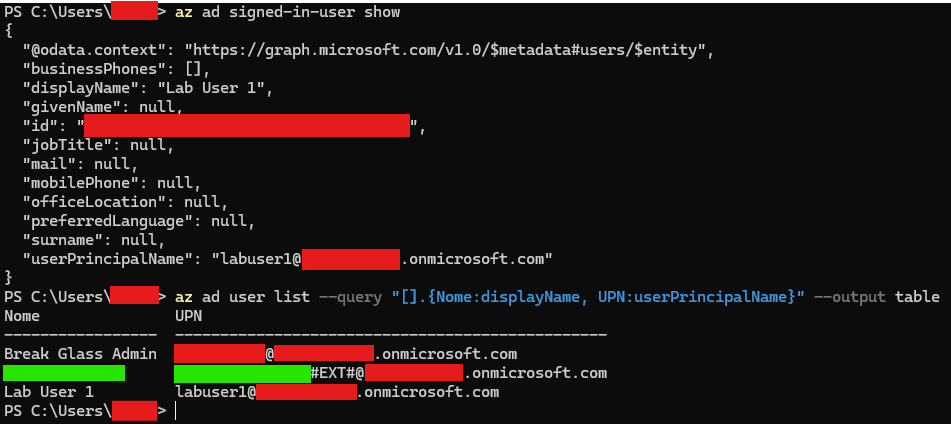
Attraverso la sessione ottenuta, l’attaccante può ora accedere ai dati dell’account e, soprattutto, enumerare tutti gli utenti dell’organizzazione. Tale attività è il presupposto del successivo movimento laterale: la rubrica interna del tenant diventa un elenco di obiettivi verso i quali rivolgere una nuova campagna di phishing, questa volta veicolata attraverso un contatto fidato interno all’ente.
A scopo dimostrativo è stato eseguito un solo comando di sola lettura; non viene qui fornita alcuna sequenza operativa di sfruttamento.
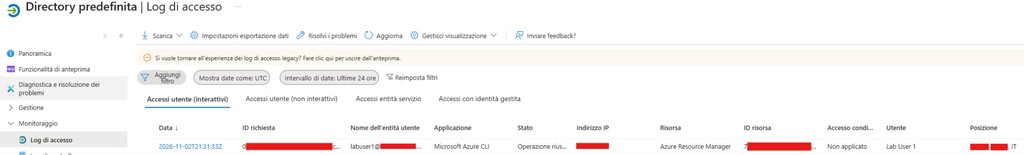
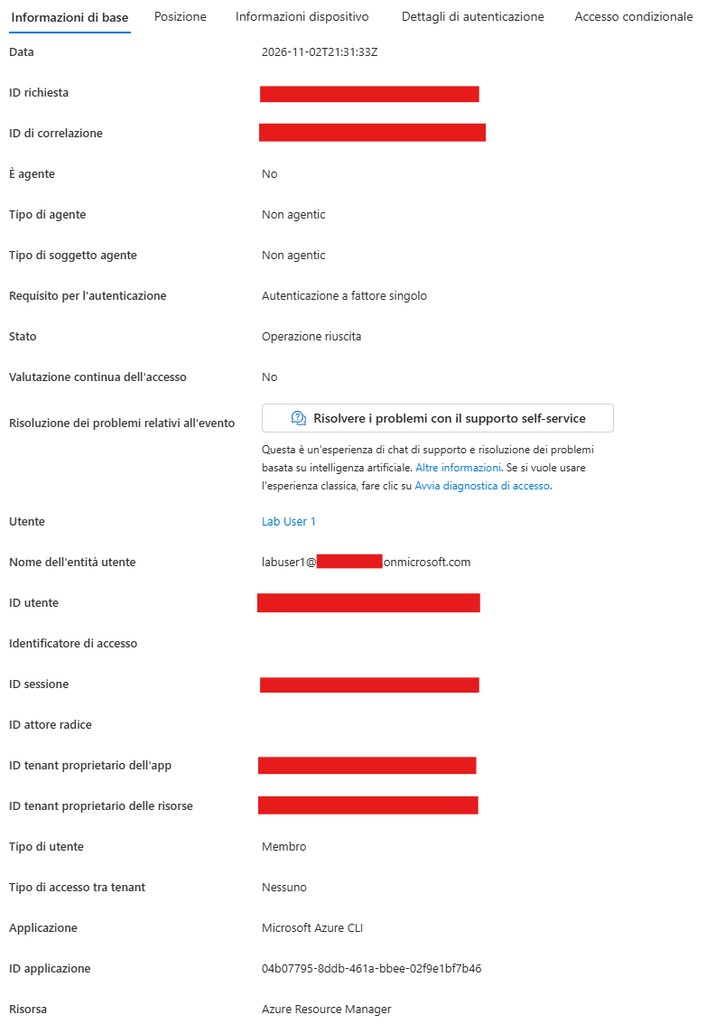
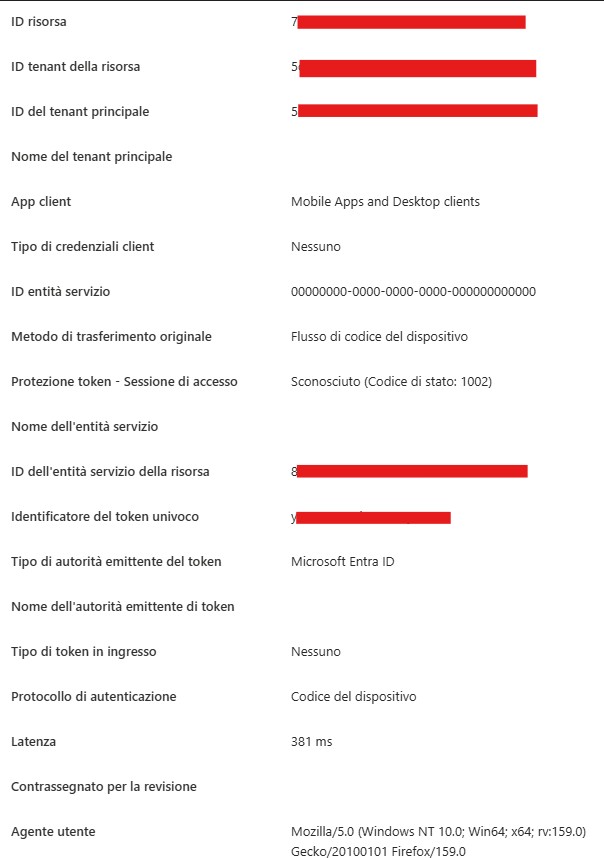
L’evento è identificabile nei log di accesso per mezzo di diversi indicatori. Il protocollo di autenticazione è esplicitamente indicato come “Device code”, l’applicazione è il tool a riga di comando e la posizione registrata è quella da cui è stato richiesto il codice, cioè la posizione dell’infrastruttura dell’attaccante, probabilmente un host Microsoft nell’area geografica dell’IP pubblico dell’attaccante (quasi certamente VPN). Un accesso device code da un Paese inusuale per l’utente diventa quindi un forte indicatore di compromissione.
MITRE ATT&CK Enterprise è un riferimento consolidato per classificare i comportamenti degli attaccanti negli ambienti informatici delle organizzazioni, identità e servizi cloud compresi. Applicarlo al caso consente di descrivere le tecniche con un linguaggio condiviso e di collegare l’analisi alle attività di rilevamento e difesa. La tabella distingue il tentativo reale, bloccato, dalle fasi riprodotte soltanto in laboratorio
| Dominio ATT&CK | Tattica (ID – nome) | Tecnica (ID – nome) | Sotto-tecnica (ID – nome) | Procedura specifica nell’evento |
| Enterprise | TA0001 – Initial Access | T1566 – Phishing | T1566.001 – Spearphishing Attachment | Email con PDF allegato contenente un link verso pagine esca per il device code phishing. |
| Enterprise | TA0005 – Stealth | T1684 – Social Engineering | T1684.001 – Impersonation | Nell’email, firma e logo dell’ateneo accompagnano un PDF che imita una notifica di condivisione documenti a suo nome. |
| Enterprise | TA0006 – Credential Access | T1528 – Steal Application Access Token | Nel PoC, il terminale ottiene token dopo l’inserimento del codice dispositivo e l’autenticazione MFA dell’utente di laboratorio. | |
| Enterprise | TA0008 – Lateral Movement | T1550 – Use Alternate Authentication Material | T1550.001 – Application Access Token | Nel PoC, il terminale utilizza i token ottenuti per accedere alle risorse cloud dell’account di laboratorio. |
| Enterprise | TA0007 – Discovery | T1087 – Account Discovery | T1087.004 – Cloud Account | Nel PoC, Azure CLI enumera gli account del tenant e restituisce nomi visualizzati e UPN in formato tabellare. |
La contromisura specifica per contrastare questa tecnica è impostare una regola di accesso condizionale in grado di bloccare il flusso di autenticazione di device code. Questa funzione, però, richiede un livello di licenza di Entra ID superiore a quello base. Con un piano equivalente a Business Standard (che include il livello gratuito di Entra ID) la condizione riguardante i flussi di autenticazione non è disponibile. E’ necessario accedere a piani Premium (Microsoft 365 Business Premium o E3 o alla singola licenza Entra ID P1) per ottenere una configurazione più granulare della sicurezza riguardante gli accessi. Questo comporta, nel caso di tenant con privilegi inferiori, una responsabilità completamente demandata all’attenzione al phishing del singolo utente. Il caso reale mostra quanto questa linea possa essere fragile.
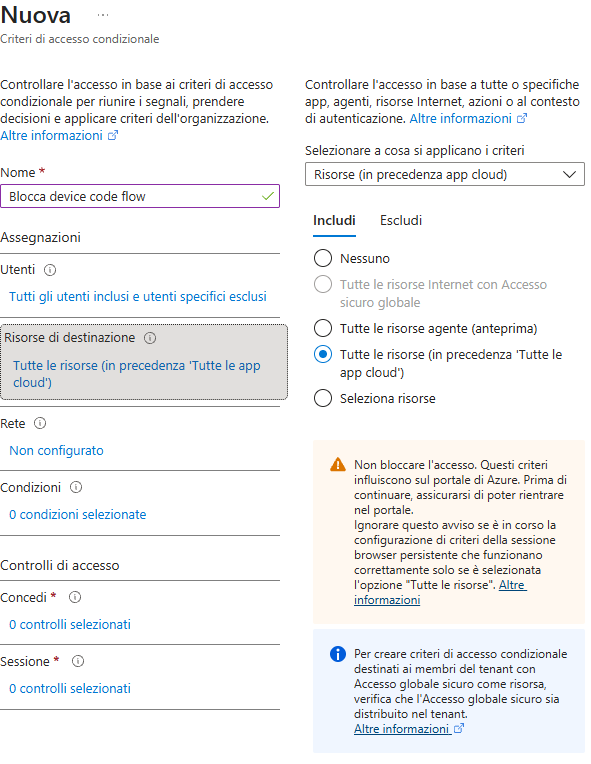
Attivato il livello di licenza necessario diventa possibile creare la regola. Diventa accessibile la condizione “Flussi di autenticazione” che consente di bloccare il device code flow. Il controllo di accesso viene impostato su “Blocca” creando un account di emergenza escluso dalla policy per non rischiare blocchi dell’amministrazione.
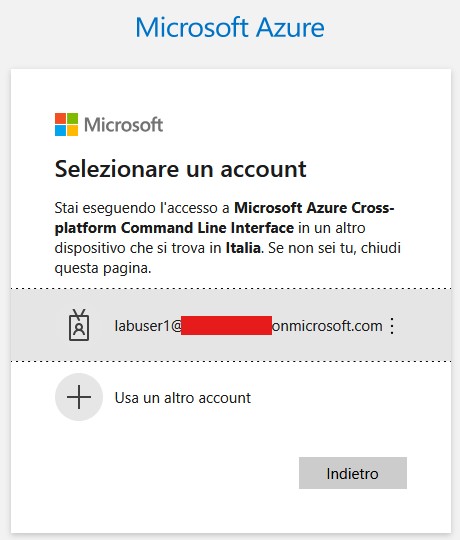
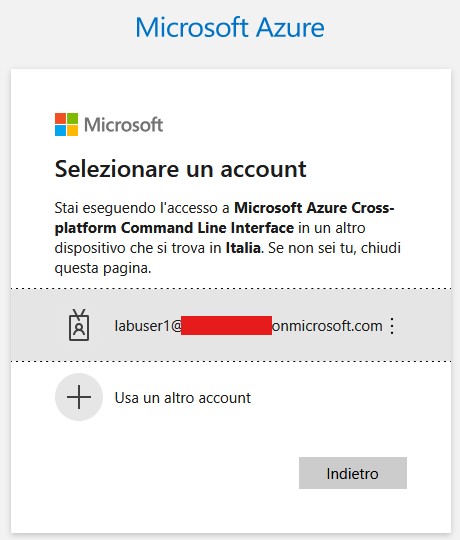
Ripetendo lo stesso attacco con la policy attiva, l’esito cambia radicalmente. L’utente inserisce le credenziali, l’autenticazione riesce, ma il rilascio del token viene bloccato: l’attaccante resta a bocca asciutta.
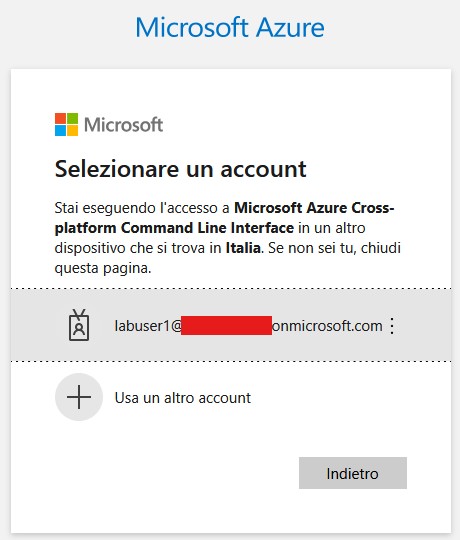
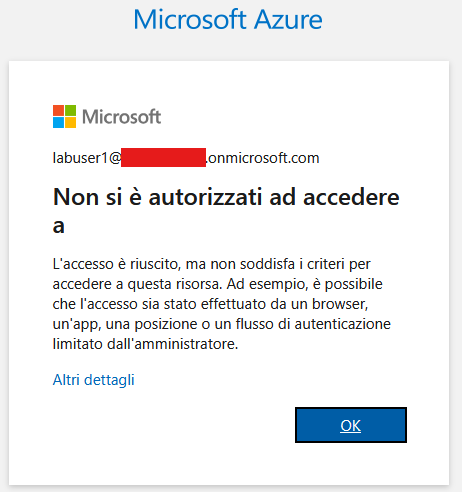
Verificando i log lato vittima risulta evidente come il criterio “Blocca device code flow” sia intervenuto (“Block” – “Errore”) mantenendo al sicuro il tenant da questo tipo di attacco.
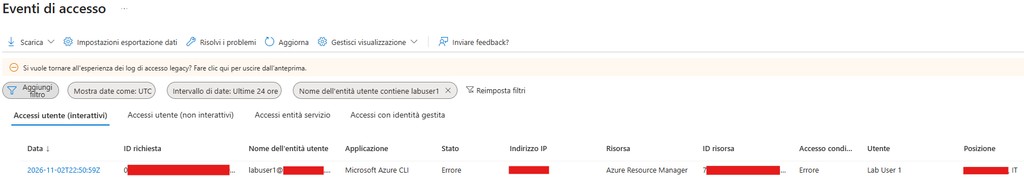
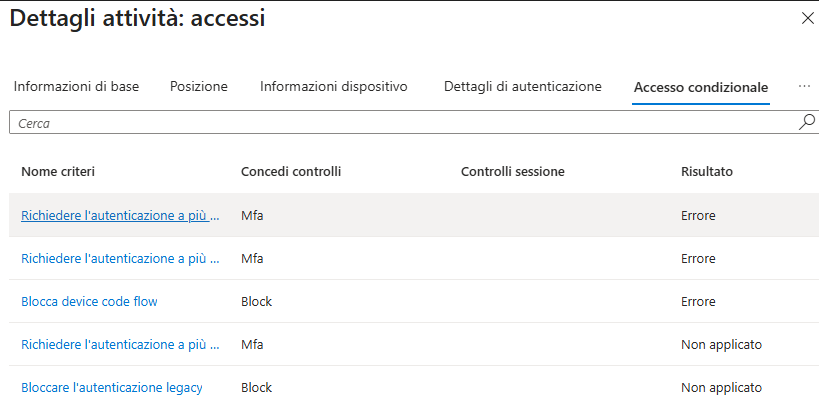
Difesa in profondità (defense in depth): nessun singolo controllo è singolarmente sufficiente. La lezione più importante di questo caso non è l’analisi di un singolo prodotto o di una singola impostazione, riguarda invece il modo in cui le difese lavorano, o dovrebbero lavorare, insieme. L’attacco ha superato, uno dopo l’altro, quasi tutti i controlli automatici: la corretta autenticazione della mail del mittente, l’allegato pulito all’analisi statica, il dominio di destinazione senza particolari evidenze che potessero legarlo a contenuti fraudolenti, la pagina di login autentica e l’autenticazione a doppio fattore portata a termine dalla vittima stessa. L’unico segnale sospetto individuato dall’analisi comportamentale di collegamenti in un allegato. Un’intera catena di controlli dove un singolo anello è riuscito a evidenziare pericoli che gli altri non hanno potuto valutare. Nessuno degli altri controlli, preso da solo, avrebbe fermato l’attacco pur essendo tutti regolarmente funzionanti. La sicurezza in un simile scenario non è una singola barriera invalicabile, ma la coesistenza a più livelli di differenti sistemi, ciascuno capace di cogliere ciò che gli altri non vedono. E’ dunque conveniente ragionare per strati piuttosto che cercare una singola contromisura efficace e risolutiva.
Il primo strato è un buon sistema di analisi della posta. Nel caso in esame è stato proprio il gateway, con la riscrittura e la scansione dei collegamenti, estesa ai link annidati negli allegati, a produrre l’unico segnale di allarme. Non è una capacità scontata per quanto preziosa e dipende strettamente dalla scelta del prodotto e dalla sua attenta configurazione. Molti, ad esempio, si limitano a riscrivere i link nel corpo del messaggio ignorando quelli contenuti negli allegati, funzionalità, magari disponibile, ma non attiva per impostazione predefinita.
Il secondo strato è la configurazione consapevole dei sistemi in uso. Abbiamo visto come il device code phishing abusi di un meccanismo legittimo, pensato per dispositivi senza tastiera. Se quel meccanismo non è in uso o utile per l’organizzazione la scelta più efficace è disabilitarlo o limitarlo, consentendone l’utilizzo solo dove necessario. Le regole granulari, attivabili nel caso di Entra ID con un piano a pagamento, consentono appunto questo livello di personalizzazione del controllo. E’ quindi fondamentale documentarsi su quali leve siano disponibili nei sistemi in uso e quali siano effettivamente attive. Non è sufficiente dotarsi di sistemi all’avanguardia, è fondamentale imparare a conoscerli a fondo e capirne le potenzialità e i limiti per applicare mitigazioni contestuali fronte a potenziali rischi nel threat model della propria organizzazione.
Il terzo strato è quello umano ed organizzativo, dell’analisi dei rischi e delle potenziali soluzioni su un fronte, della consapevolezza (awareness) e della preparazione dall’altro. La difesa più solida probabilmente in un caso come quello analizzato è la comprensione del significato di un codice di verifica ricevuto in modo inatteso, che andrebbe inserito soltanto quando si sta personalmente configurando un dispositivo e mai a seguito di un sorprendente invito proveniente da un link di un allegato in una mail. Un messaggio semplice da trasmettere ma estremamente efficace perché in grado di interrompere la catena dove le tecniche digitali di difesa non arrivano. La formazione dell’utente affiancata da un processo di risposta pronto ad entrare in azione: in caso di un sospetto di compromissione, la revoca immediata delle sessioni dell’utente coinvolto e la verifica dei dispositivi eventualmente registrati al fine della bonifica dell’account.
E’ nella sinergia di diversi tipi di difesa, e non nella perfezione di una singola, che risiede la resilienza contro tecniche capaci, come questa, di superare quasi tutti i controlli presi singolarmente.
La cronaca di questi giorni ci ha, infine, ricordato quanto in fretta un allarme possa propagarsi e travolgere la percezione della realtà. O come un potenziale account istituzionale compromesso possa sbloccare procedure non convenzionali, come nel caso di Revolut. Vale allora la pena spingere lo sguardo oltre “il singolo account compromesso” e porsi una domanda:
cosa accadrebbe se messaggi, come quello del nostro caso, venissero utilizzati non per sottrarre credenziali, ma per diffondere falsi allarmi con provenienza da fonti considerate autorevoli e/o istituzionali?

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.