


Gli analisti di NordVPN stimano che miliardi di cookie rubati vengano venduti sul dark web e su Telegram. Circa il 7-9% di questi cookie è ancora attivo e può essere utilizzato dagli aggressori.
Secondo i ricercatori, attualmente i criminali possono acquistare più di 93,7 miliardi di cookie online. I cookie possono sembrare innocui, ma nelle mani sbagliate diventano chiavi digitali per accedere alle informazioni più personali. “Ciò che è stato progettato per comodità è ora una vulnerabilità crescente che viene sfruttata dai criminali informatici di tutto il mondo”, afferma Adrianus Warmenhoven.

NordVPN avverte che la stragrande maggioranza dei cookie rubati (90,25%) contiene dati identificativi volti a identificare gli utenti e a inviare pubblicità mirata. I cookie possono contenere anche dati come nomi, indirizzi di casa e indirizzi email, dati sulla posizione, password e numeri di telefono. Tuttavia, si segnala che tali informazioni sono presenti solo nello 0,5% di tutti i cookie rubati.
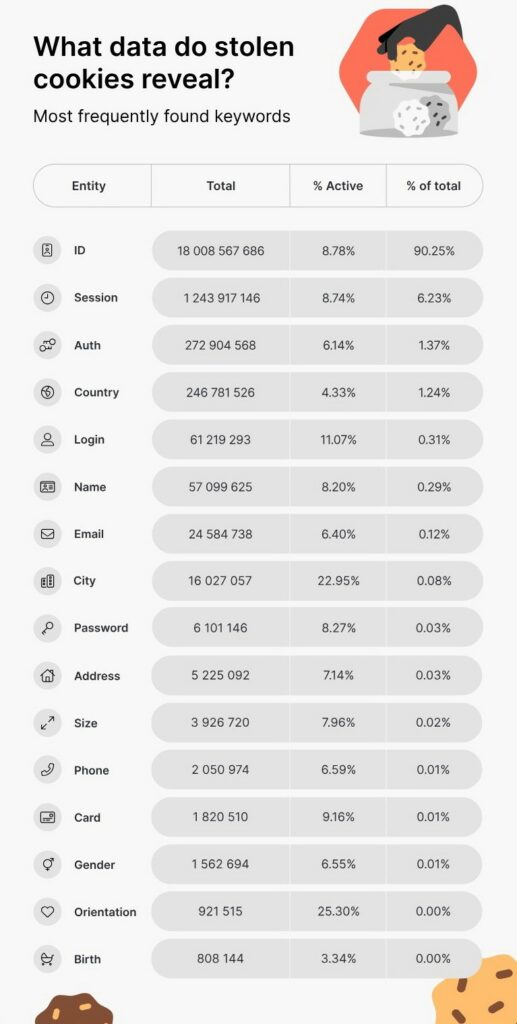
I cookie possono anche contenere informazioni sulle sessioni utente. Secondo gli esperti, più di 1,2 miliardi di questi file sono ancora attivi (circa il 6% del totale) e sono generalmente considerati il problema più grave.
I criminali informatici possono utilizzare i cookie di sessione per impersonare altre persone sui siti web, autenticarsi a vari servizi senza utilizzare credenziali e, in molti casi, bypassare l’autenticazione a più fattori. Pertanto, i cookie di sessione sono molto interessanti per i criminali informatici, che possono utilizzarli per raccogliere informazioni da caselle di posta, applicazioni bancarie, sistemi aziendali e così via.
I cookie cadono più spesso nelle mani dei criminali grazie agli infostealer. Il leader in questo ambito, secondo i ricercatori, è Redline stealer (il 44% di tutti i cookie rilevati era associato a lui). Il secondo, terzo e quarto posto della lista sono occupati da Vidar, LummaC2 e Meta, sebbene le forze dell’ordine abbiano intrapreso azioni legali contro gli ultimi due (così come contro Redline).
Il costo di accesso a questi strumenti dannosi è relativamente basso, considerando l’enorme profitto che si può ricavare dal furto delle risorse digitali degli utenti. Lumma, ad esempio, può essere acquistato per soli 250 dollari, mentre Redline e Meta costano solo 150 dollari per il set di funzionalità base.
Gli esperti raccomandano inoltre di aggiornare regolarmente i dispositivi e di installare le patch più recenti se la priorità è prevenire infezioni da stealer e altri malware. Sarebbe inoltre consigliabile cancellare regolarmente la cronologia del browser ed eliminare i cookie non necessari. “Molti utenti non si rendono conto che le sessioni attive possono persistere anche dopo la chiusura del browser”, afferma Warmenhoven. “Cancellare questi dati aiuta a ridurre le possibilità di accessi non autorizzati”.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]