


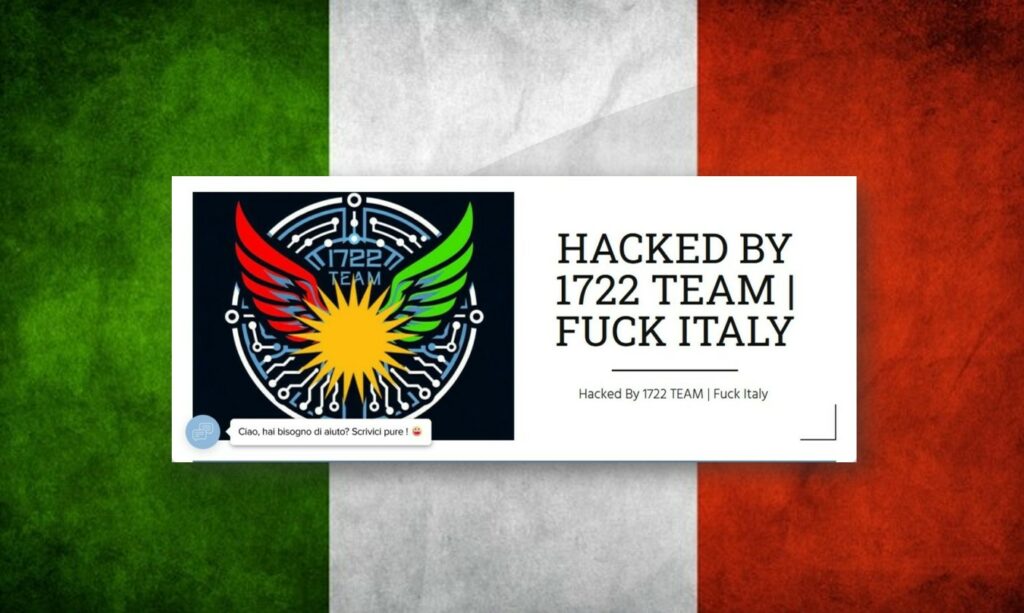
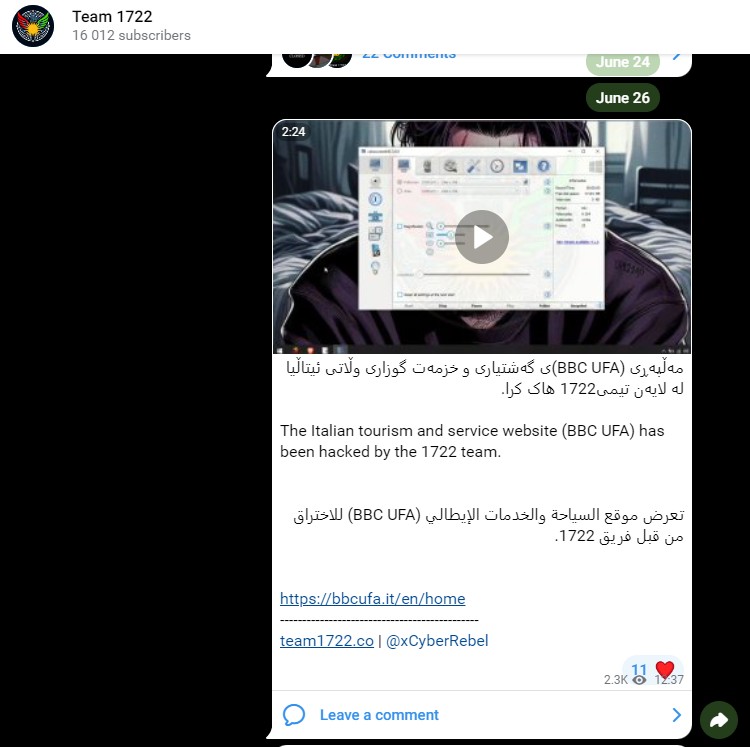
Recentemente, il portale del B&B Cufà a Pescara è stato vittima di un attacco informatico da parte del Team1722, un gruppo di hacktivisti cibernetici. Questo gruppo, noto per i suoi attacchi mirati, ha lasciato un messaggio provocatorio contro l’Italia sul sito.

Il Team1722 si identifica come un collettivo di hacktivisti kurdi, e il loro scopo principale è difendere e promuovere la loro causa nazionale e religiosa. Il gruppo prende di mira i paesi che considera oppressori o nemici della loro cultura e religione, cercando di sensibilizzare e rispondere a ciò che percepiscono come ingiustizie attraverso attacchi informatici.
Gli attacchi come quello al B&B Cufà sono un mezzo per attirare l’attenzione sui loro obiettivi e messaggi politici. Accedendo alla pagina di informazioni del team viene riportato: “Il Team 1722 è un team di sicurezza informatica e il suo obiettivo è rispondere a tutti i partiti e i paesi che attaccano la nostra religione e la nostra nazione. Non ci interessano gli interessi di nessun partito (Allah ama coloro che combattono per Lui in una fila e in una classe, come se fossero un muro dritto scritto insieme e unito e diventassero un pezzo unico e il nemico non potesse penetrarvi.”
Per ulteriori informazioni sugli obiettivi e le azioni del Team1722, è possibile visitare il loro sito ufficiale.
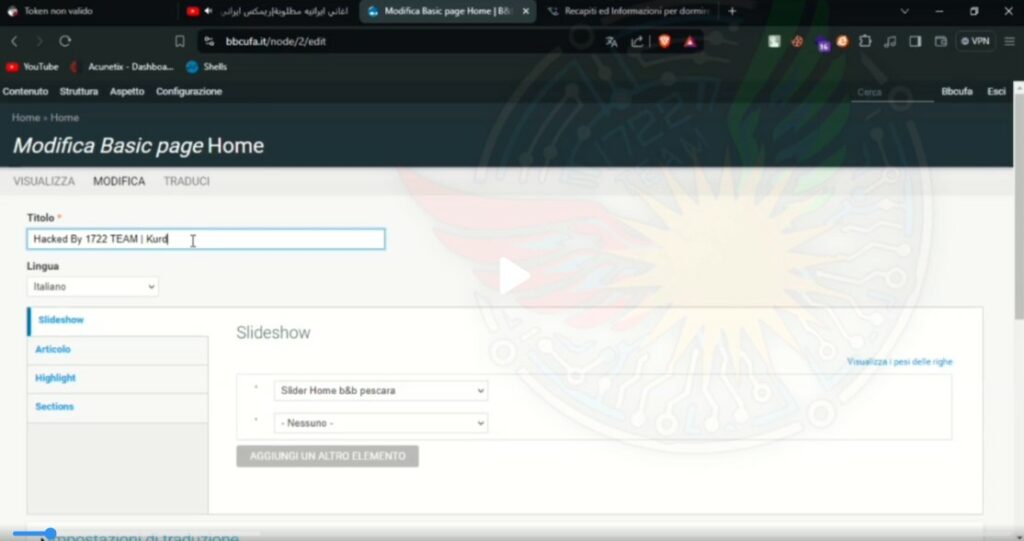
Il sito del B&B Cufà è stato defacciato, ovvero il contenuto originale è stato sostituito con un messaggio del Team1722. Questo tipo di attacco, noto come defacement, è comune tra i gruppi di hacktivisti in quanto visibile e dimostrativo delle loro capacità e intenzioni.
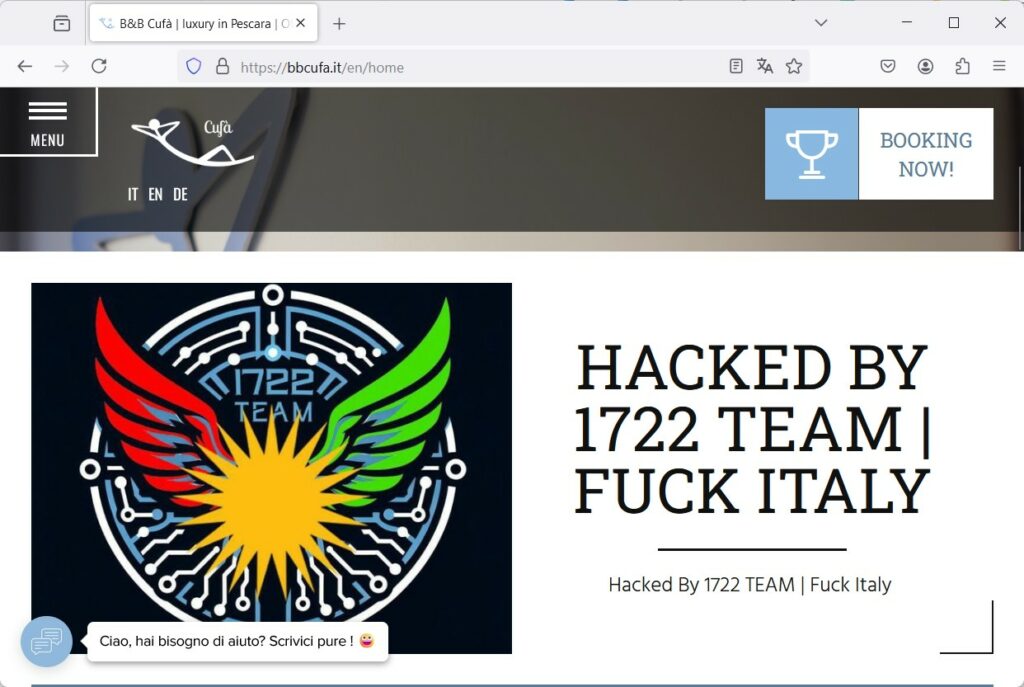
Per vedere il sito compromesso, potete visitare il portale del B&B Cufà.
L’attacco al sito del B&B Cufà da parte del Team1722 evidenzia come l’hacktivismo cibernetico continui a essere un mezzo potente per la diffusione di messaggi politici e culturali. Questi attacchi non solo creano disagi tecnici, ma sollevano anche questioni più ampie riguardanti la sicurezza informatica e le tensioni geopolitiche.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]