


È stato scoperto un nuovo malware Android, FireScam, che si maschera da versione premium di Telegram e prende di mira i dispositivi con versioni Android 8-15. Il malware viene distribuito tramite pagine di phishing su GitHub che imitano l’app store RuStore.
Secondo i ricercatori di Cyfirma , una pagina dannosa su GitHub.io che imitava RuStore (ora cancellata) ha inizialmente fornito alle vittime un modulo dropper chiamato GetAppsRu.apk.
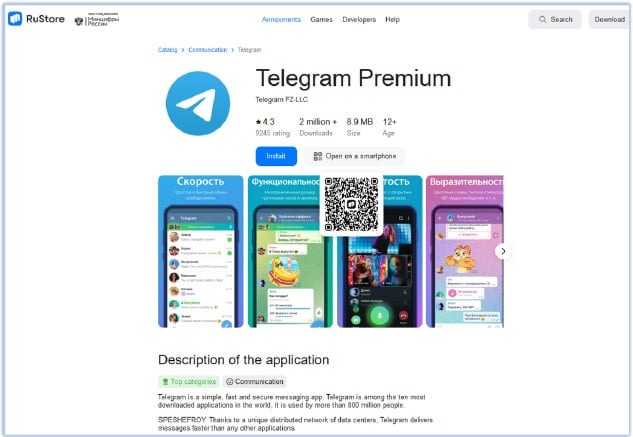

Questo dropper APK viene offuscato con DexGuard per eludere il rilevamento e richiede autorizzazioni che gli consentano di identificare le app installate sul dispositivo della vittima, concedere l’accesso allo spazio di archiviazione e abilitare l’installazione di pacchetti aggiuntivi.
Il dropper quindi estrae e installa il payload principale, Telegram Premium.apk, che chiede all’utente il permesso di tenere traccia delle notifiche, dei dati degli appunti, degli SMS, del registro delle chiamate e così via.
Dopo aver eseguito questo, l’utente vede una schermata WebView che mostra la pagina di accesso di Telegram. Le credenziali inserite in questa pagina alla fine finiscono nelle mani degli operatori del malware.
I ricercatori scrivono che FireScam alla fine stabilisce una connessione con il Firebase Realtime Database, dove carica tutti i dati rubati in tempo reale e registra anche il dispositivo compromesso, assegnandogli un ID univoco per il tracciamento. In questo caso i dati rubati vengono archiviati nel database solo temporaneamente e poi cancellati (presumibilmente dopo che gli aggressori hanno verificato la presenza di informazioni preziose e li hanno copiati in un’altra posizione).
Inoltre, il malware stabilisce una connessione WebSocket persistente con l’endpoint Firebase per eseguire vari comandi in tempo reale. Ad esempio, potrebbero trattarsi di richieste di dati specifici, caricamento immediato di dati nel database Firebase, caricamento ed esecuzione di payload aggiuntivi o configurazione di parametri di monitoraggio.
Inoltre, FireScam è in grado di tenere traccia dei cambiamenti nell’attività dello schermo registrando gli eventi di avvio e arresto del dispositivo e può anche registrare dati su applicazioni ed eventi attivi che durano più di 1000 millisecondi.
Il malware monitora attentamente anche tutte le transazioni finanziarie, cercando di intercettare dati riservati. Pertanto, gli operatori FireScam ricevono tutto ciò che l’utente digita sulla tastiera, trascina e copia negli appunti (compresi i dati inseriti automaticamente dai gestori di password).
Gli analisti di Cyfirma notano che lo stesso dominio di phishing ospitava un altro artefatto dannoso chiamato CDEK, probabilmente associato a una società logistica russa con lo stesso nome. Tuttavia, i ricercatori non sono stati in grado di studiare questo artefatto.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.