


Gli specialisti di GreyNoise hanno riferito che da gennaio 2020 stanno osservando grandi ondate di “tempeste di rumore” che contengono traffico Internet distorto. Nonostante un’attenta analisi e anni di osservazione, i ricercatori non sono stati in grado di stabilire l’origine e lo scopo di questi “rumori”.
Gli analisti ritengono che i “rumori” possano essere associati ad alcune comunicazioni segrete, segnali per il coordinamento di attacchi DDoS, canali nascosti per il controllo di malware o in generale possano essere il risultato di impostazioni errate.

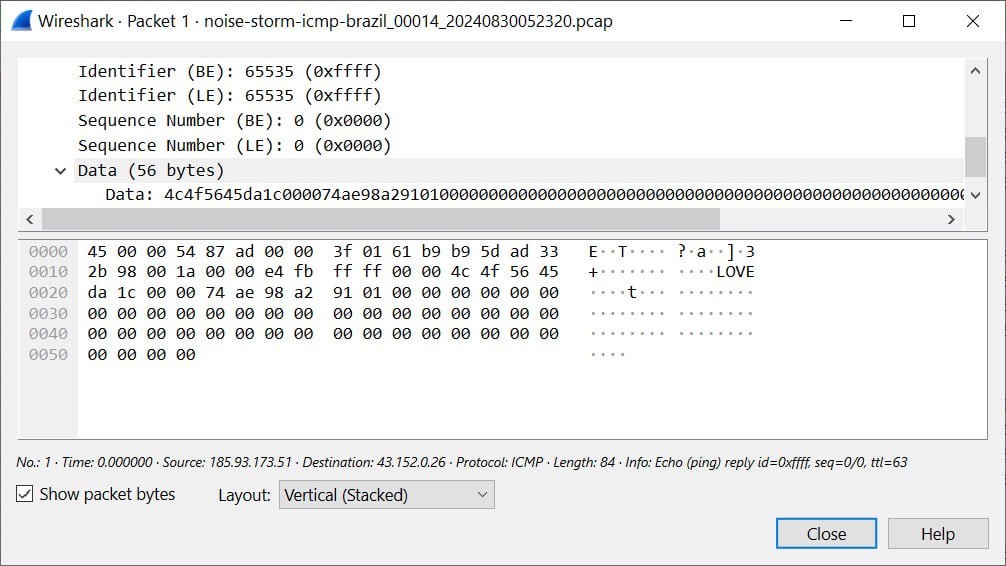
Un aspetto interessante di quanto sta accadendo è la presenza della stringa ASCII “LOVE” nei pacchetti ICMP osservati, che confonde ulteriormente la situazione.
GreyNoise ha pubblicato le sue ipotesi sulle “tempeste di rumore” nella speranza che la comunità globale di specialisti della sicurezza informatica aiuti a risolvere questo mistero e a scoprire la causa delle anomalie del traffico.
I ricercatori hanno affermato di aver riscontrato ondate di traffico Internet falso proveniente da milioni di indirizzi IP falsificati da una varietà di fonti, inclusi i CDN delle piattaforme cinesi QQ, WeChat e WePay.
Queste tempeste generano grandi ondate di traffico che prendono di mira fornitori specifici (come Cogent, Lumen e Hurricane Electric) evitandone altri, come Amazon Web Services (AWS).
La maggior parte di questo traffico è focalizzata su connessioni TCP (specialmente sulla porta 443), ma recentemente abbiamo visto anche molti pacchetti ICMP contenenti la stringa ASCII incorporata “LOVE”, come mostrato nello screenshot qui sotto.
Si noti inoltre che parametri come la dimensione della finestra vengono modificati nel traffico TCP per emulare diversi sistemi operativi, il che rende questa attività più invisibile e difficile da rilevare.
I valori Time to Live (TTL), che determinano per quanto tempo un pacchetto rimane sulla rete prima di essere scartato, sono impostati su un intervallo compreso tra 120 e 200 per simulare i salti di rete reali.
I ricercatori affermano che, nel complesso, il formato e le caratteristiche di queste “tempeste di rumore” sembrano più il lavoro deliberato di una persona competente, piuttosto che effetti collaterali su larga scala derivanti da configurazioni errate. Cioè, il traffico strano imita i normali flussi di dati e il suo vero scopo rimane ancora un mistero.
Gli analisti di GreyNoise hanno già pubblicato i dati PCAP di due recenti “tempeste di rumore” su GitHub , invitando altri ricercatori sulla sicurezza informatica a unirsi all’indagine e condividere le loro opinioni su ciò che sta accadendo.
Gli esperti di GreyNoise hanno anche pubblicato un resoconto dettagliato delle loro scoperte sulle “tempeste di rumore” su YouTube.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.