


L’approccio strategico di TrendMicro e le sue capacità di intelligence sono stati decisivi nella collaborazione con le Forze dell’Ordine internazionali nell’operazione Cronos, che ha permesso alle forze dell’ordine di accedere alle infrastrutture IT della famosa cybergang LockBit.
Milano, 9 aprile 2024 – Trend Micro, leader globale di cybersecurity,ha reso pubblici i dettagli dell’attività di threat intelligence con cui ha supportato le Forze dell’Ordine contro il gruppo ransomware LockBit.

L’azione, nota come “Operazione Cronos”, ha colpito il gruppo cybercriminale responsabile di un quarto di tutti gli attacchi ransomware a livello mondiale e rappresenta un passo avanti fondamentale nella lotta alle minacce informatiche. I dettagli sono disponibili nel report “Unveiling the Fallout: Operation Cronos’ Impact on LockBit Following Landmark Disruption”.
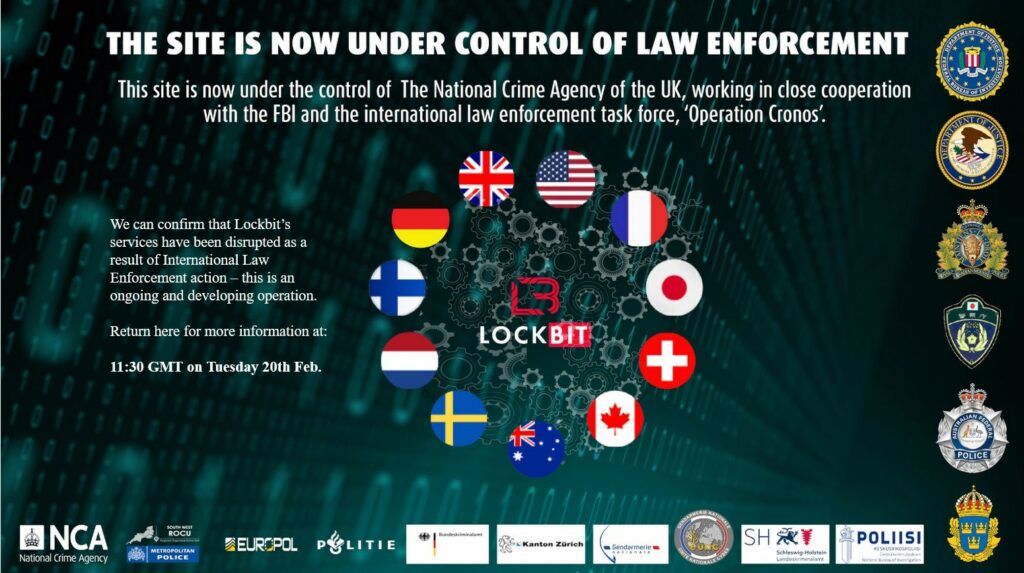
L’operazione Cronos si distingue da tutte le altre perché non è stata solo una semplice battuta d’arresto per il gruppo Lockbit, ma si è trattato di un attacco decisivo che ha permesso di paralizzare le infrastrutture, indebolire i meccanismi finanziari, rivelare gli affiliati e mettere in discussione la fiducia all’interno delle reti criminali.
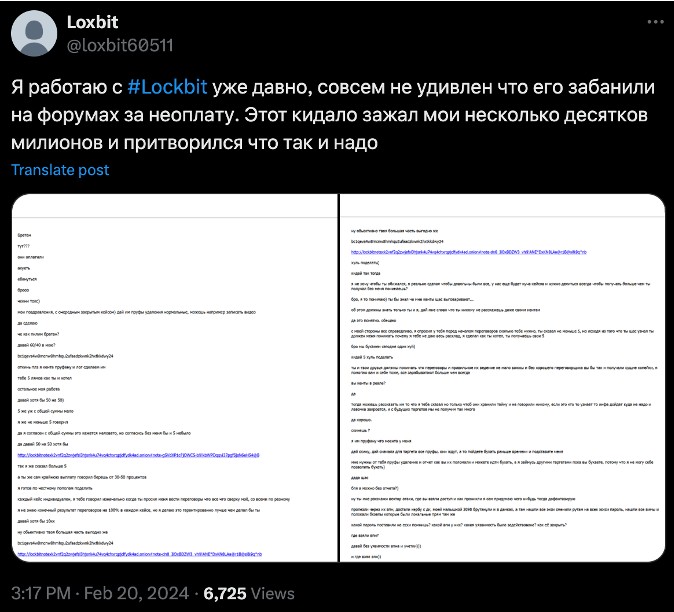
Il contrattacco pianificato e inferto al gruppo ha rovinato la reputazione di LockBit nell’underground del crimine informatico, vanificandone i tentativi di riorganizzazione. Il capobanda “Lockbitsupp” è stato bannato da due popolari forum clandestini, XSS ed Exploit.
Il gruppo ha cercato di ricostruire i leak site di New Onion, lanciati una settimana dopo l’operazione, e Lockbitsupp sta attivamente cercando intermediari per l’acquisto di domini di primo livello .gov, .edu e .org, in quella che sembra essere una ritorsione per l’Operazione Cronos.
In ogni caso, i loro sforzi non hanno portato a risultati. La telemetria di Trend rivela pochissimi attacchi informatici riusciti dopo il blocco delle Forze dell’Ordine e la grande maggioranza proviene da campagne precedenti o da altri gruppi cybercriminali come ALPHV.
Il gruppo ha sviluppato una nuova versione del ransomware, Lockbit-NG-Dev, che Trend ha già monitorato, fornendo protezioni avanzate ai clienti.
Questi i risultati principali dell’Operazione Cronos:
I risultati di questa operazione dimostrano la continua ricerca di Trend nell’anticipare le minacce informatiche e proteggere le organizzazioni di tutto il mondo dai pericoli in continua evoluzione del panorama informatico. Il modo migliore per combattere gli avversari in comune è sicuramente quello di continuare a condividere i dati di intelligence in maniera rapida ed efficiente.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.