


La società BBT SE, responsabile della costruzione del Tunnel del Brennero, ha subito un attacco informatico il 17 ottobre 2026. Gli aggressori avrebbero avuto accesso a informazioni riservate attraverso sistemi raggiungibili da Internet. Tra le ipotesi investigative figura il gruppo criminale Everest. La Polizia Postale di Bolzano indaga, mentre i lavori dell'infrastruttura non risultano compromessi.
La BBT SE, incaricata della pianificazione e costruzione del tunnel di base del Brennero (Brenner Basistunnel), ha confermato ad ANSA di essere stata vittima di un attacco informatico mirato. Personale non autorizzato ha avuto accesso a parte delle informazioni non pubbliche, che potevano essere consultate tramite Internet.
“Non appena rilevato l’incidente, abbiamo attivato i protocolli di sicurezza informatica, provvedendo al tempestivo isolamento dei sistemi interessati e avvalendoci del supporto di specialisti esterni in cybersecurity per lo svolgimento delle necessarie analisi forensi”, ha riportato la BBT SE ad ANSA dicendo che sono attive le indagini seguite dalla Polizia Postale di Bolzano.

Secondo le informazioni attualmente disponibili, l’attacco è avvenuto il 17 ottobre 2026, ma è diventato di dominio pubblico solo il 7 novembre.
La BBT SE ha dichiarato che, dopo aver scoperto l’incidente di sicurezza, l’azienda ha immediatamente attivato le procedure di risposta agli incidenti di sicurezza informatica. Per prevenire la diffusione dell’attacco, i sistemi interessati sono stati rapidamente isolati.
Nel frattempo, l’azienda ha ingaggiato esperti esterni di sicurezza informatica per condurre un’indagine tecnica e un’analisi forense digitale, e ha informato le autorità competenti della situazione.
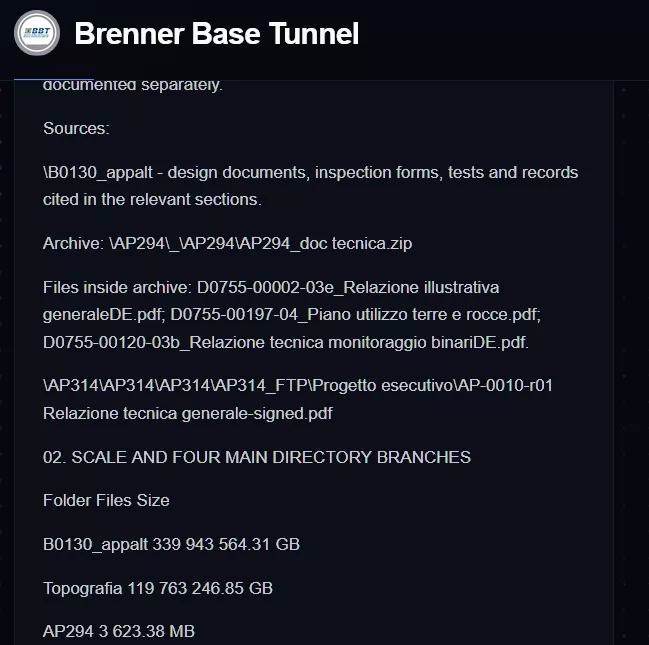
Uno degli aspetti più preoccupanti di questo evento è quale tipo di informazioni gli aggressori abbiano effettivamente consultato. Secondo quanto dichiarato dalla cybergang Everest sul proprio Data Leak Site (DLS), i dati esfiltrati dalle infrastrutture critiche della BBT SE è pari a 812 GB. Tali dati, sempre dal post dei criminali informatici, sono di diversa natura e vengono annotati puntualmente.
bbt-se.com 812 GB DataBase
CONTENTS

01. CONTENT AND PURPOSE OF THE DATA
02. SCALE AND FOUR MAIN DIRECTORY BRANCHES
03. FORMATS, ARCHIVES AND LARGE FILES
04. ORGANISATION OF THE CONSTRUCTION DOCUMENTATION
05. SURVEYING AND MONITORING
06. TBM EXCAVATION AND PRODUCTION DATA
07. BBTORTHO AND SOFTWARE COMPONENTS
08. AP294: RIOL ROAD, MONOLITHIC STRUCTURE AND COST ESTIMATE
09. AP314: AICHA RESERVOIR AND EARTHWORKS BALANCE
10. STRUCTURAL CALCULATIONS AND REINFORCEMENT CHANGES
11. GLOS AND GLES LINING: MEASURED THICKNESS
12. GLOS: COMPLETE TABULATED ZONE SET AND INVESTIGATION REVISIONS
13. VOIDS, DESIGN BASIS AND SATISFACTORY RESULTS
14. GLOS WBS260: INSUFFICIENT THICKNESS AND SELECTION OF VERIFICATION POINTS
15. GLOS: BOREHOLE RESULTS AND PARTIAL VERIFICATION OF ANOMALIES
16. GLOS: ADDITIONAL LOCATION-SPECIFIC RESULTS FOR C001-C101
17. CT SUD CROSS-PASSAGES AND GA TRENS MATERIALS
18. HISTORICAL REPAIRS AND SIGNED NC CLOSURES
19. TBM SEGMENTS: CRACKS, SPALLING AND REPAIR PHOTOGRAPHS
20. CROWN REPAIR AND INJECTION MATERIALS
21. CONCRETE MIXES, REINFORCEMENT AND LABORATORY RESULTS
22. CONCRETE DELIVERIES, QUANTITIES AND WATERPROOFING
23. TEMPORARY STRUCTURES, ANCHORS AND EQUIPMENT DISMANTLING
24. LINING CUTTING AND WORK-SEQUENCE PLANS
25. SUSPENDED OPERATIONS AND DOCUMENTED RESUMPTION
26. WORKING PLATFORMS, WORK AT HEIGHT AND CONFINED SPACES
27. ELECTRICAL HAZARDS AND CONDITIONS FOR RESUMPTION
28. MACHINERY, FIRE SUPPRESSION AND AUTHORISATION DOCUMENTS
29. OCCUPATIONAL INCIDENTS IN 2024
30. OCCUPATIONAL INCIDENTS IN 2025
31. OCCUPATIONAL AND TRANSPORT INCIDENTS IN 2026
32. SA.COS SAFETY LIFELINE AND COMPONENT COMPATIBILITY
33. BLASTING OPERATIONS AND WORK IN BLAST FUMES
34. FIRE WATER: SCHEMATICS AND RECORDED FINDINGS
35. SOS, COMMUNICATIONS AND PERSONNEL PRESENCE TRACKING
36. POWER, VENTILATION-RELATED EVACUATIONS AND EMERGENCY ACCESS
37. REFUGE CHAMBERS, ROUTES AND DRILLS
38. FIBROLASER, CONVEYORS AND RESPONSE TO POWER LOSS
39. DUST, SILICA AND VENTILATION
40. HINTERRIGGER, EARTHWORKS AND ENVIRONMENTAL MEASURES
41. WORK COSTS, STOCKPILE SURVEYS AND CONTRACTUAL TERMS
42. PERSONAL INFORMATION AND SENSITIVE TECHNICAL DATA
43. PUBLIC STATEMENTS AND DISCREPANCIES WITH INTERNAL RECORDS
01. CONTENT AND PURPOSE OF THE DATA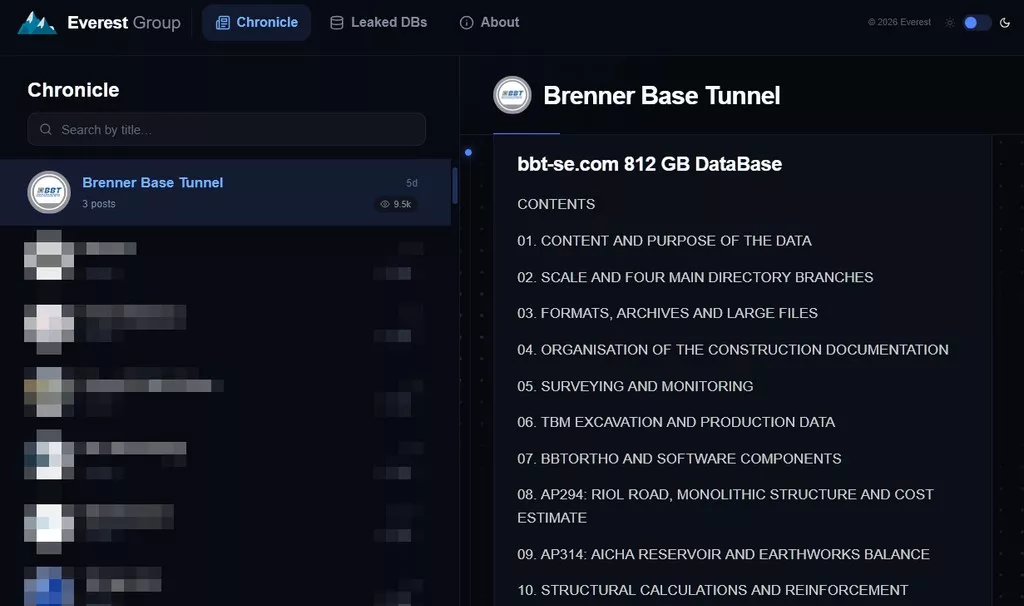
Va notato che l’accesso non autorizzato a dati riservati non significa necessariamente che l’intera infrastruttura IT aziendale sia stata compromessa. Allo stesso modo, l’isolamento dei sistemi interessati non prova da solo che gli aggressori siano stati completamente eliminati.
Il lavoro forense è in corso e questo aiuterà a ricostruire il processo di attacco e a determinare se le informazioni esfiltrate siano realmente in mano dei criminali informatici o meno.
La cybergang Everest, l’abbiamo incontrata diverso tempo fa in violazioni di eccezione, come ad esempio l’attacco informatico alla SIAE, dove Red Hot Cyber riuscì in quella occasione ad effettura una intervista con un loro rappresentate.
Il ransomware Everest è emerso nella seconda metà del 2018, effettuando attacchi a diverse aziende e grandi organizzazioni, un esempio è stato l’attacco al governo brasiliano, più precisamente a una rete del Procuratore Generale del Tesoro Nazionale, questi attacchi sono stati effettuati in Agosto 2021.
Il ransomware Everest (anche se in questo caso non si parla di crittografia dei dati), fa parte della famiglia Everbe 2.0 , che è composta da Embrace, PainLocker, EvilLocker e Hyena Locker ransomware. Il gruppo utilizza la tecnica della doppia estorsione, cercando di aumentare i profitti ottenuti dai propri attacchi, in questa tattica il pagamento è richiesto non solo per ottenere la chiave di decrittazione nel caso di attacchi ransomware, ma anche affinché i dati dell’azienda non vengano divulgati. Questo metodo è utilizzato dalla maggior parte dei ransomware.
Everest utilizzava la tattica delle e-mail di spam, questa tattica consiste nel riempire la casella di spam con e-mail commerciali di società pubblicitarie, perché in questo caso c’è la possibilità che l’e-mail dannosa vada direttamente nella casella di posta e non nella casella di spam. Questa e-mail hanno al loro interno file Word o Excel con “informazioni finanziarie”, hanno file con un payload contenente delle macro dannose, che eseguono dei loader per ottenere un primo accesso al sistema.
La cybergang, dapprima utilizzava il ransomware, ma poi è passata ad attacchi classici di estorsione esfiltrando i dati dai sistemi IT delle vittime, senza cifrarne il contenuto, ma richiedendo il riscatto per l’eliminazione dei dati.
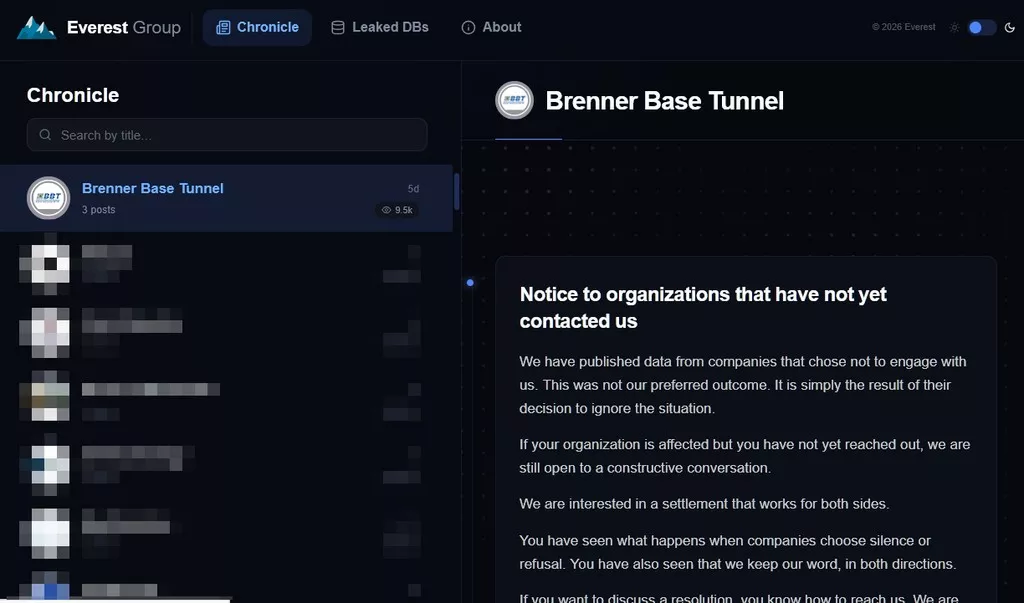
Nel messaggio pubblicato sul proprio Data Leak Site, la cybergang Everest afferma di aver già divulgato i dati delle organizzazioni che non hanno risposto alle richieste di contatto, invitando le altre vittime a negoziare un accordo prima della pubblicazione definitiva dei file.
Il gruppo sostiene di essere ancora disponibile a trattative e avverte che i dati verranno resi pubblici allo scadere del conto alla rovescia, qualora non venga raggiunto un accordo.
Avviso alle organizzazioni che non ci hanno ancora contattato

Abbiamo pubblicato i dati di aziende che hanno scelto di non interagire con noi. Non era questo l'esito che avremmo preferito; è semplicemente la conseguenza della loro decisione di ignorare la situazione.

Se la vostra organizzazione è coinvolta ma non ci avete ancora contattato, siamo comunque aperti a un confronto costruttivo.

Il nostro obiettivo è raggiungere un accordo che sia soddisfacente per entrambe le parti.

Avete visto cosa succede quando le aziende scelgono il silenzio o il rifiuto. Avete anche constatato che manteniamo sempre la parola data, in entrambi i sensi.

Se desiderate discutere una soluzione, sapete come trovarci. Siamo in attesa.

I file verranno pubblicati allo scadere del timer. L'azienda ha ancora tempo per mettersi in contatto con noi.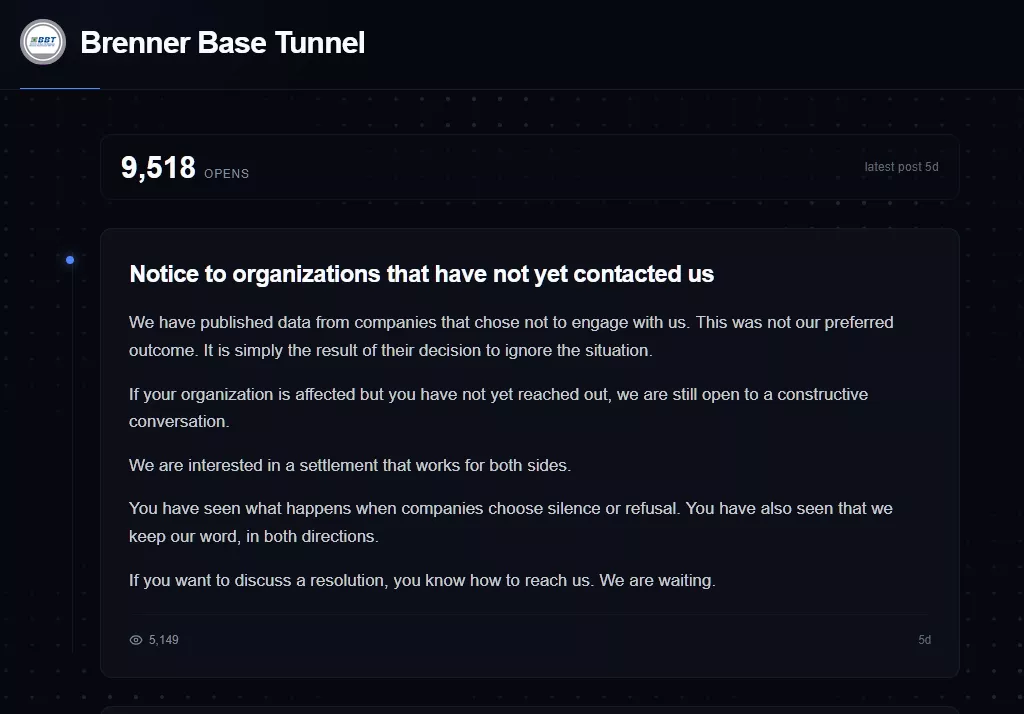
Al momento, il caso è sotto esame come abbiamo riportato dalla polizia postale di Bolzano (Polizia Postale) per le indagini, e le autorità competenti ricostruiranno ulteriormente il corso dell’attacco e identificheranno i possibili responsabili.
Questo evento ricorda che gli attacchi informatici non influenzano necessariamente la costruzione di progetti del mondo reale, ma i dati memorizzati nei sistemi informatici aziendali, una volta finiti nelle mani dei criminali, possono ancora diventare strumenti di estorsione, raccolta di informazioni e ulteriori attacchi.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.