


Autore: Massimiliano Brolli
Data Pubblicazione: 28/11/2021
Se stai pensando ad un elenco di aziende tecnologiche poco inclini alla privacy del mercato, Facebook (stranamente) non è assolutamente nella cima della lista.

Il primato appartiene alla NSO group (così dicono i media), un gruppo israeliano, del quale la maggior parte delle persone non ne aveva mai sentito parlare, se non dopo lo scandalo sullo spyware Pegasus, che ha riempito tutti i giornali in tempo recenti.
Ma dello spyware Pegasus, i lettori di RHC ne sentono parlare da molti anni, in quanto la NSO, altro non è che uno PSOA (Public Sector Offensive Actor), incontrata diverse volte, in alcune pillole relative ai loro prodotti di “intelligence”.
Wikipedia ci dice che
“NSO Group è un’azienda tecnologica israeliana nota principalmente per la produzione di spyware come Pegasus, che è in grado di sorvegliare a distanza con exploit zero-click, gli smartphone”.
Soffermiamoci un attimo su questa frase: “sorvegliare a distanza con exploit zero-click, gli smartphone”.
La maggior parte degli utenti di smartphone presume che la capacità di un hacker di penetrare nel proprio dispositivo dipendano dal fatto che l’utente faccia qualcosa di incauto o ingenuo, come ad esempio fare clic su un collegamento web dannoso oppure aprire un allegato.
E nella maggior parte dei casi avrebbero ragione, in quanto sono tutte ipotesi reali.
Ma Pegasus, lo spyware prodotto dalla NSO group, può essere installato all’interno dello smartphone, senza che l’utente faccia nulla di particolare in quanto l’utilizzo di preziosi exploit zero day, chiamati appunto “zero-click”, permettono l’installazione di Pegasus senza l’interazione dell’utente, quindi senza che questo faccia alcuna azione sul suo dispositivo.
E una volta dentro, trasforma il dispositivo in un libro aperto per chiunque abbia accesso al controllo del malware, come anche l’accesso al microfono o alla videocamera del device compromesso.
Questo vuol dire che queste falle di sicurezza, questi preziosi exploit “zero-day no click”, sfruttati dalla NSO group, non sono conosciuti dai produttori dei sistemi operativi o dei prodotti di messaggistica quali ad esempio Google, Apple, Whatsapp ecc… Altrimenti sarebbero stati già patchati.
Ma come fa la NSO group ad avere a disposizione questi exploit sconosciuti e quindi utilizzarli all’interno dei loro “tool di intelligence”?
Il discorso è lungo, ma se lo volete approfondire, vi rimandiamo ad un video che avevamo realizzato qualche tempo fa proprio su questo argomento.
Quindi nel caso specifico, Pegasus può infettare gli iPhone di Apple e questo è significativo, in quanto, tradizionalmente, gli iPhone sono dispositivi ritenuti da molti sicuri e sono in gran parte lo smartphone preferito da politici, giornalisti investigativi, attivisti per i diritti umani e dissidenti nei paesi autoritari.
Pegasus è così potente da essere classificato come un’arma, quella che viene chiamato cyber-weapon e, come tale, richiede il permesso del governo israeliano prima di poter essere venduto a clienti stranieri.
E quei clienti, non possono essere privati, a quanto pare, devono essere dei governi, da quanto dice l’azienda stessa.
Non sappiamo quale sia il prezzo attuale, ma nel 2016 la NSO vendeva ad agenzie governative il prodotto per 650.000 dollari, per la capacità di spiare 10 utenti iPhone, insieme a una commissione di installazione di 500.000 dollari.
Si ritiene che le agenzie governative negli Emirati Arabi Uniti e in Messico siano state tra i primi clienti di NSO, ma le ipotesi è che ormai non ci sia uno stato autoritario o dispotico in nessuna parte del mondo che non sia nei libri contabili della società, nonostante l’affermazione di NSO che controlla i diritti umani dei suoi clienti prima di vendere loro.
In sintesi, la NSO group è uno PSOA (Private Sector Offensive Actors), ovvero una azienda a tutti gli effetti vende tecnologie di spionaggio e non si tratta dell’unica azienda che fa questo tipo di attività.
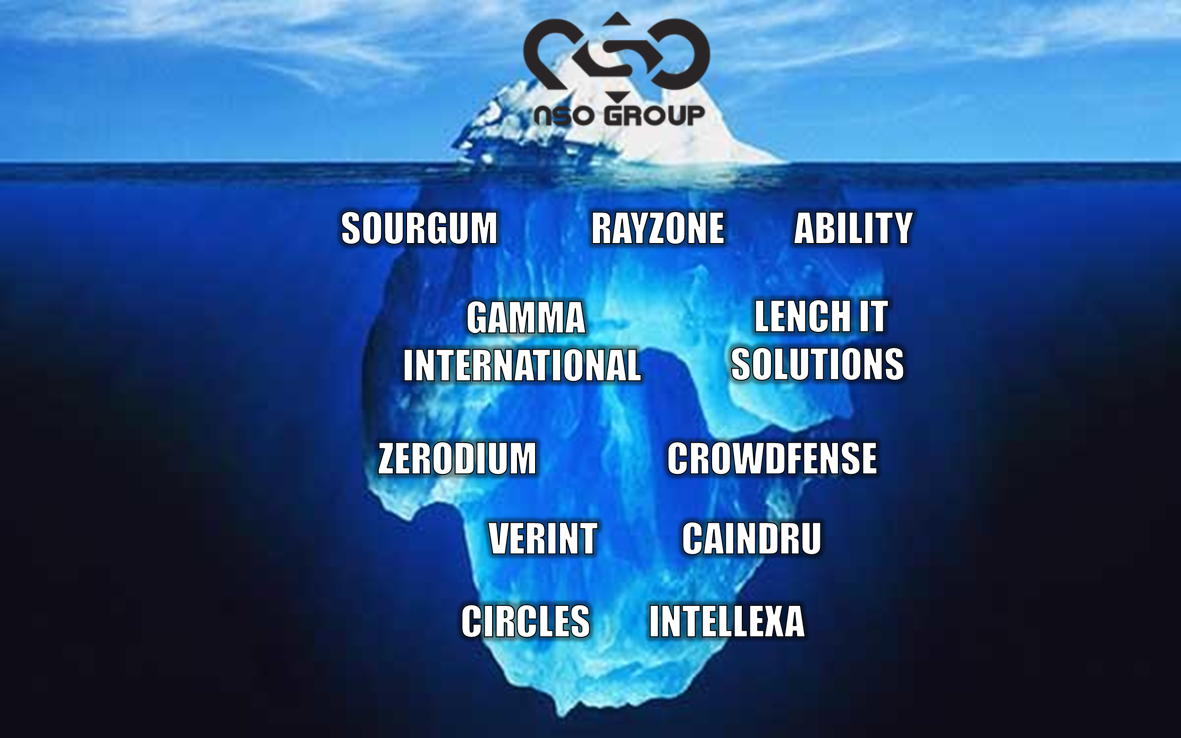
Ora ci concentriamo sulla NSO dopo lo scandalo di Pegasus, ma sappiate che vi sono altri PSOA come FinFisher, Ability, Siege Technologies, Cellebrite, Boldend, solo per citarne alcune, che vendono prodotti con le stesse capacità di Pegasus.
Quindi, non soffermiamoci soltanto sulla NSO group, che è di fatto è solo la punta dell’iceberg di questo problema.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.