


I ricercatori di sicurezza di Fortinet hanno scoperto una nuova campagna di phishing rivolta agli utenti in Germania che sta distribuendo in massa il malware MrAnon Stealer.
Kara Lin, ricercatrice presso FortiGuard Labs, ha spiegato che MrAnon Stealer è un infostealer basato su Python compresso con cx-Freeze per aggirare il rilevamento. Il programma ruba credenziali, informazioni di sistema, intercetta sessioni del browser e dati dalle estensioni di criptovaluta.

Le informazioni ricevute dagli esperti indicano che l’obiettivo principale di questo attacco, a partire da novembre 2023, è la Germania.
Le e-mail di phishing si mascherano da richieste di prenotazione di camere d’albergo e, una volta aperto, il file PDF allegato invita il destinatario a scaricare una versione presumibilmente aggiornata di Flash Player. Questo è piuttosto divertente, poiché il supporto per questo software è stato ufficialmente interrotto dalla stessa Adobe da parecchi anni.
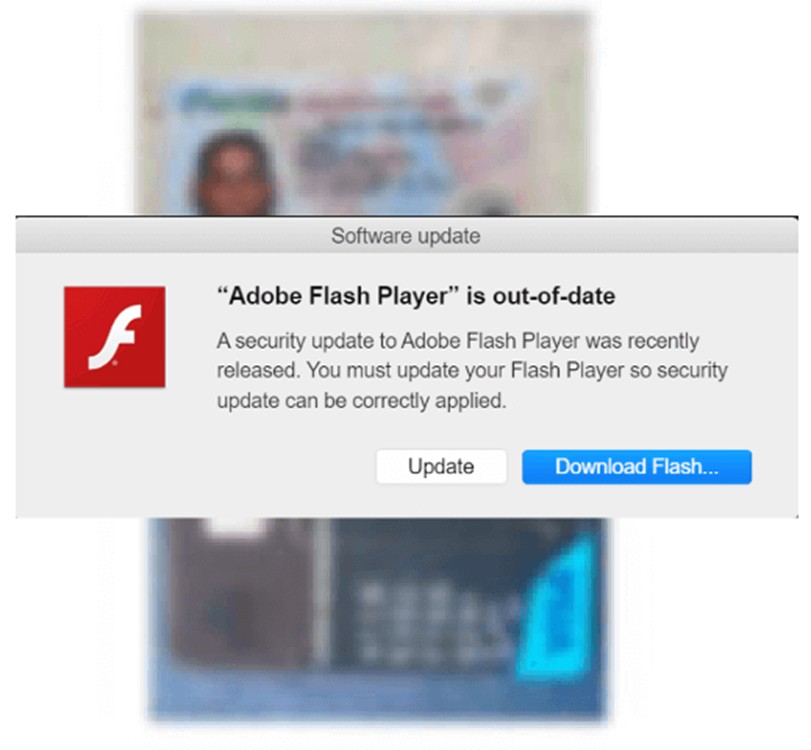
Il consenso porta al download e all’esecuzione di file eseguibili .NET e script PowerShell, che alla fine avviano MrAnon Stealer. L’infostealer raccoglie dati da varie applicazioni e li trasmette agli aggressori.
Il malware può anche intercettare informazioni da programmi di messaggistica istantanea e client VPN e caricare file con determinate estensioni. Per tale funzionalità, l’autore dell’infostealer che lo distribuisce apertamente sui forum di criminalità informatica, chiede 500 dollari al mese. Il prezzo può variare a seconda della scelta del cliente di opzioni aggiuntive come un bootloader nascosto o un ransomware.
La campagna dannosa è stata avviata tra luglio e agosto, per poi passare a distribuire MrAnon Stealer in ottobre e novembre, hanno affermato i ricercatori. Ciò dimostra un approccio strategico che include l’adattamento all’attuale ambiente software di sicurezza informatica. Tuttavia, il canale di distribuzione del malware rimane lo stesso: le e-mail di phishing.
La ricerca di Fortinet dimostra ancora una volta l’importanza di essere vigili contro gli attacchi di phishing e malware, oltre ad avere una conoscenza di base dell’attuale panorama del software. Dopotutto, se le vittime avessero saputo che semplicemente non sarebbe potuto esserci alcun aggiornamento di Flash Player nel 2023, non avrebbero premuto il pulsante sfortunato e tenuto i propri dati al sicuro.
Per proteggerti da tali minacce, devi fare attenzione quando apri allegati e collegamenti da fonti discutibili. La soluzione migliore sarebbe non aprirli affatto. E l’uso di software antivirus affidabili, nonché aggiornamenti regolari, contribuiranno ad aumentare ulteriormente le possibilità di sicurezza dei dati.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].