


Un recente post comparso in un forum underground ha attirato l’attenzione degli esperti di sicurezza informatica. Un utente ha dichiarato di aver venduto accesso amministrativo di Roche, colosso farmaceutico con oltre 100mila dipendenti e un fatturato di circa 69,7 miliardi di dollari.
Il messaggio, corredato dal logo dell’azienda e da link a siti informativi pubblici, è stato presentato come una sorta di “trofeo” condiviso all’interno della community criminale. È probabile che l’intento sia stato quello di guadagnare credibilità presso altri utenti e attirare potenziali acquirenti interessati ad accessi di alto valore.

Disclaimer: Questo rapporto include screenshot e/o testo tratti da fonti pubblicamente accessibili. Le informazioni fornite hanno esclusivamente finalità di intelligence sulle minacce e di sensibilizzazione sui rischi di cybersecurity. Red Hot Cyber condanna qualsiasi accesso non autorizzato, diffusione impropria o utilizzo illecito di tali dati. Al momento, non è possibile verificare in modo indipendente l’autenticità delle informazioni riportate, poiché l’organizzazione coinvolta non ha ancora rilasciato un comunicato ufficiale sul proprio sito web. Di conseguenza, questo articolo deve essere considerato esclusivamente a scopo informativo e di intelligence.
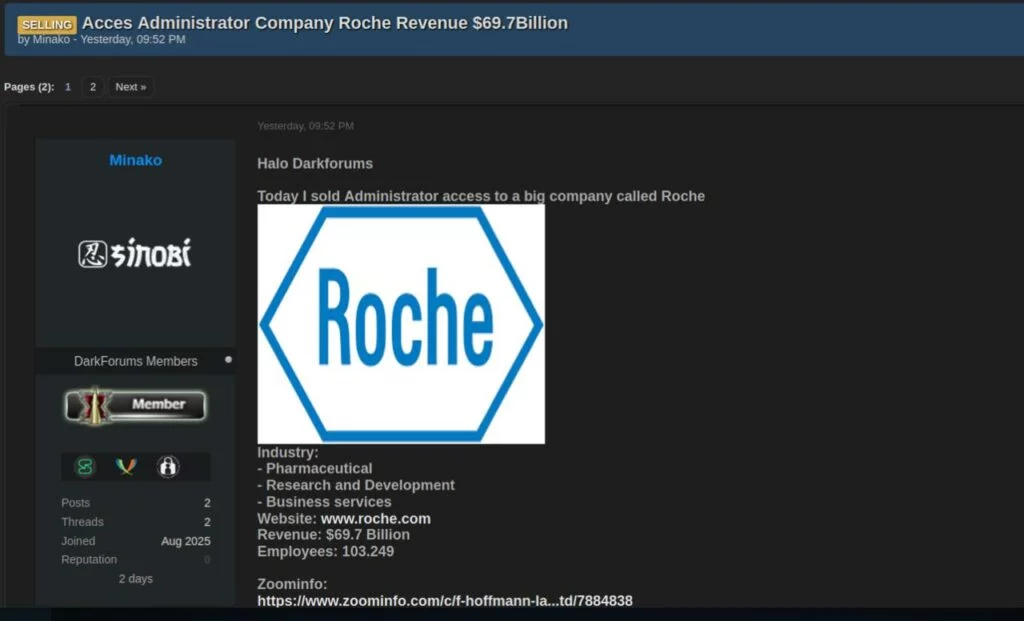
I forum sotterranei sono da anni un punto di riferimento per il mercato nero digitale. In questi spazi, nascosti nel dark web e protetti da sistemi di anonimato, si scambiano credenziali rubate, malware, servizi di phishing e accessi a reti aziendali.
La pubblicazione di un annuncio come quello legato a Roche si inserisce in una dinamica ben nota: ostentare una “conquista” per rafforzare la reputazione personale.
È probabile però che non tutti questi annunci corrispondano a un’effettiva intrusione. Nel mondo degli underground forum, la linea tra realtà e propaganda è spesso sfumata. Talvolta i criminali pubblicano informazioni parziali o addirittura false per attirare compratori. In altri casi, l’accesso viene venduto più volte a soggetti diversi, generando ulteriori rischi per le vittime e alimentando un circolo vizioso che mescola verità e menzogna. Ciò rende estremamente difficile verificare la fondatezza delle affermazioni senza indagini approfondite.
Negli ultimi anni diverse piattaforme simili sono state chiuse grazie a operazioni coordinate delle autorità internazionali. RaidForums, BreachForums e Darkode sono stati smantellati, e molti utenti sono finiti sotto inchiesta proprio a causa dei loro stessi post. È probabile quindi che dichiarazioni troppo plateali, come quella legata a Roche, possano attirare l’attenzione indesiderata di investigatori e analisti di cyber intelligence, trasformandosi in un pericoloso autogol per chi cerca notorietà criminale.
Il dato di fondo resta però chiaro: il fenomeno dei forum underground continua a crescere. Secondo stime recenti, nel 2024 si è registrato un aumento significativo dei dati condivisi in questi spazi, con miliardi di credenziali compromesse messe in vendita. È probabile che, in un simile scenario, post come quello comparso a nome di Roche non siano casi isolati, ma parte di una strategia di marketing criminale che si nutre di clamore, prestigio e paura.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.