


Uno dei plug-in WordPress più popolari, Essential Addons for Elementor, è risultato vulnerabile a un’escalation di privilegi che ha consentito agli aggressori anonimi di ottenere i diritti di amministratore sul sito vulnerabile.
Si tratta di una libreria di 90 estensioni per il popolare generatore di pagine Elementor, utilizzato da oltre 1.000.000 di siti Web.

Il problema è stato scoperto da PatchStack l’8 maggio 2023. La vulnerabilità ha ricevuto l’identificatore CVE-2023-32243 e risulta correlato alla funzione di reimpostazione della password nel plug-in, che interessa le versioni da 5.4.0 a 5.7.1.
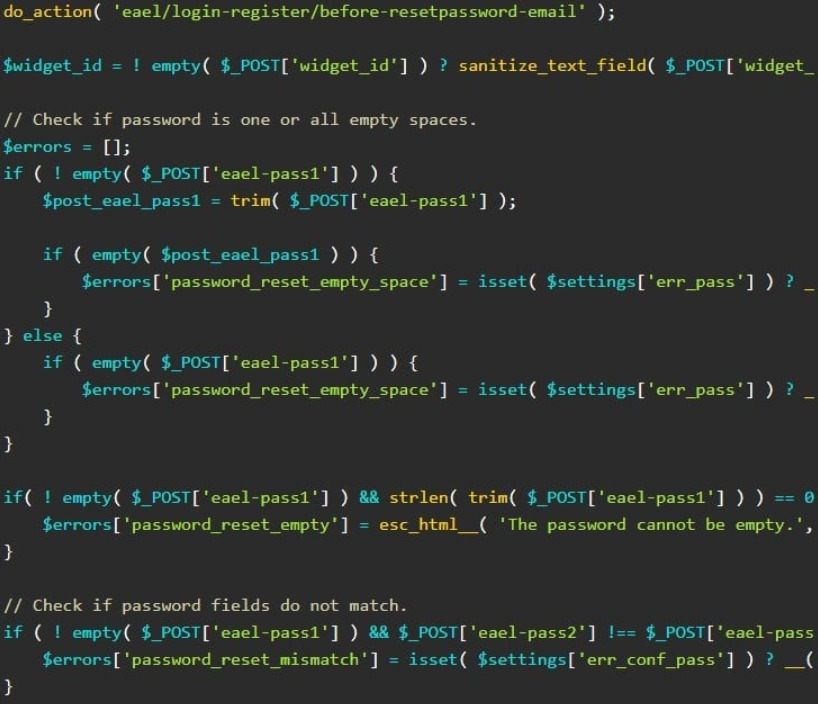
“Utilizzando questa vulnerabilità è possibile reimpostare la password di qualsiasi persona anche senza conoscere il nome utente, e questo ci consente di reimpostare la password dell’amministratore del sito ed entrare nel suo account”, hanno spiegato i ricercatori. “La vulnerabilità si verifica perché la funzione di reimpostazione della password non convalida la chiave di reimpostazione, ma modifica direttamente la password per un utente specifico.”
Le conseguenze dello sfruttamento di tale vulnerabilità possono essere significative, dall’accesso non autorizzato all’esfiltrazione di informazioni private, deface dei siti fino alla cancellazione dei siti stessi, fino alla diffusione di malware che può avere gravi conseguenze per i proprietari del sito.
Come spiegato nel rapporto PatchStack, un utente malintenzionato dovrebbe impostare POST page_id e widget_id su un valore casuale in modo che il plug-in non generi un messaggio di errore che potrebbe insospettire l’amministratore del sito.
La correzione per la vulnerabilità è già stata rilasciata come parte di Essential Addons per Elementor versione 5.7.2. Tutti gli utenti del plug-in sono ora invitati a eseguire l’aggiornamento all’ultima versione il prima possibile.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]