


Recentemente, un attore della minaccia in un forum clandestino ha pubblicato un aggiornamento sulla violazione dei dati del 2021 riguardante il colosso Luxottica, una delle più grandi aziende di occhiali al mondo. Secondo il post, la violazione avrebbe esposto ampie informazioni personali di milioni di individui.
Questo articolo esplora i dettagli della presunta violazione basandosi sulle informazioni fornite dall’attore della minaccia. Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
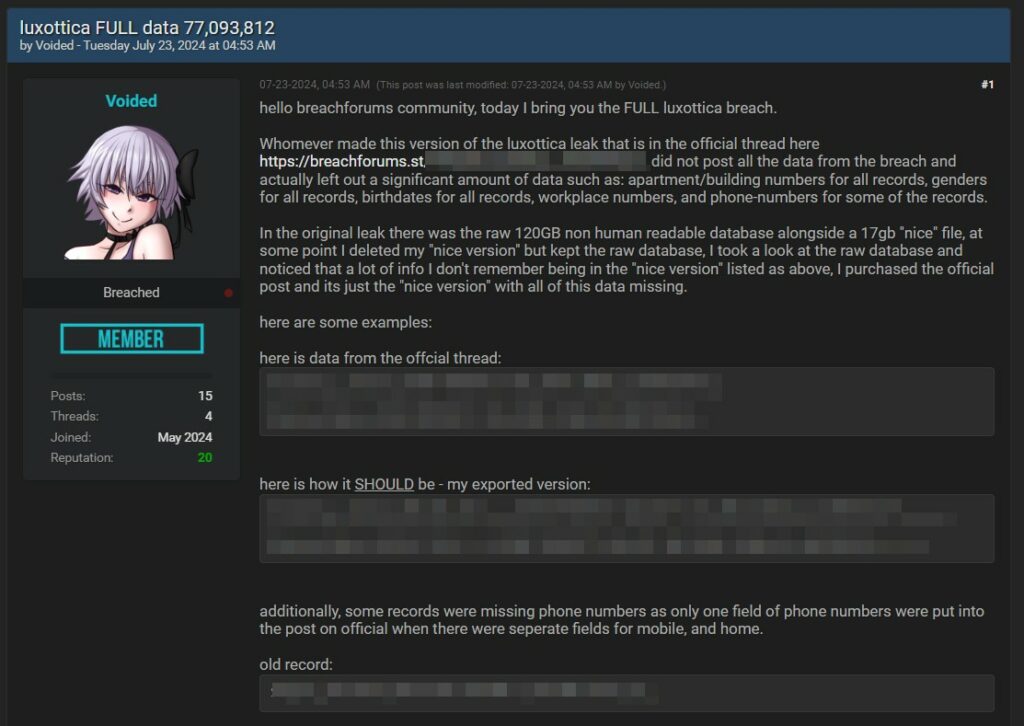

Secondo il post realizzato dall’attore della minaccia, che usa lo pseudonimo “Voided“, la violazione riguarda un consistente set di dati che presumibilmente appartengono a Luxottica. L’attore della minaccia afferma che una versione precedente dei dati trapelati era incompleta, mancando di dettagli significativi come numeri di appartamento/edificio, generi, date di nascita, numeri di lavoro e numeri di telefono per alcuni record.
Il record completo dei dati è il seguente:
Nel loro post, l’attore ha rivelato che la perdita originale del 2023 conteneva un database non leggibile di 120GB insieme a una versione più piccola di 17GB, più user-friendly.
L’attore della minaccia ha dichiarato di aver cancellato la “nice version” ma di aver mantenuto il database grezzo.
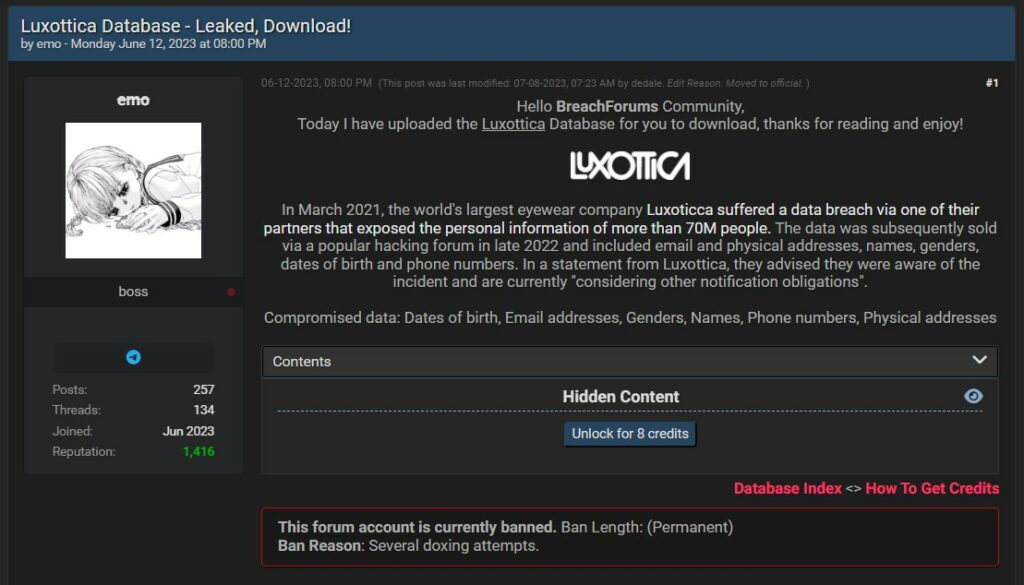
Luxottica Group S.p.A. è una multinazionale con sede in Italia, principalmente coinvolta nella progettazione, produzione e distribuzione di occhiali di moda, lusso e sport. Con operazioni in oltre 150 paesi e circa 80.000 dipendenti, Luxottica possiede diversi marchi noti tra cui Ray-Ban, Oakley e Persol, e produce anche occhiali per numerose case di moda come Chanel e Prada.
Il motivo dietro questa violazione, come per molti attacchi informatici, potrebbe variare dal guadagno finanziario tramite la vendita di dati personali al danneggiamento della reputazione di Luxottica. Data la posizione prominente dell’azienda e la vasta base di clienti, i dati potrebbero essere altamente preziosi per attori malintenzionati.
La presunta violazione dei dati di Luxottica potrebbe avere implicazioni sia per l’azienda che per i suoi clienti. L’esposizione di informazioni personali sensibili come date di nascita, numeri di telefono e indirizzi aumenta il rischio di furto d’identità e frode. Inoltre, informazioni dettagliate sui luoghi di lavoro e sui numeri di telefono degli individui potrebbero essere sfruttate per attacchi di phishing mirati e schemi di ingegneria sociale.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.