


Una pericolosa estensione di Google Chrome, mascherata da strumento per aumentare la produttività di Meta Business Suite, è stata individuata durante il furto di dati sensibili relativi all’autenticazione e a informazioni riservate delle aziende.
L’estensione, ancora attiva sul Chrome Web Store al momento della stesura di questo articolo, rappresenta un rischio significativo per le organizzazioni che gestiscono la presenza del proprio marchio sulle piattaforme Meta.

Gli esperti del Threat Research Team di Socket hanno scoperto un’estensione denominata “CL Suite by @CLMasters” che promette di agevolare la gestione degli account aziendali su Facebook e Instagram.
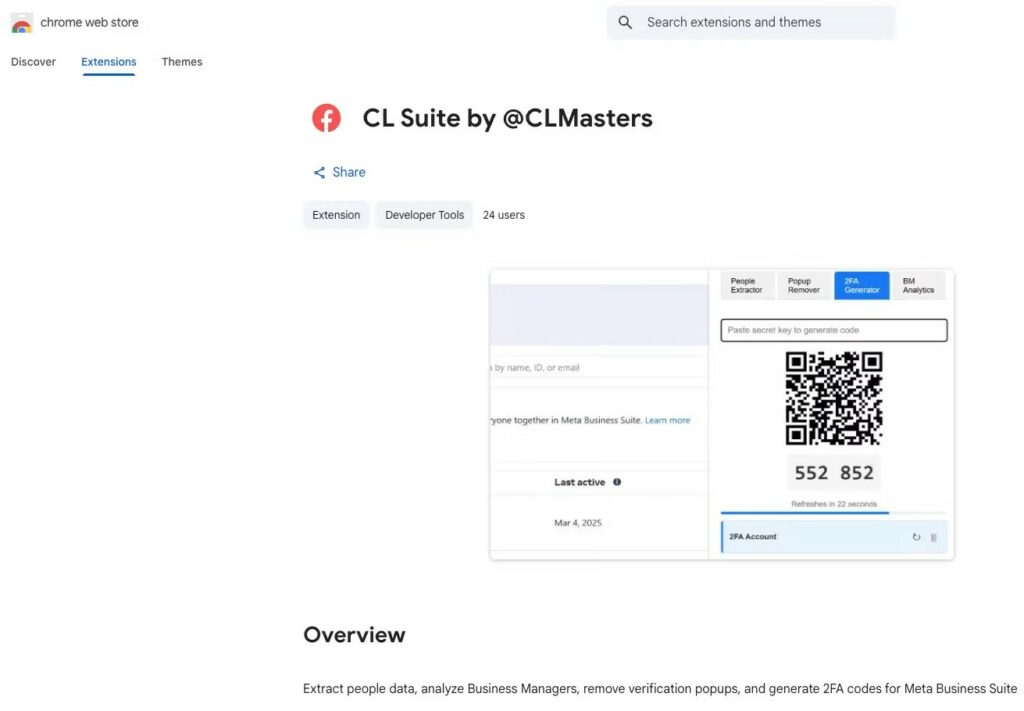
A prima vista, CL Suite offre funzionalità utili per i social media manager: esportazione in blocco di elenchi di utenti, rimozione di fastidiosi popup di verifica e generazione di codici 2FA direttamente nel browser.
Si rileva purtroppo un mezzo di furtiva sottrazione di informazioni, in quanto indirizza verso un server sotto il controllo di un’entità malintenzionata i dati sensibili interni dell’azienda e i codici di autenticazione a due fattori (2FA).
Il malware include un modulo di analisi “a prova di errore” che mappa l’intera infrastruttura pubblicitaria di un’organizzazione, inclusi i “dettagli di configurazione di fatturazione e pagamento (quali account pubblicitari utilizzano quali fonti di finanziamento)”. Questi dati forniscono agli aggressori un modello per le frodi finanziarie.
L’analisi di Socket rivela che il codice backend dell’estensione raccoglie sistematicamente i segreti che afferma di proteggere. “In pratica, il codice trasmette seed TOTP e codici di sicurezza monouso correnti , esportazioni CSV di Meta Business ‘People’ e dati analitici di Business Manager a un backend di getauth[.]pro”, afferma il rapporto .
La minaccia più critica rappresentata da CL Suite è la sua capacità di bypassare l’autenticazione a due fattori. Rubando il seed TOTP, la chiave segreta utilizzata per generare i codici 2FA, gli aggressori possono generare codici di accesso validi all’infinito, disattivando di fatto l’autenticazione a due fattori.
Una volta in possesso del seed, gli aggressori non hanno più bisogno del dispositivo della vittima. Possono semplicemente generare i propri codici per accedere all’account, a patto di conoscere anche la password.
Gli sviluppatori hanno adottato ogni misura per sembrare legittimi, pubblicando un documento che descrive come vengono gestite le informazioni personali, documento che specifica in modo chiaro che i codici di autenticazione a due fattori (2FA) vengono conservati sul dispositivo dell’utente. Come riportato nel documento di valutazione, “il documento che descrive la gestione della privacy specifica che i codici 2FA vengono conservati nella memoria del browser dell’utente e non vengono inviati ai nostri server”.
Le organizzazioni che hanno installato questa estensione dovrebbero considerare compromessi i propri account Meta Business, revocare tutte le sessioni attive, reimpostare le password e, soprattutto, rigenerare immediatamente nuovi segreti 2FA.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].