


Roundcube Webmail è un client IMAP multilingue basato su browser con un’interfaccia utente simile a quella di un’applicazione. Offre tutte le funzionalità che ci si aspetta da un client di posta elettronica, tra cui supporto MIME, rubrica, gestione delle cartelle, ricerca della posta e controllo ortografico.
Di recente, il Qi’anxin CERT ha analizzati il bug scoperto da Kirill Firsov, di esecuzione di codice backend di Roundcube Webmail (CVE-2025-49113).

La vulnerabilità consiste in un errore logico nella funzione di deserializzazione personalizzata di Roundcube Webmail durante l’elaborazione di file contenenti delimitatori specifici, consentendo ad aggressori autenticati di attivare la deserializzazione creando nomi di file dannosi, ottenendo così l’esecuzione di comandi da remoto e il controllo completo del server.
I dettagli tecnici e il PoC della vulnerabilità sono stati resi pubblici su Internet. Dato l’ampio impatto della vulnerabilità, si consiglia ai clienti di eseguire un’ispezione e protezione il prima possibile.
Versioni interessate
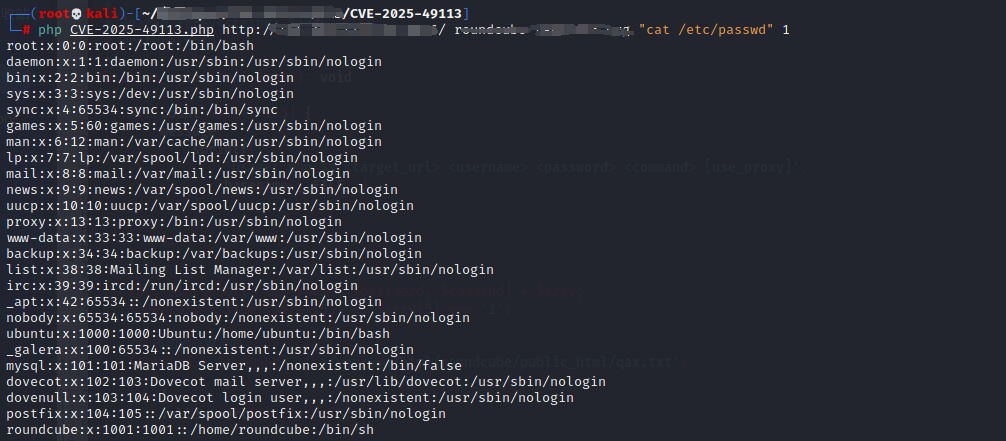
Attualmente, il ricercatore di sicurezza del Qi’anxin Threat Intelligence Center ha riprodotto con successo la vulnerabilità di esecuzione del codice in background di Roundcube Webmail (CVE-2025-49113); lo screenshot è il seguente:
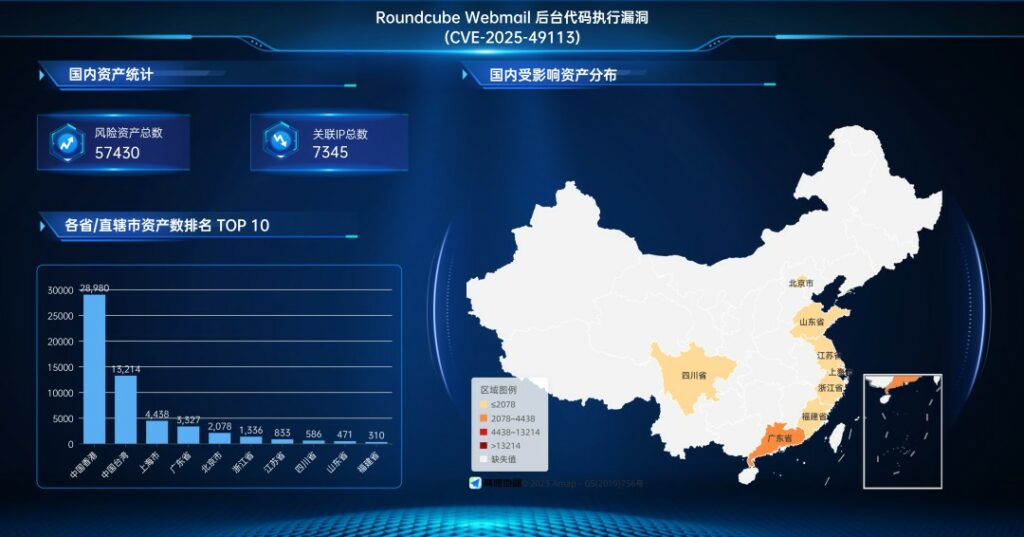
I dati della piattaforma di mappatura degli asset Qi’anxin Eagle Chart mostrano che il numero totale di asset a rischio relativi alla Cina che corrisponde a 57.430 istanze, e il numero totale di IP associati è 7.345. La distribuzione degli asset a rischio globali è la seguente:
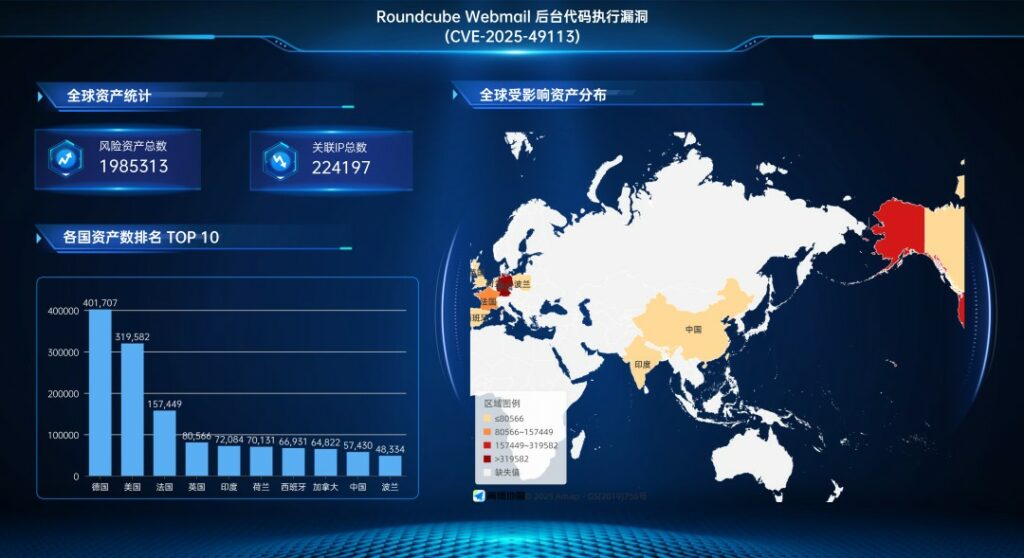
Il numero totale di asset a rischio globale associati alla vulnerabilità di esecuzione del codice backend di Roundcube Webmail (CVE-2025-49113) è 1.985.313, mentre il numero totale di IP associati è 224.197. La distribuzione degli asset a rischio globale è la seguente:
Attualmente, la versione ufficiale è disponibile per l’aggiornamento. Si consiglia agli utenti interessati di eseguire l’aggiornamento alla versione più recente. Anche l’Agenzia per la cybersicurezza nazionale ha emesso un avviso in tal senso, riportando la necessita di aggiornare immediatamente le istanze affette dalla clamorosa Remote Code Execution.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.