


Alla conferenza di sicurezza DefCon, è stata presentata una rilevante catena di exploit da parte dei ricercatori, la quale permette a malintenzionati di acquisire l’autorizzazione di amministratore ai sistemi di intrattenimento dei veicoli attraverso Apple CarPlay.
L’attacco noto come “Pwn My Ride” prende di mira una serie di vulnerabilità presenti nei protocolli che governano il funzionamento del CarPlay wireless. Queste vulnerabilità possono essere sfruttate per eseguire codice remoto (RCE) sull’unità multimediale del veicolo, mettendo a rischio la sicurezza del sistema.
L’attacco, nella sua natura, consiste in una sequenza di debolezze insite nei protocolli che regolano il CarPlay wireless. Ciò consente l’esecuzione remota di codice sull’unità multimediale del veicolo, permettendo potenzialmente agli aggressori di assumere il controllo del sistema.

Al centro di questo exploit c’è CVE-2025-24132, un grave stack buffer overflow all’interno dell’SDK del protocollo AirPlay. Gli studiosi di Oligo Security hanno spiegato in dettaglio come questa falla possa attivarsi quando un intruso si infiltra nella rete Wi-Fi del veicolo.
La vulnerabilità colpisce un ampio spettro di dispositivi che utilizzano versioni di AirPlay Audio SDK precedenti alla 2.7.1, versioni di AirPlay Video SDK precedenti alla 3.6.0.126, nonché versioni specifiche del plug-in di comunicazione CarPlay.
Sfruttando questo stack buffer overflow, un aggressore può eseguire codice arbitrario con privilegi elevati, prendendo di fatto il controllo del sistema di infotainment. L’attacco inizia prendendo di mira la fase iniziale di connessione wireless di CarPlay, che si basa su due protocolli fondamentali: iAP2 (iPod Accessory Protocol) tramite Bluetooth e AirPlay tramite Wi-Fi.
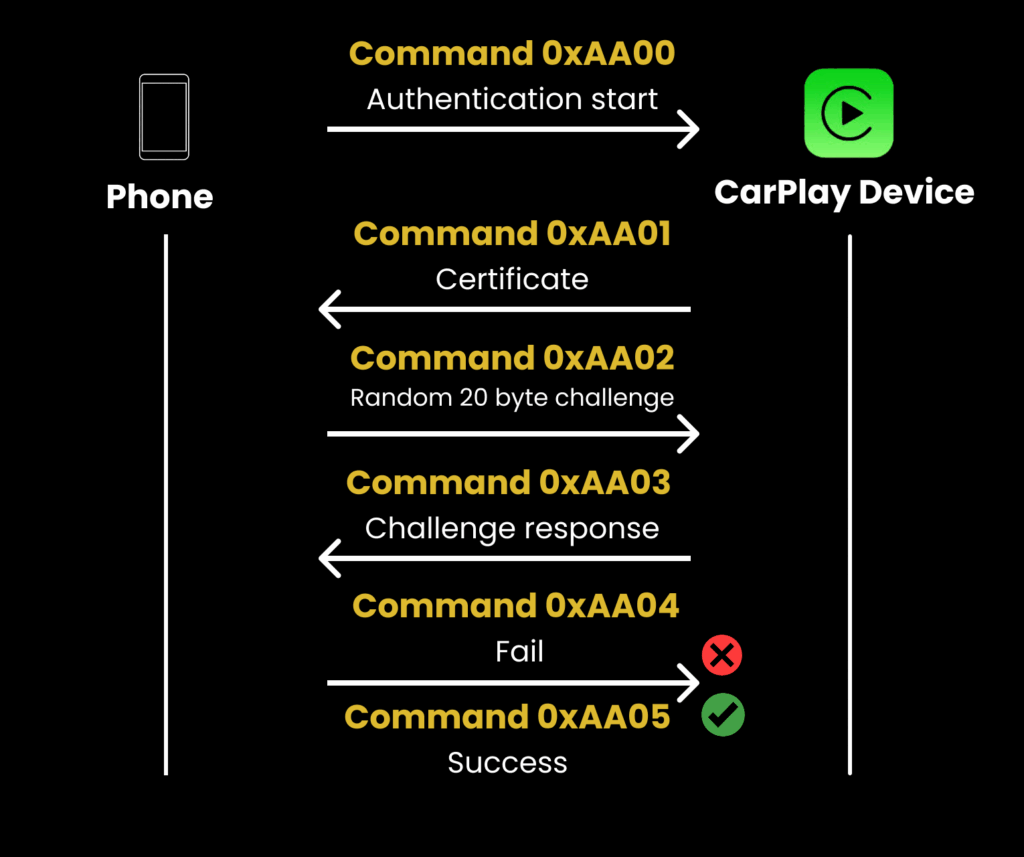
I ricercatori hanno scoperto una falla fondamentale nel processo di autenticazione iAP2. Sebbene il protocollo imponga che l’auto autentichi il telefono, trascura l’autenticazione reciproca, consentendo al telefono di non essere verificato dal veicolo. Questa autenticazione unilaterale consente al dispositivo di un hacker di mascherarsi da iPhone legittimo.
Successivamente, l’intruso può effettuare l’associazione con il Bluetooth del veicolo, spesso senza un codice PIN a causa della prevalenza della modalità di associazione non sicura “Just Works” su molti sistemi. Una volta effettuato l’accoppiamento, l’hacker sfrutta la vulnerabilità iAP2 inviando un RequestAccessoryWiFiConfigurationInformationcomando, ingannando di fatto il sistema e inducendolo a rivelare l’SSID e la password Wi-Fi del veicolo.
Con le credenziali Wi-Fi in mano, l’aggressore ottiene l’accesso alla rete del veicolo e attiva CVE-2025-24132 per proteggere l’accesso root. L’intero processo può essere eseguito come un attacco senza clic su numerosi veicoli, senza richiedere alcuna interazione da parte del conducente.
Sebbene Apple abbia rilasciato una patch per l’SDK AirPlay vulnerabile nell’aprile 2025, i ricercatori hanno notato che, secondo il loro ultimo rapporto, nessun produttore automobilistico aveva implementato la correzione, secondo Oligo Security.
A differenza degli smartphone, che beneficiano di regolari aggiornamenti over-the-air (OTA), i cicli di aggiornamento del software dei veicoli sono notoriamente lunghi e frammentati.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.