


Gli esperti di Kaspersky Lab riferiscono che lo scorso anno più della metà dei dispositivi attaccati dagli stealer nel mondo (55%) sono stati infettati dal malware RedLine. In totale, nel 2023, circa 10 milioni di sistemi sono stati colpiti dai ladri di informazioni e il numero di infezioni è aumentato del 35% dal 2022 al 2023.
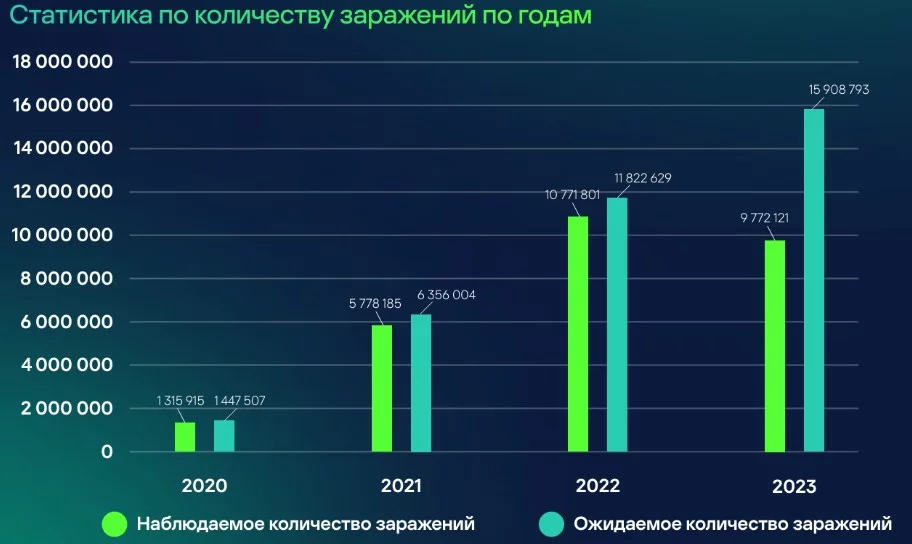
I ricercatori ricordano che RedLine è attiva dal 2020.

Questo malware consente agli aggressori di rubare login, password, cookie, dati di carte bancarie e portafogli crittografici, nonché di scaricare ed eseguire programmi di terze parti. RedLine viene distribuito, tra le altre cose, tramite e-mail di spam e downloader di terze parti.
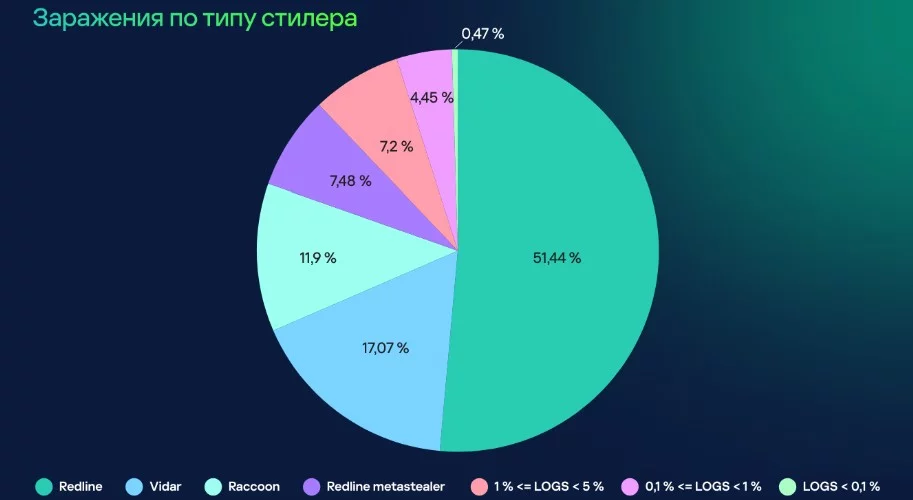
Complessivamente, nel periodo 2020-2023, RedLine è stata utilizzata nel 51% dei casi di infezione dei dispositivi da parte di ladri. Seguono Vidar (17%) e Raccoon (circa il 12%).
In totale, tra il 2020 e il 2023, gli esperti hanno scoperto più di 100 tipi di infostealer. Allo stesso tempo, dal 2021 al 2023, la quota di attacchi che utilizzano nuove famiglie di malware di questo tipo è aumentata dal 4% al 28%. Ad esempio, nel 2023, il solo ladro di Lumma ha rappresentato oltre il 6% delle infezioni.
Va notato che i dati raccolti dai ladri vengono solitamente venduti ad altri criminali sulla darknet, ma talvolta vengono anche pubblicati gratuitamente. In questo modo alcuni hacker criminali cercano di aumentare la propria reputazione nella comunità.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]