


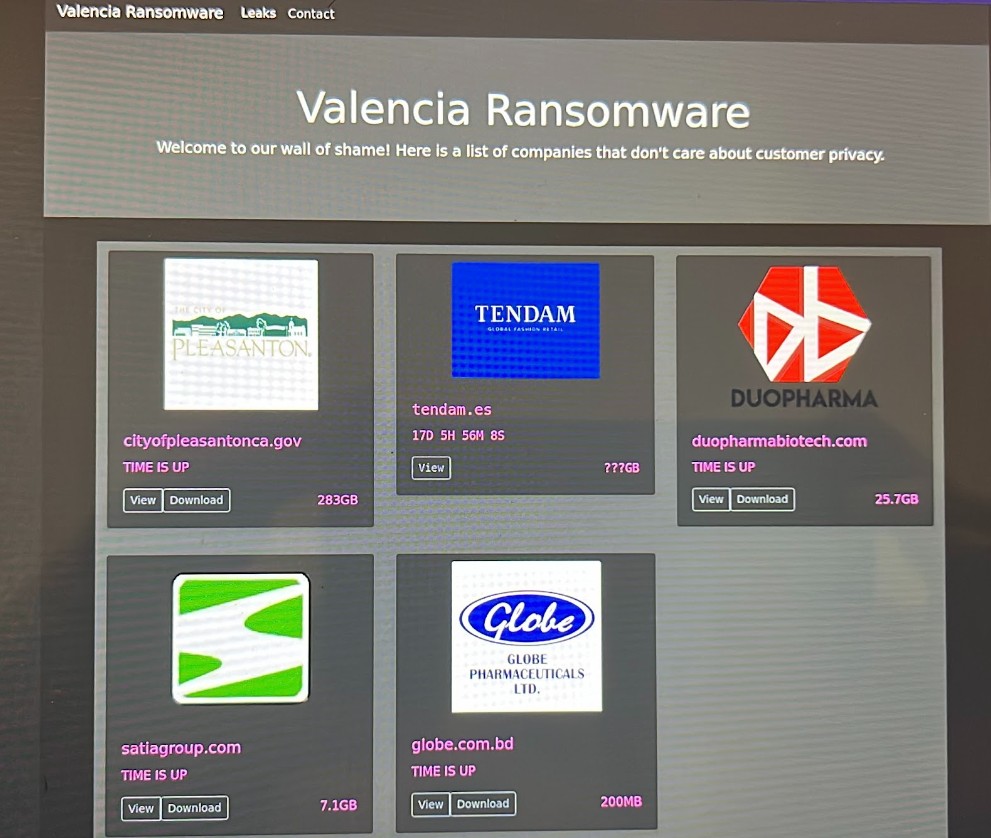
Di recente, un nuovo gruppo noto come Valencia Leaks sembrerebbe aver mosso i primi passi nel mondo del cybercrime, prendendo di mira aziende in diversi settori e Paesi. Sebbene manchino ancora conferme ufficiali, il gruppo avrebbe rivendicato una serie di attacchi.
Chi sarebbero le presunte vittime?

Valencia Leaks avrebbe colpito diverse aziende di grande rilievo in vari settori industriali e nazioni. Di seguito, le principali aziende attualmente nel mirino:
Azienda farmaceutica malese con un fatturato di oltre RM 696.72 milioni nel 2022, leader nell’industria sanitaria malese. Nel loro sito dark web, Valencia Leaks, avrebbe rivendicato il furto di 25,7 GB di dati dalla società, con un avviso che segnala che “TIME IS UP”, ossia il tempo per negoziare sarebbe scaduto. Duopharma rappresenta una delle colonne portanti del settore farmaceutico in Malesia.
Con una storia che risale al 1986, Globe sarebbe una delle più importanti aziende farmaceutiche del Bangladesh. Secondo quanto emerso dal loro sito sul dark web, Valencia Leaks avrebbe sottratto 200 MB di dati dalla compagnia, rendendoli disponibili per il download e segnalando che anche per loro “TIME IS UP”.
Azienda specializzata nella produzione di carta eco-sostenibile, con una forza lavoro di oltre 2.200 dipendenti. Valencia Leaks avrebbe dichiarato di aver esfiltrato 7,1 GB di dati da Satia, pronti per essere scaricati. Anche per questa azienda, il tempo di negoziazione sarebbe “scaduto”, secondo quanto riportato sul loro sito dark web.
Una vittima ‘insolita’ ma significativa: la città di Pleasanton, in California, sarebbe stata colpita da Valencia Leaks. Il gruppo affermerebbe di aver rubato 283 GB di dati dal sito web governativo, rendendoli disponibili al pubblico. Anche in questo caso, verrebbe segnalato che “TIME IS UP”, indicando che il governo locale non avrebbe risposto alle richieste di riscatto.
Tendam, gruppo spagnolo leader nel settore retail e moda, proprietario di marchi come Cortefiel e Springfield, sarebbe un’altra presunta vittima. Secondo quanto riportato, l’azienda avrebbe circa 17 giorni di tempo per risolvere la situazione prima che i dati rubati, la cui dimensione non è ancora chiara (??? GB), vengano resi pubblici. Tendam ha registrato un fatturato di circa €1,29 miliardi nel 2023.
Le rivendicazioni di Valencia Leaks, se confermate, potrebbero avere effetti devastanti per le aziende coinvolte. Il gruppo sembrerebbe seguire il classico modello del ransomware, ovvero attacchi mirati volti a estorcere denaro in cambio della non divulgazione di dati sensibili o della restituzione degli accessi ai sistemi aziendali.
Con il messaggio “TIME IS UP” esposto per la maggior parte delle vittime, si suggerisce che molte di queste aziende potrebbero non aver risposto alle richieste di riscatto, portando Valencia Leaks a procedere con la pubblicazione dei dati rubati.
Negli ultimi anni, gli attacchi ransomware si sono trasformati in una delle minacce più serie per le aziende di ogni dimensione. Da piccole imprese a grandi conglomerati, il panorama della sicurezza informatica globale appare sempre più vulnerabile, e Valencia Leaks potrebbe inserirsi in questa tendenza crescente.
Nonostante ci siano ancora pochi dettagli concreti su questo gruppo emergente, la vicenda Valencia Leaks sottolineerebbe ancora una volta l’importanza di adottare misure di sicurezza informatica rigorose. Le aziende coinvolte rischierebbero di affrontare non solo ingenti perdite economiche, ma anche danni alla reputazione e alla fiducia dei propri clienti.
Continueremo a monitorare la situazione e forniremo aggiornamenti man mano che emergono ulteriori dettagli o conferme da parte delle autorità e delle aziende colpite. Valencia Leaks potrebbe essere solo l’inizio di una nuova serie di attacchi informatici su larga scala.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].