


Recentemente è emerso un allarme nel mondo della sicurezza informatica: un attore malintenzionato ha annunciato la vendita di una vulnerabilità 0-Day di tipo Use After Free (UAF) nel kernel Linux su un noto forum del dark web. Questa vulnerabilità, se sfruttata, permetterebbe l’esecuzione di codice con privilegi elevati, rappresentando una seria minaccia per i sistemi affetti.
Il post dell’attore malintenzionato specifica che la vulnerabilità riguarda la versione 6.6.15-amd64 del kernel Linux. Le vulnerabilità 0-Day UAF si verificano quando la memoria precedentemente liberata viene successivamente utilizzata, permettendo ad un attaccante di eseguire codice arbitrario con privilegi elevati (Local Privilege Escalation), bypassando le normali misure di sicurezza del sistema operativo.

Nell’annuncio affermano: “selling 0day Use-after free in the Linux Kernel, you can use it to do a Privileged Code Execution ( LPE (Local Privilege Escalation), or execute code with root privileges ), ( Data Leakage)..etc”
L’annuncio include anche il prezzo per l’acquisto della vulnerabilità, fissato a 150.000 USD. I pagamenti accettati sono esclusivamente in criptovalute, specificamente Monero (XMR) o Bitcoin (BTC). L’uso di criptovalute è probabilmente scelto per garantire l’anonimato delle transazioni.
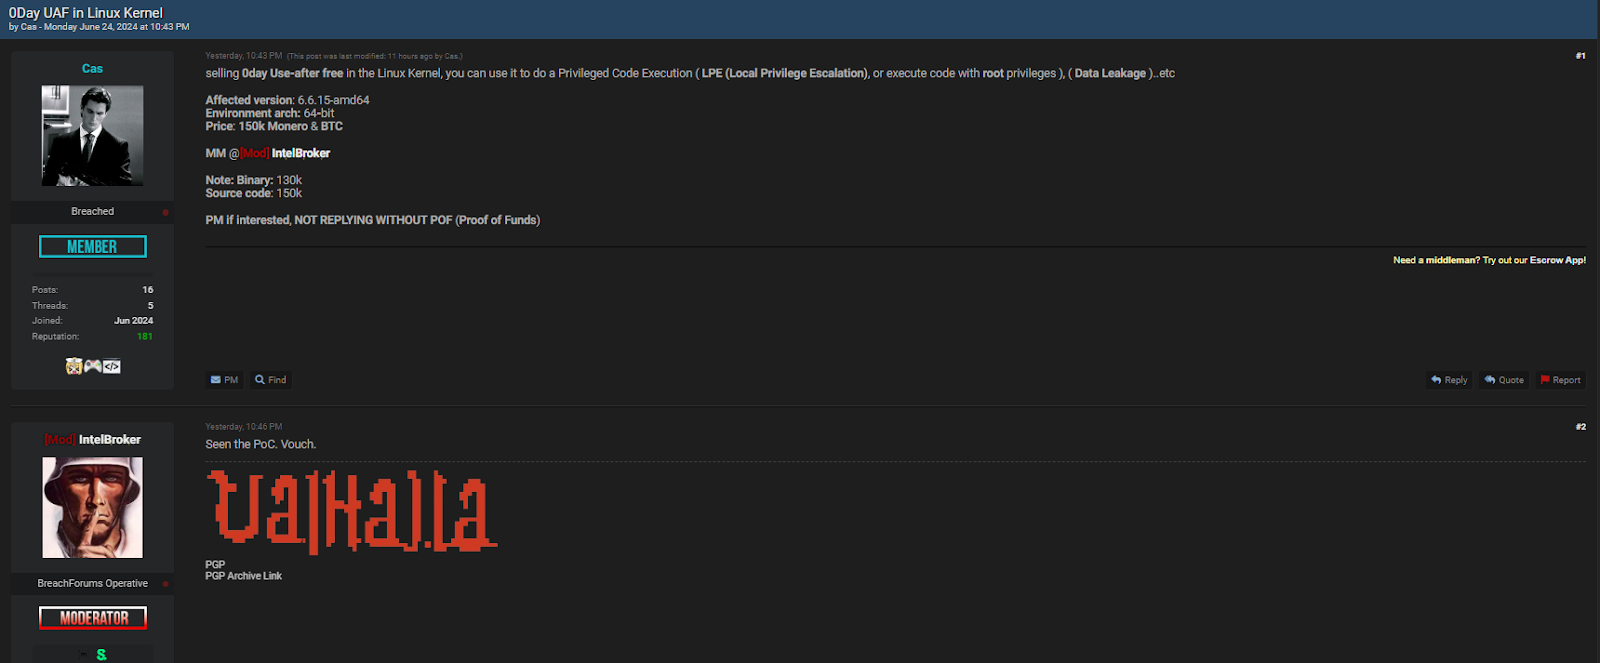
Immagine del post rinvenuto nel darkweb
Nel post, viene menzionato un altro attore malintenzionato, noto con l’alias IntelBroker, che agisce come intermediario e dunque ne facilita la transazione. L’uso di un intermediario può servire a garantire una certa trasparenza e fiducia tra le parti coinvolte, sebbene operino comunque nell’anonimato.
La vendita di vulnerabilità 0-Day rappresenta una minaccia significativa per la sicurezza informatica globale. Gli amministratori di sistema e i professionisti della sicurezza devono essere costantemente vigili e pronti ad applicare patch di sicurezza non appena queste diventano disponibili. La comunità di sicurezza deve inoltre collaborare per identificare e mitigare tali minacce il più rapidamente possibile.
La scoperta di questa vendita di una vulnerabilità 0-Day nel kernel Linux sottolinea ancora una volta l’importanza della sicurezza informatica e la necessità di rimanere vigili contro le minacce emergenti. La comunità tecnologica deve continuare a investire in misure di sicurezza preventive e reattive per proteggere i sistemi e i dati sensibili da attacchi sempre più sofisticati.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.