


Il gruppo criminale dietro a Vidar sta mostrando un forte accanimento in Italia, intensificando le sue operazioni e utilizzando le caselle PEC come canale principale per veicolare i suoi attacchi riporta il CERT-AgID.
Questa strategia si sta dimostrando particolarmente efficace, evidenziando un crescente interesse nello sfruttare le PEC per diffondere malware nel nostro paese.
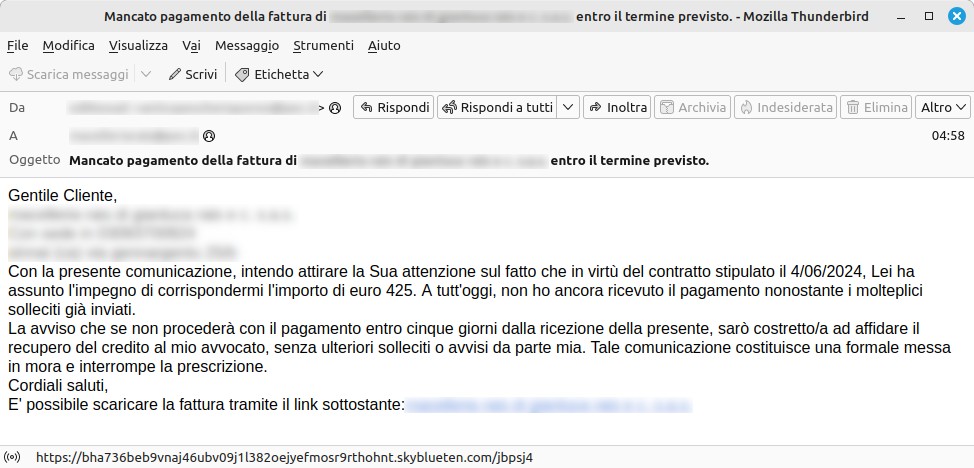

Questa è la terza campagna malevola di Vidar osservata e contrastata dal CERT-AGID con il supporto dei Gestori PEC che ormai hanno acquisito una certa familiarità con il template utilizzato.
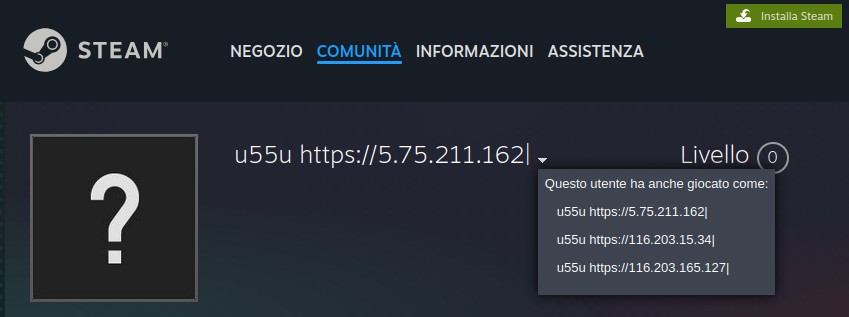
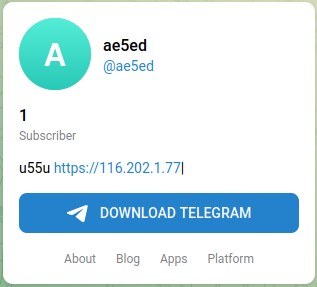
L’analisi di questa nuova campagna ha fatto emergere una novità su quello che sembrava un comportamento ben noto: oltre all’uso dei profili su Steam community, già osservato per altre campagne, i malintenzionati stanno sfruttando anche i profili su Telegram, in cui la bio viene usata per riportare gli indirizzi IP dei server di comando e controllo (C2).
È interessante evidenziare che uno degli indirizzi IP contattati da Vidar è già noto per essere stato utilizzato da altri malware, come evidenziato ieri in questo tweet.
Le attività di contrasto sono state già messe in atto con il supporto dei Gestori PEC. Gli IoC relativi alla campagna sono stati diramati attraverso il Feed IoC del CERT-AGID verso i Gestori PEC e verso le strutture accreditate.
Si raccomanda di prestare sempre la massima attenzione alle comunicazioni ricevute via PEC, in particolare quando contengono link ritenuti sospetti. Nel dubbio, è sempre possibile inoltrare le email ritenute sospette alla casella di posta [email protected]


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]