


Un attaccante sta lavorando a un exploit per sfruttare due vulnerabilità su Cisco ASA, con l'obiettivo di ottenere accesso iniziale diretto. La cosa preoccupa gli esperti di sicurezza
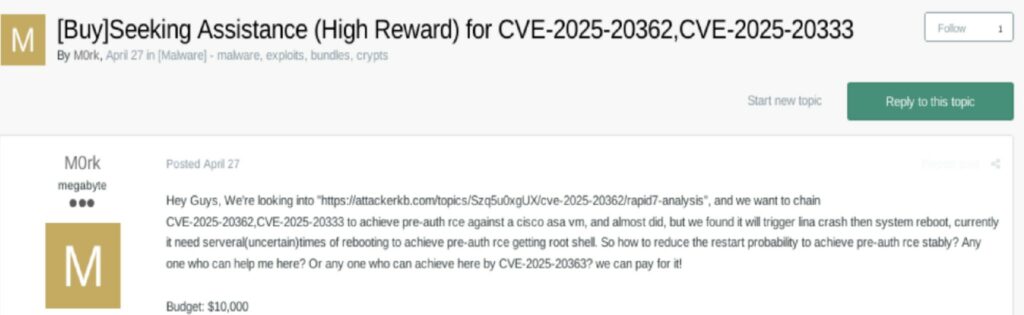
Sul noto forum underground in lingua russa exploit, è comparso un nuovo thread dove un attaccante sta lavorando a un chaining di due vulnerabilità su Cisco ASA, la CVE-2025-20362 e la CVE-2025-20333, con l’ obiettivo di “confezionare” a una RCE pre-autenticazione su device ASA.
Da quanto riportato nel threat actors, ci sono ancora problemi che fanno crashare l’exploit anche se dopo qualche riavvio si riesce ad avere una shell a root. L’exploit sembra non essere del tutto funzionante. Ma il fatto che sia disposto a pagare fino a 10.000 dollari per stabilizzarlo, fa pensare che il fine non sia di mera ricerca o curiosità.

Cisco ASA è un firewall, VPN gateway, che protegge il perimetro di sicurezza di una azienda.
Una RCE pre-auth stabile consente ad un attaccante un accesso iniziale diretto, un bypass delle funzionalità e la possibilità di muoversi indisturbato verso le infrastrutture dell’azienda. È il tipo di accesso che interessa davvero, e infatti attira soldi e malintenzionati.
Cisco in merito a questa vulnerabilità ha rilasciato un bollettino, dove ha indicato che la persistenza può essere preservata anche dopo l’upgrade.
Se il device era già stato compromesso prima dell’upgrade, “mettere la patch” non garantisce che la persistenza sia stata rimossa, pertanto occorre effettuare il reimaging del dispositivo e poi relativo aggiornamento.
La cosa più utile in situazioni come queste è che siamo di fronte ad un segnale che anticipa una minaccia.
Quando compaiono dettagli concreti, problemi tecnici specifici e soprattutto un budget esplicito, di solito non è un processo che si spegne da solo. Magari oggi non esiste ancora un exploit “pulito” in circolazione, ma pensare che resti così a lungo è ottimistico. E spesso la finestra tra “quasi” e “operativo” è più breve di quanto piaccia ammettere.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]