


Gli esperti di sicurezza informatica avvertono di un aumento degli attacchi di phishing che utilizzano Google Accelerated Mobile Pages (AMP) per aggirare la protezione della posta elettronica aziendale e accedere alle caselle di posta dei dipendenti.
Google AMP è una piattaforma aperta per accelerare il caricamento dei contenuti web sui dispositivi mobili. Le pagine AMP sono ospitate direttamente sui server di Google, dove il contenuto è fortemente alleggerito e semplificato e alcuni elementi multimediali pesanti sono precaricati.

L’utilizzo di collegamenti AMP nelle e-mail di phishing consente di aggirare i meccanismi di sicurezza dell’e-mail senza destare sospetti a causa della reputazione di Google. Questi collegamenti reindirizzano quindi la vittima a un sito di phishing.
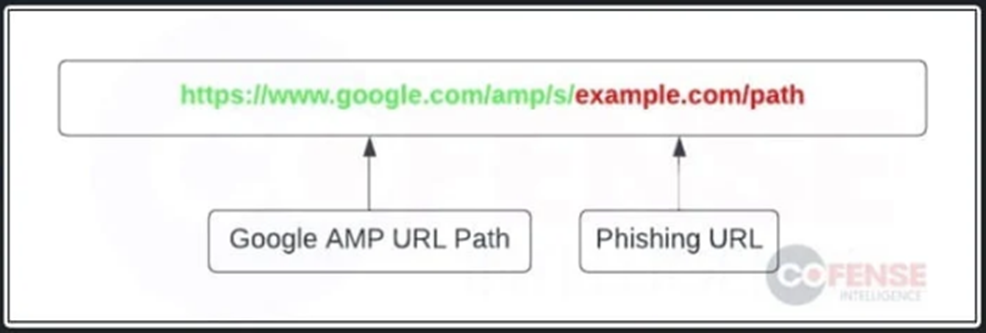
Secondo Cofense, il volume degli attacchi AMP è salito alle stelle a metà luglio, indicando che il metodo si sta diffondendo tra gli aggressori.
Secondo i ricercatori, gli aggressori utilizzano le seguenti tattiche per aumentare sia la loro furtività che la probabilità di un attacco riuscito:
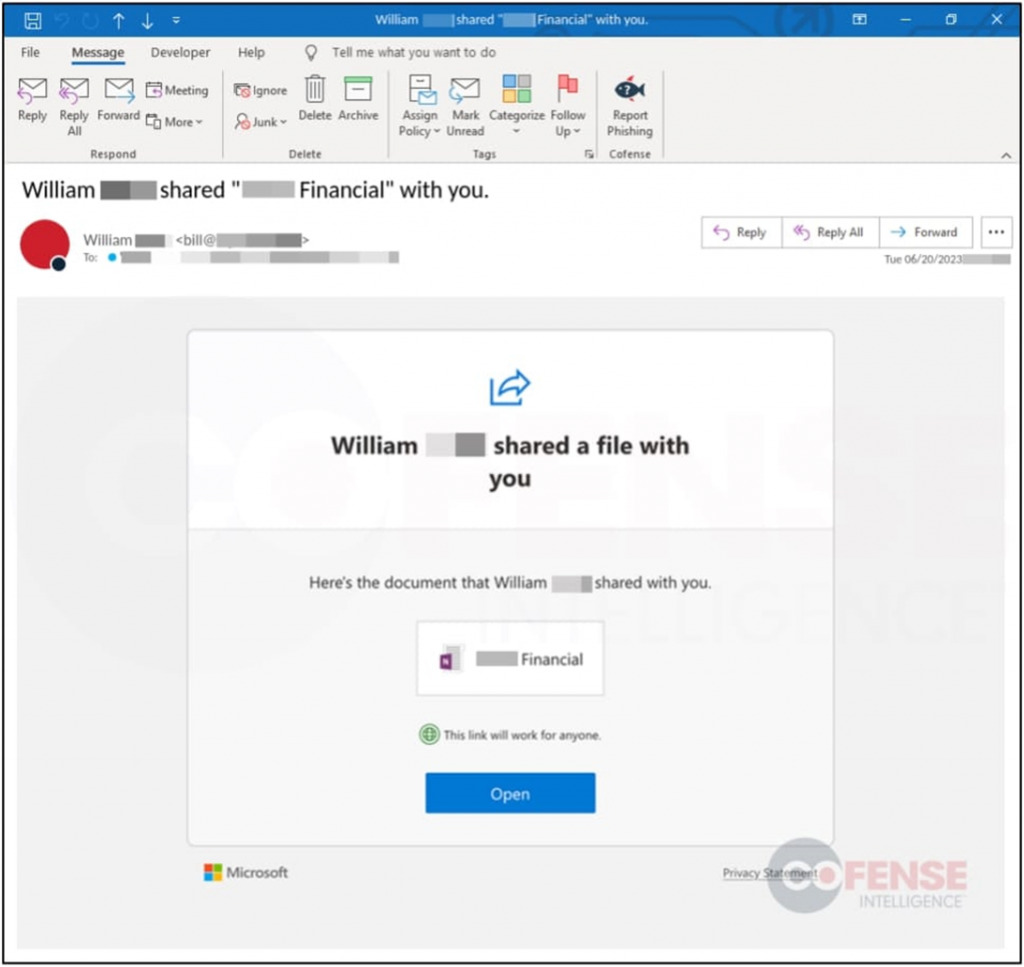
In generale, oggi i phisher utilizzano una varietà di metodi evasivi che rendono sempre più difficile rilevare e bloccare le minacce. Gli esperti di sicurezza informatica devono migliorare costantemente i propri metodi di protezione per stare al passo con le sofisticate tattiche dei truffatori.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.