


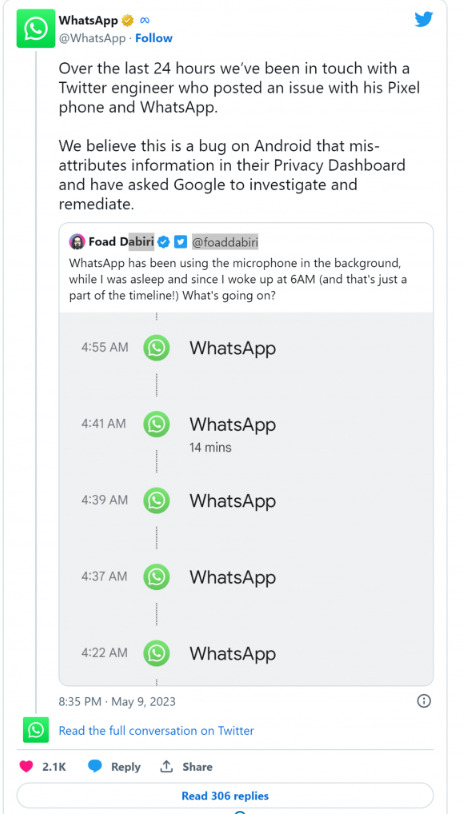
Un ex ingegnere di Google e attuale chief technology officer di Twitter ha scoperto un potenziale problema di privacy dei dati con WhatsApp sul suo smartphone Pixel 7 Pro. Secondo i controlli sulla privacy di Google, l’app ha utilizzato il suo microfono almeno nove volte durante la notte, senza alcuna interazione da parte dell’utente.
Foad Dabiri ha twittato durante il fine settimana, pubblicando uno screenshot che mostra WhatsApp che accede al suo microfono in modo intermittente nelle prime ore del mattino. Dato che la società madre di WhatsApp, Meta (precedentemente Facebook), ha una storia di problemi di privacy, questo problema, come ci si potrebbe aspettare, ha fatto arrabbiare molti commentatori online.

La comunità di Twitter ha rapidamente afferrato il suo tweet e l’eccentrico miliardario Elon Musk si è unito a loro.
Il capo di Twitter non è stato timido nell’esprimere le sue opinioni sulle pratiche sulla privacy di Meta, arrivando al punto di dire che non ci si può fidare di WhatsApp.
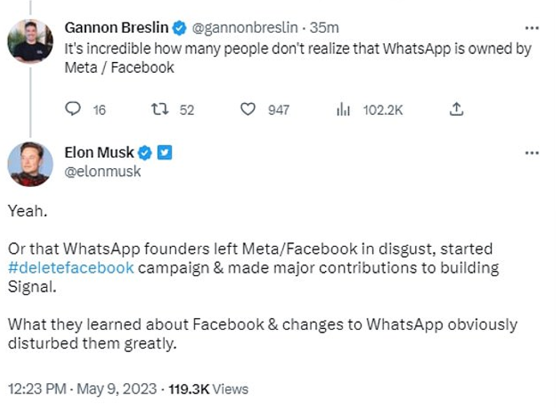
Il tweet di Musk da allora è diventato virale e ha raccolto migliaia di commenti. Gannon Breslin ha risposto: “È incredibile quante persone non si rendano conto che WhatsApp è di proprietà di Meta/Facebook”.
Mentre Musk e altri commentatori hanno accennato a teorie del complotto di lunga data secondo cui Facebook sta spiando i suoi utenti, la stessa WhatsApp ha indicato un bug nel software di monitoraggio della privacy di Google come probabile causa del problema segnalato da Dabiri.
La società ritiene che le voci di registro che mostrano l’accesso di WhatsApp al microfono siano attribuite erroneamente e ha contattato Google per chiedere aiuto nella risoluzione del problema.
“Riteniamo che si tratti di un bug in Android che riporta erroneamente le informazioni nel pannello della privacy e abbiamo chiesto a Google di indagare e risolverlo. Gli utenti hanno il pieno controllo sulle impostazioni del proprio microfono”.
Il Privacy Dashboard è un servizio di proprietà di Google che consente agli utenti di vedere quali app accedono ai propri dati, quali sono autorizzate e quando. Un tweet di WhatsApp sul messaggio di Dabiri suggerisce che il pannello della privacy di Google è responsabile del problema.
Nel 2021 sono state scoperte due vulnerabilità critiche nella versione Android del popolare messenger. Il loro funzionamento consente di eseguire in remoto codice dannoso sul dispositivo e rubare i dati degli utenti. Queste vulnerabilità sono state corrette nell’ultimo aggiornamento di WhatsApp, quindi è importante avere sempre le versioni più recenti delle app.
Inoltre, nell’aprile 2023, WhatsApp ha introdotto diverse nuove funzionalità per rafforzare la sicurezza dell’account. Uno di questi si chiama Device Verification ed è progettato per fornire una migliore protezione contro gli attacchi di dirottamento dell’account. La funzione bloccherà automaticamente gli aggressori dal prendere il controllo del tuo account utilizzando controlli interni invisibili.
Un’altra caratteristica si chiama “Protezione dell’account”. Funzionerà come ulteriore controllo di sicurezza quando gli account WhatsApp sono collegati a nuovi dispositivi. La funzione avviserà gli utenti di tentativi di trasferimento di account non autorizzati e richiederà la conferma appropriata.
La terza funzione si chiama “Verifica automatica dei codici di sicurezza”. Ti consente di assicurarti istantaneamente che la corrispondenza con il contatto selezionato sia protetta dalla crittografia end-to-end. WhatsApp ha implementato la crittografia end-to-end 7 anni fa nell’aprile 2016 e ha implementato i backup delle chat crittografate end-to-end su iOS e Android nell’ottobre 2021.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.