


Zscaler Inc., una società di sicurezza informatica, sta indagando su una possibile violazione dei dati. L’indagine nasce da un’affermazione di un noto hacker che ha dichiarato di vendere l’accesso ai sistemi e ai dati di Zscaler Inc..
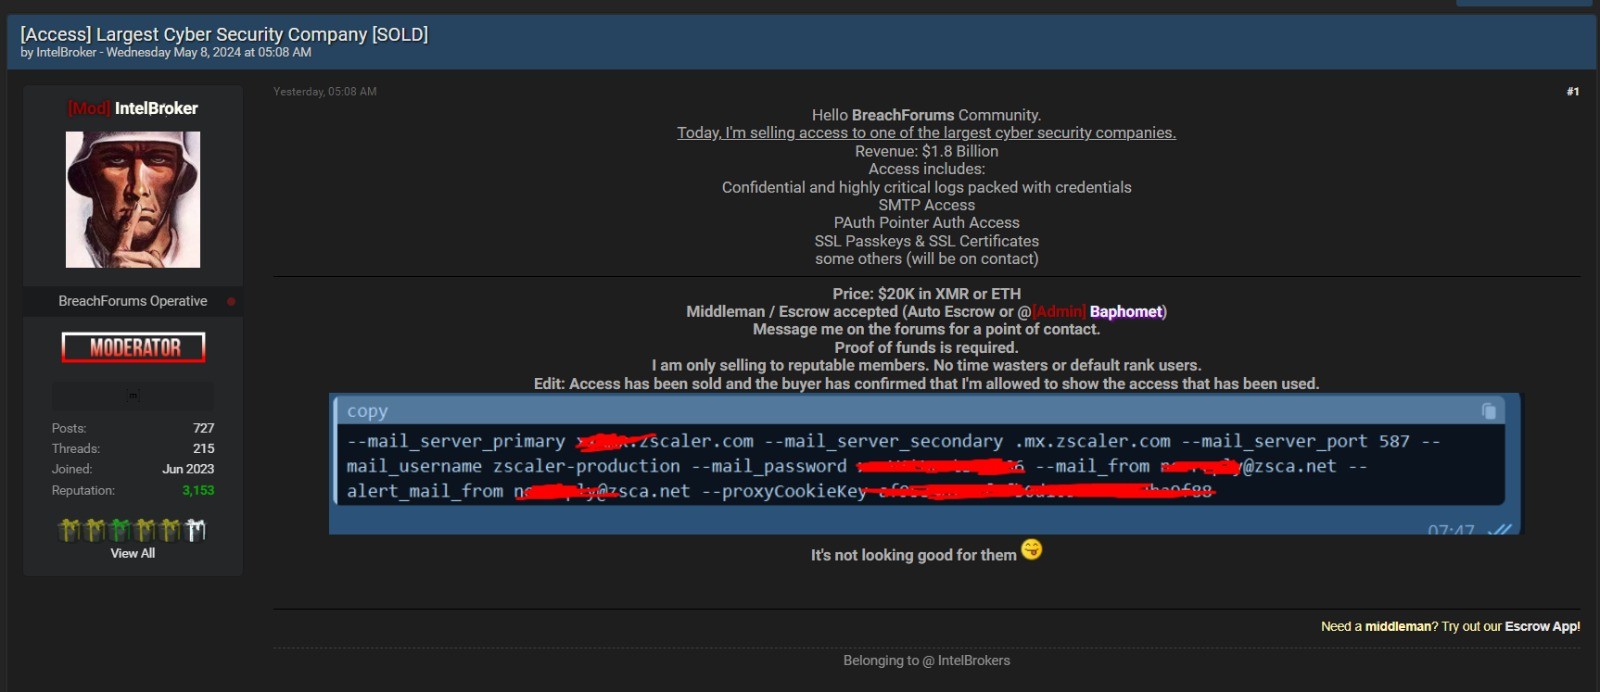
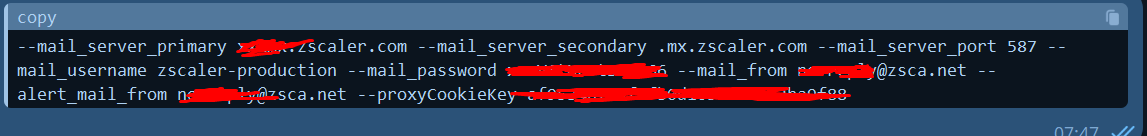
Mercoledì, un attore di minacce, “IntelBroker“, ha pubblicato un post su un forum underground offrendo di vendere l’accesso a una società di sicurezza informatica con entrate di 1,8 miliardi di dollari, che corrisponde al profilo di Zscaler. L’hacker criminale ha affermato che l’accesso include “registri riservati e altamente critici ricchi di credenziali”, accesso SMTP, certificati SSL e altri dati sensibili. Il prezzo richiesto era di 20.000 dollari in criptovaluta.

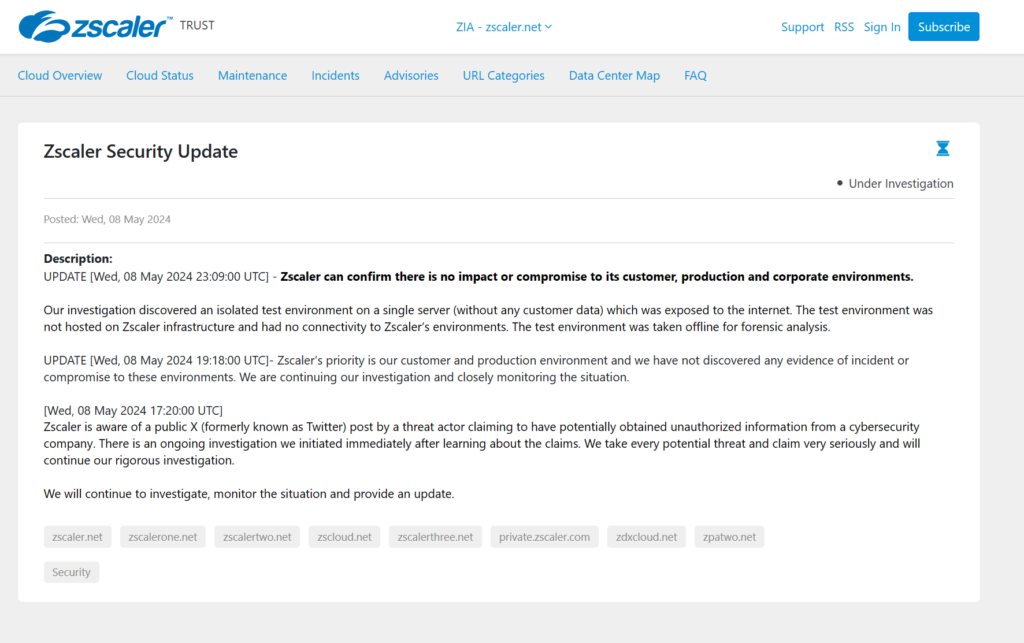
In risposta, Zscaler ha pubblicato una dichiarazione sul suo portale affermando di aver avviato un’indagine ma di non aver trovato prove di una violazione.
“Prendiamo molto sul serio ogni potenziale minaccia e reclamo e continueremo la nostra rigorosa indagine”, ha affermato la società. “La priorità di Zscaler è il nostro cliente e l’ambiente di produzione e non abbiamo scoperto alcuna prova di incidente o compromissione di questi ambienti. Stiamo continuando le nostre indagini e monitorando da vicino la situazione”.
La società ha successivamente fornito un aggiornamento affermando di aver scoperto un “ambiente di test isolato su un singolo server (senza dati del cliente) esposto a Internet”. Zscaler ha affermato che questo ambiente di test è stato messo offline per analisi forensi, ma ha ribadito che nessuna azienda, cliente o sistema di produzione è stato interessato.
Nel momento in cui scriviamo questo articolo, l’ultimo aggiornamento nella pagina di ZScaler è la seguente: “AGGIORNAMENTO [giovedì 9 maggio 2024 05:56:00 UTC] – Zscaler continua a indagare e ribadisce che non vi è alcun impatto o compromesso sui nostri clienti, sugli ambienti di produzione e aziendali. Nel pomeriggio dell’8 maggio abbiamo incaricato una rispettabile società di risposta agli incidenti che ha avviato un’indagine indipendente. Continuiamo a monitorare la situazione e forniremo ulteriori aggiornamenti fino al completamento dell’indagin”
IntelBroker è stata collegata a diverse violazioni di dati di alto profilo nell’ultimo anno, inclusi gli attacchi a DC Health Link, Acuity, Home Depot e all’aeroporto internazionale di Los Angeles. La vera identità dell’hacker è sconosciuta.
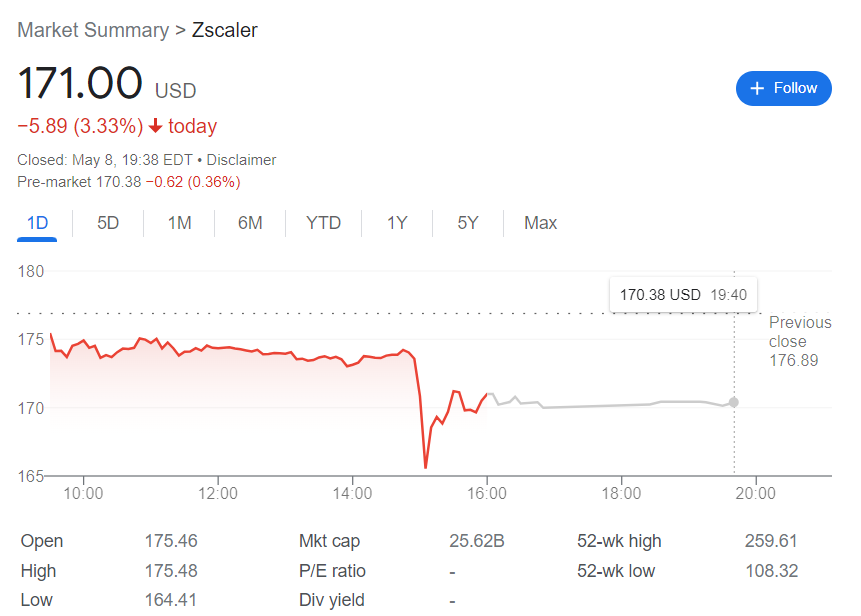
Zscaler è uno dei maggiori fornitori di sicurezza cloud e serve oltre 6.000 clienti in tutto il mondo. Mercoledì il prezzo delle azioni della società è sceso di oltre il 4% in seguito alle denunce di violazione.
La potenziale violazione evidenzia le minacce in corso che affliggono anche le più importanti aziende di sicurezza informatica. Mentre l’indagine continua, i clienti Zscaler osserveranno attentamente eventuali segnali che i loro dati siano stati compromessi.
L’incidente sottolinea l’importanza di isolare gli ambienti di test dai sistemi di produzione per limitare il raggio di esplosione di qualsiasi intrusione riuscita.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].