


Nel dicembre 2020, il mining pool cinese LuBian, che all’epoca occupava quasi il 6% della capacità totale della rete Bitcoin, è stato vittima di un attacco la cui portata è stata rivelata solo ora.
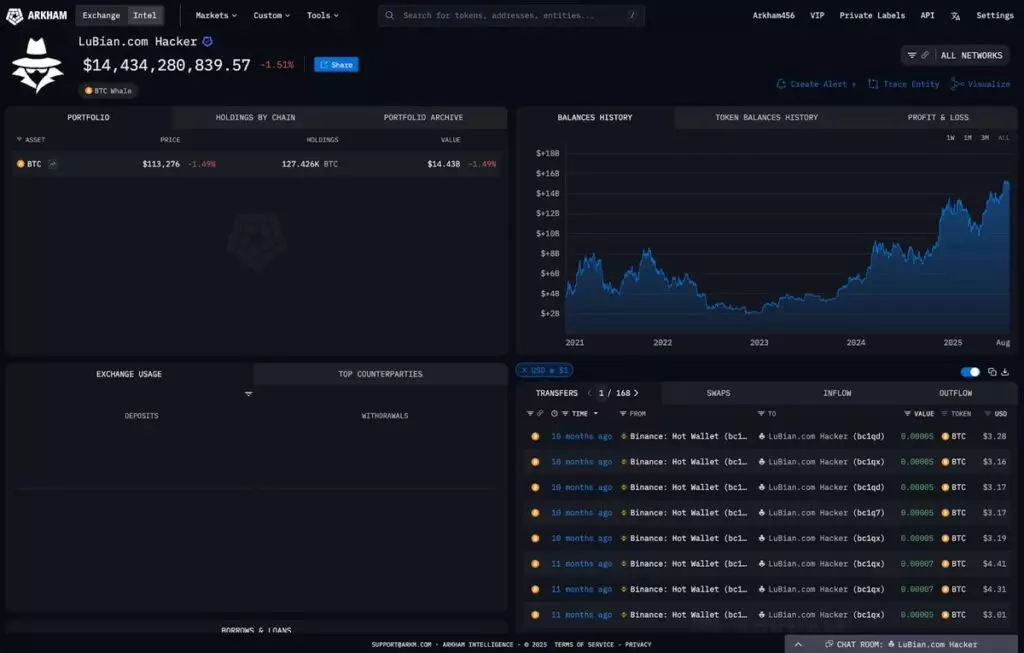
Il team di Arkham Intelligence ha scoperto che 127.426 BTC sono stati prelevati dai wallet del pool: all’epoca, l’importo era di 3,5 miliardi di dollari, mentre ora il suo valore è stimato a 14,5 miliardi di dollari. Questo rende l’incidente il più grande furto di criptovaluta della storia, persino prima del famigerato hack di Mt. Gox.

Negli ultimi quattro anni non ci sono state dichiarazioni ufficiali da parte di LuBian o degli aggressori. Solo attraverso l’analisi dei dati della blockchain di Arkham è stato possibile tracciare per la prima volta un quadro di ciò che stava accadendo. Secondo la loro ricerca, il 28 dicembre 2020, oltre il 90% di tutti gli asset è scomparso dagli indirizzi del pool in una sola volta. Il giorno successivo, il 29 dicembre, altri Bitcoin e USDT per un valore di circa 6 milioni di dollari sono stati rubati da un altro portafoglio LuBian utilizzando il protocollo Bitcoin Omni Layer.
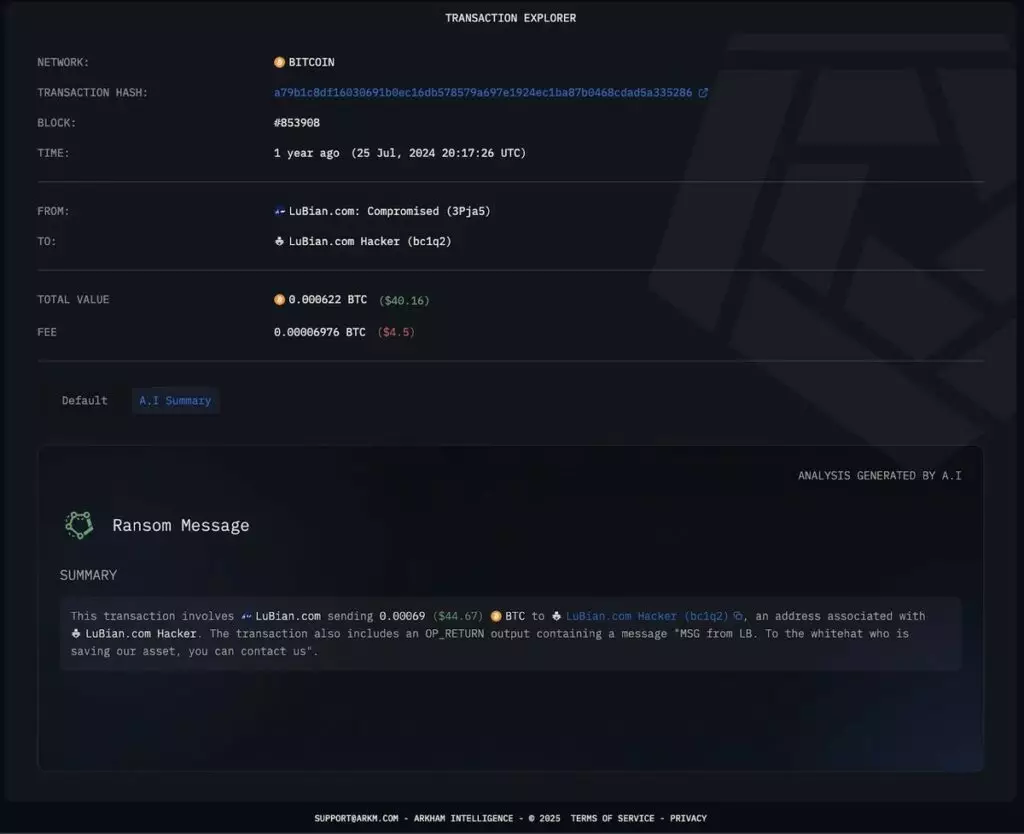
Il passaggio finale per evacuare i fondi superstiti è stato compiuto il 31 dicembre, quando le monete rimanenti sono state trasferite a indirizzi di riserva speciali. Queste transazioni erano accompagnate da un messaggio insolito: il pool ha inviato una serie di comandi agli indirizzi dell’hacker con dati in OP_RETURN, un campo nascosto nelle transazioni Bitcoin. In questi messaggi, LuBian apparentemente si è rivolto direttamente all’aggressore con una richiesta di restituzione degli asset. Per inviare tali messaggi, il team del pool ha speso 1,4 BTC ed eseguito 1.516 transazioni separate. Questo passaggio indica che solo il vero proprietario ha mantenuto l’accesso ai fondi, e non un falso partecipante di terze parti che è riuscito a ottenere le chiavi private.
L’ analisi indica una possibile causa principale del disastro: la generazione di chiavi private tramite un algoritmo vulnerabile. Questo avrebbe potuto aprire le porte a un attacco brute-force, consentendo a un aggressore di ottenere l’accesso ai wallet sottostanti senza hackerare l’infrastruttura o ricorrere all’ingegneria sociale.
Tuttavia, circa 11.886 BTC sono stati salvati, per un valore attuale di oltre 1,35 miliardi di dollari, e sono ancora sotto il controllo di LuBian. Gli indirizzi degli hacker sembrano contenere i beni rubati in uno stato sostanzialmente inalterato. L’ultima attività registrata risale a luglio 2024 e rappresenta un consolidamento dei fondi, probabilmente per migliorare l’anonimato o preparare mosse future.
Secondo Arkham, l’aggressore è ora uno dei maggiori detentori di Bitcoin: 13° in termini di asset, davanti persino al famigerato Mt. Gox. Sullo sfondo della rapida crescita del prezzo del BTC, la portata di quanto accaduto appare ancora più sorprendente: l’entità dei danni è quadruplicata, mentre l’attacco stesso è rimasto nell’ombra per quasi cinque anni. Un periodo sospettosamente lungo, soprattutto considerando la portata e l’apertura della blockchain.
Il più grande attacco hacker alle criptovalute della storia, rimasto nascosto al pubblico per così tanto tempo, ha nuovamente sollevato interrogativi sulle vulnerabilità anche tra i principali attori. Il problema della debolezza degli algoritmi di generazione delle chiavi, apparentemente risolto in passato, ha portato a perdite multimiliardarie e ha dimostrato che anche i giganti possono essere vulnerabili.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].