


Su BreachForum un utente dallo pseudonimo EDRVendor ha venduto, dopo poche ore dall’annuncio, l’accesso ad una cassetta postale della polizia di stato italiana.
Oltre alla mail viene offerto anche l’accesso ai pannelli riservati alle forze dell’ordine dei principali social network: Meta (Facebook, WhatsApp e Instagram), TikTok e X.
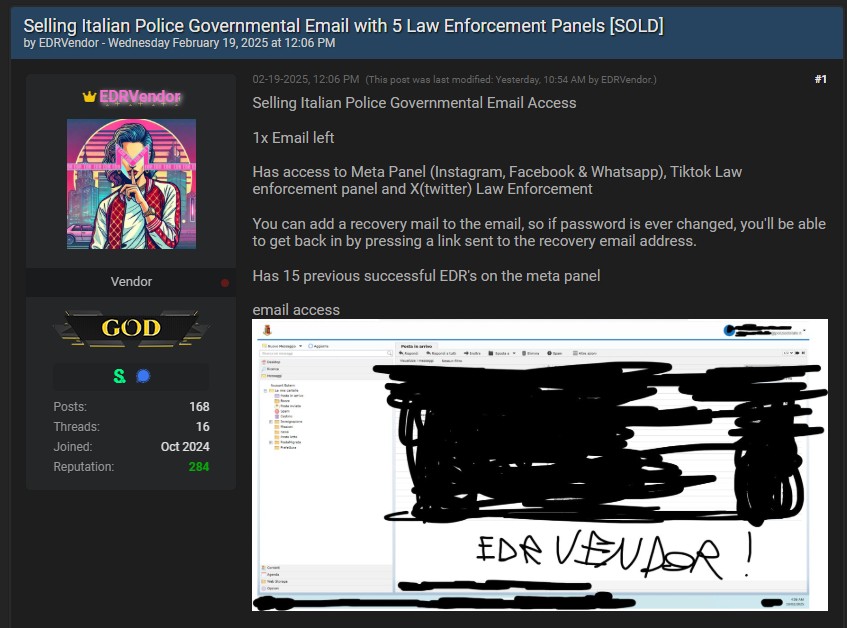

Il prezzo di vendita è di 220 dollari e con 60 dollari in più era possibile avere in bundle anche un “mandato di perquisizione e un mandato di cattura”.
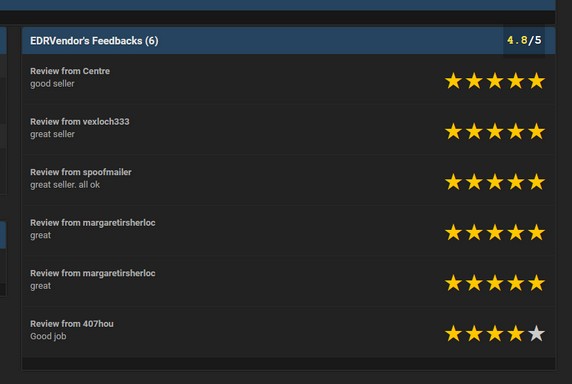
La reputazione di EDRVendor è molto alta su BreachForum e lo stesso utente, a garanzia della transazione, riporta i suoi feedback a 5 stelle su Escrow.
Abbiamo approfondito il profilo di EDRVendor e pare essere specializzato nella vendita di accessi governativi.
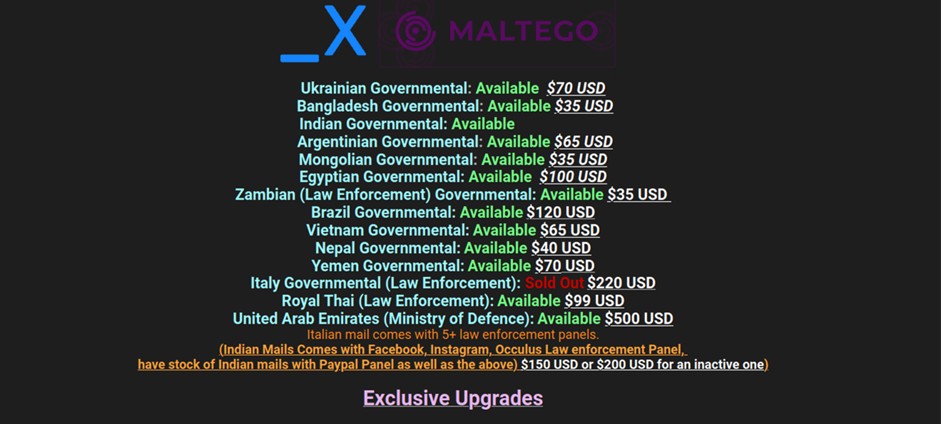
Cosa è possibile fare comprando accessi di questo tipo? La risposta è ovvia, ma se per caso avessimo qualche dubbio, EDRVendor offre anche qualche suggerimento.
Avere accesso alla cassetta postale di una forza di polizia genera una “credibilità” tale da commettere ogni sorta di illecito, proviamo a fare qualche riflessione in merito:
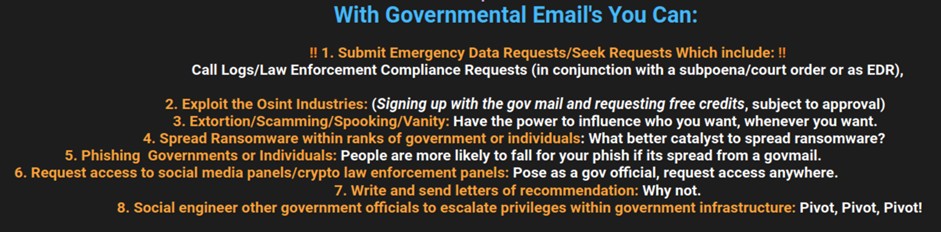
Viene quindi riportata la possibilità di accedere ai portali dedicati alle forze dell’ordine (messi a disposizione dai social network) consente di richiedere informazioni di qualsiasi natura in merito ai profili degli utenti, giustificando la richiesta come relativa ad un’indagine in corso.
Inoltre, da quanto riporta l’Initial Access Broker, è possibile richiedere un EDR (Emergency Data Request) a seguito del quale vengono fornite informazioni quali: log di accesso, IP, numeri di telefono ecc. Per un EDR potrebbero essere richiesti anche documenti comprovanti l’indagine in corso, ecco perché nel bundle in vendita venivano offerti anche un “mandato di attesto e un mandato di perquisizione”.
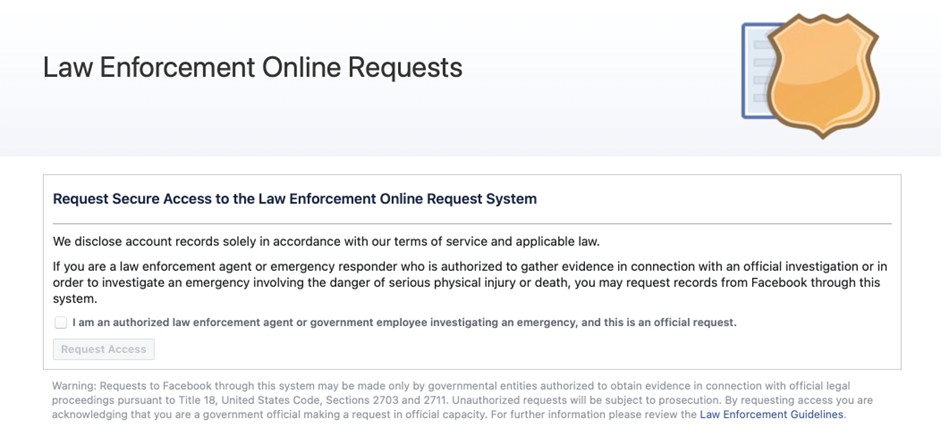
EDRVendor, nel suo post di vendita, mette anche degli screenshot che dimostrano l’effettiva capacità di eseguire un EDR nei confronti dei vari social media.
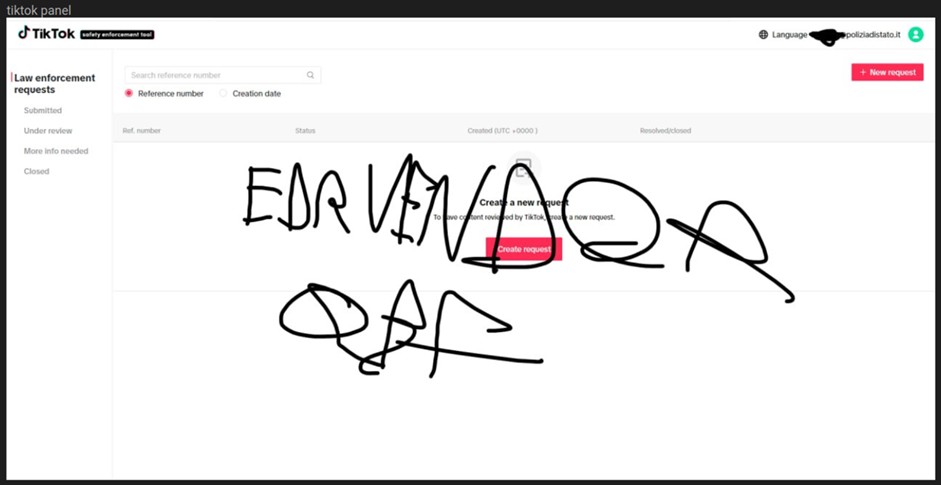
Poter recuperare così “facilmente” informazioni su qualsiasi utente di un social media, apre a scenari di CSINT (Closed Source Intelligence) molto evoluti.
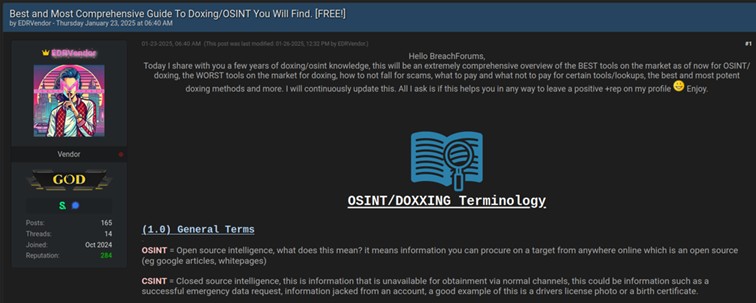
Sempre EDRVendor in uno suo post del 23 gennaio 2025 regala una guida molto evoluta sui tool e le tecniche di OSINT/Doxxing: post dal titolo “Best and Most Comprehensive Guide To Doxing/OSINT You Will Find. [FREE!|”.
Per concludere è importante capire che ruolo giocano gli IAB (Initial Access Broker) nel panorama dell’underground, aprendo le porte a gruppi hacker che poi sfruttano questi accessi per portare a segno attacchi più importanti e potenzialmente devastanti.
Abbiamo informato prima di scrivere questo articolo la polizia postale che ci ha detto che stanno già indagando sulla questione.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.