


Non è la prima volta che rileviamo centinaia di Cpanel messi in vendita nelle underground e non è poi una notizia così sconvolgente in quanto ce ne saranno sempre di nuovi. Ma è nostro dovere, nella logica del nostro manifesto, utilizzare notizie come queste per aumentare la consapevolezza al rischio nelle persone. Soprattutto quelle meno esperte e più indifese.
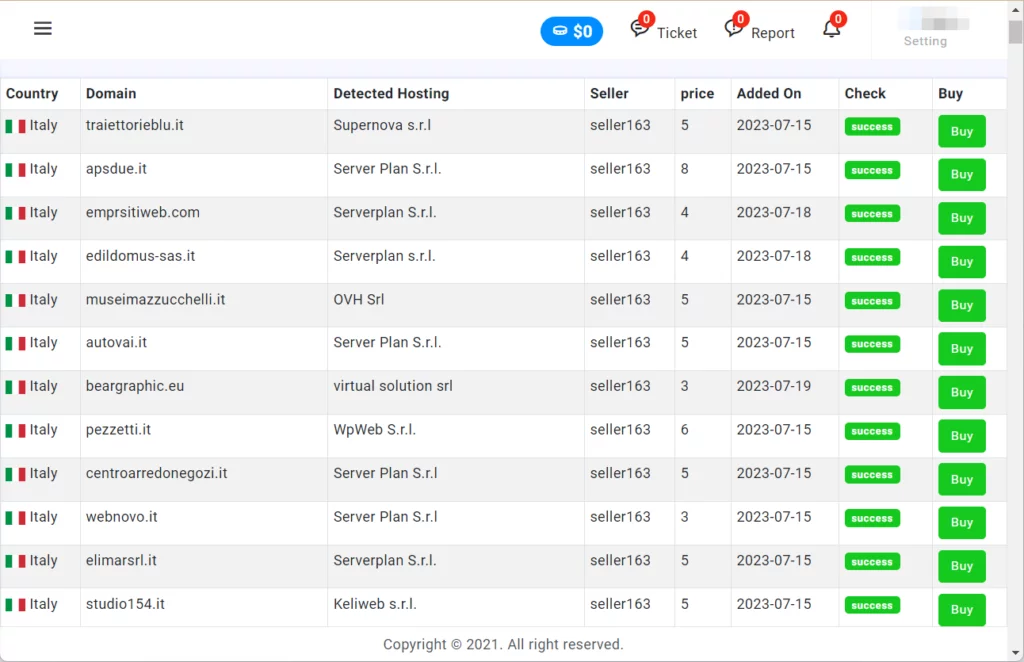
In un market underground, nella giornata di ieri abbiamo rilevato la messa in vendita di oltre 400 Cpanel, venduti a prezzi compresi tra 3 e 10 dollari.

Dalle analisi svolte, abbiamo effettuato dei check a campione per verificare che tali credenziali di accesso erano ancora valide, e nella stragrande maggioranza dei casi l’autenticazione ha avuto successo. Siamo quindi di fronte ad informazioni recenti, probabilmente acquisite da qualche infostealer collegato a delle botnet che inviano dark-feed a questo sito.
Ma non complichiamo l’informazione altrimenti rischiamo di non arrivare al cuore delle persone.
Accendendo al market, si possono acquistare accessi come RDP, SSH, cPanel Host, cPanel webmail, Shell e molto altro ancora. Inoltre è possibile richiedere – su commissione – richiedere l’accesso ad un servizio di questo tipo per uno specifico dominio.
Siamo quindi di fronte ad un Market Underground che funge da rivendita di accessi preliminari, quello che si chiama in gergo tecnico “Initial Access Broker” (IAB), dove se siete interessati a comprendere bene questo concetto, vi rimandiamo all’articolo.
Ritornando a noi, i cPanel venduti sono molti, alcuni di tipo Host e alcuni di tipo WebMail. Sicuramente chi si ritrova in questa lista, dovrebbe immediatamente effettuare un cambio password del proprio cPanel per evitare che qualche malintenzionato possa utilizzarlo per avviare un attacco mirato.
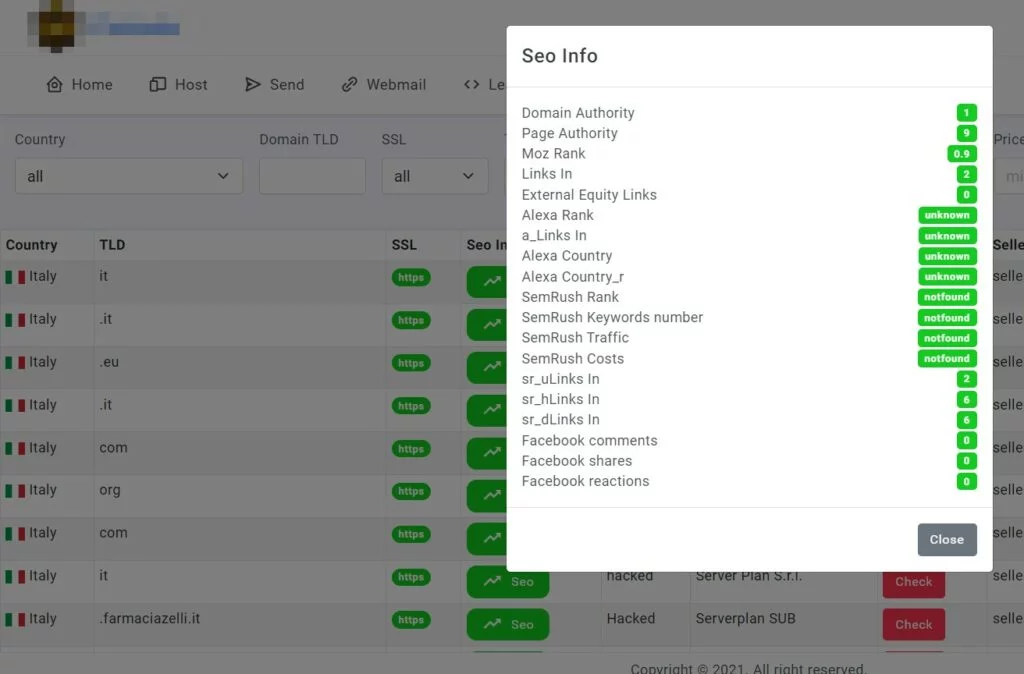
In certe sezioni di questo specifico market, addirittura troviamo un tasto che consente di fare una analisi sulla Search Engine Optimization (SEO) e quindi acquisire informazioni sull’autorità e diffusione dello specifico dominio in questione.
Come detto all’inizio, moltissimi di questi market sono simili, anche come interfaccia grafica.
Questo sta a significare che si tratta di un software rivenduto da altri criminali informatici specializzati nella scrittura di sistemi di e-commerce finalizzati agli IAB e quindi al mondo del cybercrime.
Per la lista dei domini, in fondo all’articolo.
cPanel è un software di gestione hosting web amministrativo basato su interfaccia web. È uno strumento molto popolare tra i provider di hosting web e i proprietari di siti web, poiché semplifica notevolmente la gestione delle risorse del server e delle applicazioni web.
Le principali funzioni di cPanel includono:
L’importanza della sicurezza delle credenziali di accesso a cPanel è estremamente alta, poiché cPanel offre un accesso amministrativo completo al server web e a tutti i siti web ospitati su di esso. Ecco perché è importante garantire che tali credenziali siano al sicuro:
Come abbiamo riportato, non è la prima volta che pubblichiamo articoli di questo tipo. Va da se che la consapevolezza del rischio informatico e quella che noi chiamiamo “cyber igene”, risulta fondamentale per eliminare questo tipo di minacce.
Per garantire la sicurezza delle credenziali di accesso a cPanel, è importante seguire queste pratiche:
In sintesi, cPanel è uno strumento potente ma anche sensibile, e proteggere le credenziali di accesso è essenziale per la sicurezza dei siti web e dei dati ospitati su di esso.
| 3dsolid.it |
| 4doit.it |
| 626miro.it |
| 7bello.it |
| 9web.it |
| a5studio.it |
| accademia09.it |
| achabgroup.it |
| acrei.it |
| afstudios.it |
| agikom.it |
| aiutopsicologico.it |
| alakatanga.it |
| albertocanu.it |
| allapergola.it |
| allestimentiprestige.it |
| amaka.it |
| ams.it |
| andytech.it |
| angelocorcione.it |
| annasabrinanervi.it |
| apsdue.it |
| arcadiaservice.it |
| arcastrutture.it |
| architettosironi.it |
| arcom.it |
| areapet.it |
| argiolasformaggi.com |
| arredouno.it |
| artiemestierisociali.it |
| asete.it |
| asgaia.it |
| asoliena.it |
| assodonna.it |
| autonoleggioservice.it |
| autovai.it |
| aziendagricolacostantino.it |
| azzurritaliani.it |
| bagnidibormio.it |
| baranigroup.it |
| bbservice.it |
| bcon.it |
| beargraphic.eu |
| bellcom.it |
| betonstore.it |
| biancolavoro.it |
| biessesrl.it |
| bigactions.com |
| bluegranit.it |
| bodyweb.it |
| boilernova.it |
| bpracing.it |
| briansironi.it |
| caladivolpe.it |
| candelaimmobiliare.it |
| caritascrema.it |
| carnipadane.it |
| carobot.it |
| carola1870.com |
| centroarredonegozi.it |
| centrolatenda.it |
| centrostudientilocali.it |
| cineland.it |
| cinemadocumentario.it |
| cityclima.it |
| claudiaovan.it |
| clicheshop.it |
| cnapiemonte.it |
| comhas.com |
| commercialeidea.it |
| compacomm.it |
| consulmarc.it |
| copy-service.net |
| corasrl.it |
| corissia.it |
| corpovigilinotturni.it |
| cosmetiquesoins.com |
| cottovietri.it |
| credital.it |
| csoft.it |
| dai-ca.com |
| daikigroup.it |
| decorainteriores.pt |
| delica.it |
| depascalis.net |
| destinazioneafrica.it |
| devellis.it |
| diabolik.it |
| diamantico.com |
| digital-point.it |
| diltech.it |
| dipalma.it |
| dlgroup.it |
| dolcelinea.it |
| dordoni.it |
| drivingcamp.it |
| duckstudio.it |
| dynamicom.it |
| eastlab.it |
| ecs.net |
| edicomsrl.it |
| edildomus-sas.it |
| elco-snc.it |
| electroteam.it |
| elettrotecnicavigi.it |
| elia.it |
| elimarsrl.it |
| emmeplast.it |
| emprsitiweb.com |
| enterpoint.it |
| esalife.net |
| esco.it |
| esef.fr.it |
| euroboxdisplay.it |
| eurotessuti.it |
| extremeonline.it |
| faames.it |
| falegnameriafis.it |
| fan.it |
| fantallenatore.it |
| fatamorgana.it |
| fatefelici.it |
| favaron.it |
| fieradiroma.it |
| fin-solution.com |
| fkdesign.it |
| flusystem.it |
| fmprosrl.it |
| fondazionebideri.it |
| formazione626.it |
| franzhaas.it |
| fumante.it |
| galeottisrl.it |
| gammacomp.it |
| gardalink.it |
| generalcat.it |
| gestalteventi.it |
| giocodaragazzi.it |
| globetodays.com |
| gostec.net |
| gruppomelina.it |
| guidodonati.it |
| hentai.it |
| horusmedia.it |
| hotelanticocasale.it |
| hydranet.it |
| icdonmilani.it |
| ilrocolo.it |
| ilvostro.it |
| immobiliareprogetto.it |
| imtorneria.it |
| in-promotion.com |
| infermentum.it |
| infouniterm.it |
| infusofoglieolivo.it |
| insinet.it |
| instelgroup.it |
| interno2.it |
| ireplace.it |
| ireset.it |
| isae.it |
| isetsrl.it |
| istitutoildavid.it |
| italianexpo.it |
| itswanepb.pt |
| jaflos.it |
| jeridi.it |
| jonicalavori.it |
| jouvence.it |
| katweb.it |
| kenon.it |
| kream.it |
| ladurner-recycling.it |
| lafioritasocietaagricola.it |
| lameccanografica.it |
| larafioravanti.it |
| lcaweb.it |
| lcfitalia.it |
| lcmavvolgimenti.it |
| leoni.cr.it |
| lepo.it |
| lestanzearredamenti.it |
| level-laser.it |
| liceomonti.it |
| lingomed.it |
| liveriero.it |
| loccidentale.it |
| ltalluminio.it |
| luraschifranco.it |
| lynxsrl.it |
| ma2.it |
| madeinit.it |
| maggiani.it |
| magicweb.it |
| marchiouniconazionale.it |
| mariobiglietto.it |
| mavv.it |
| mediabyte.it |
| megacomics.it |
| membrapol.it |
| metallufficio.it |
| miadieta.it |
| mingone.it |
| misaitalia.it |
| momastudios.com |
| monotile.com |
| morollipulcini.it |
| musagroup.it |
| museimazzucchelli.it |
| mycloo.it |
| napolihoreca.it |
| nardilocations.it |
| neo.mi.it |
| net-wifi.it |
| newglobal.it |
| newtekinformatica.it |
| nikitadesign.it |
| nikoh.it |
| norz.it |
| nuar.it |
| nuovakiwi.it |
| nuovasabbiotecnica.it |
| nuovavifra.it |
| oline.it |
| omica.it |
| ondanews.it |
| oselladore.it |
| osidea.it |
| osmotica.it |
| osticcio.it |
| otticagedda.org |
| oxybar.it |
| palmasrl.it |
| paper-plast.it |
| parrocchiadicorte.it |
| passarella.to.it |
| pastificionardi.it |
| paysage.it |
| pcup.it |
| persiko.it |
| pezzetti.it |
| phoenixweb.it |
| piavepesca.it |
| pikla.it |
| pisahistory.it |
| pixe.it |
| plasticboxsrl.com |
| poderelagave.com |
| pokibytes.it |
| polignum.it |
| poma.it |
| portodimola.it |
| pressbeat.net |
| prochem.it |
| prophilax.it |
| qarchitettura.it |
| quarantaduebit.it |
| quidlife.it |
| rbserv.it |
| recensionando.it |
| reepack.com |
| renergy-fv.it |
| rentec.net |
| resista.it |
| reydamiano.it |
| riemysore.ac.in |
| ristorantemilano.it |
| rivellini.it |
| romantico-relax.it |
| s40.it |
| sa-web.it |
| sabinaoggioni.it |
| safetyprivacy.it |
| salentoinvacanza.com |
| sam.ve.it |
| samadhi.it |
| schiaretti.it |
| scientificapanzeri.it |
| scuola-arsiero.it |
| seidner.it |
| seleniaitalia.it |
| selmec.com |
| servif.it |
| setitoscana.it |
| shtp.it |
| simaservice.it |
| sirio.it |
| sistema.it |
| skydesign.it |
| smarteventi.it |
| smeserver.it |
| soceiimpianti.it |
| soloperto.it |
| solvet.it |
| startuparchitettura.it |
| studio154.it |
| studioantonelli.fc.it |
| studiobbec.it |
| studiochimenti.it |
| studiocommercialemerlini.it |
| studiocoriselli.it |
| studiodentisticolombardo.it |
| studiodr.it |
| studiogregoritocigl.com |
| studiolabbate.it |
| studiolabsrl.it |
| studiolegalecarozzi.it |
| studiomenna.it |
| studiosoda.it |
| studiosted.it |
| studiotecnicomagnani.it |
| subsoil.it |
| sunnylife.it |
| tacimpianti.it |
| taietti.it |
| tamata.eu |
| tecnomotoscope.it |
| tecnoway.it |
| teknoassist.it |
| telcomms.it |
| tenaxo.it |
| tentazionipugliesi.it |
| thatchcover.co.uk |
| theparks.it |
| thermoelettrica.it |
| timetotime.it |
| tipografiatofani.it |
| torneriafvf.it |
| torniturapescemauro.it |
| traiettorieblu.it |
| tsltecnologie.it |
| universalreti.it |
| valengineering.it |
| valle.it |
| venturaconsulting.it |
| viaoberdan.it |
| villaestereventi.it |
| vincenzosalemme.it |
| virtualsat.it |
| vivanetworking.it |
| we-print.pt |
| webnovo.it |
| websuvius.it |
| wls.it |
| worldfitnesspisa.it |
| ycadriaco.it |
| yuuy.it |
| zanetti.it |
| zanettihifi.it |
| zappasodi.it |
| zgroup.it |
È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.