


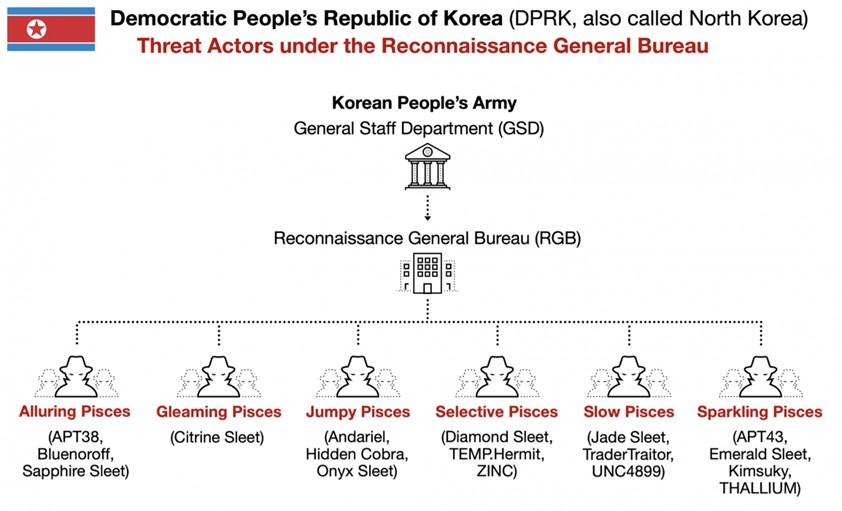
Palo Alto Networks in un nuovo rapporto ha descritto le attività dei gruppi di hacker associati all’intelligence nordcoreana. I gruppi, spesso indicati come Lazarus nei resoconti pubblici, lavorano per conto del governo nordcoreano, impegnandosi in spionaggio informatico, crimini finanziari e attacchi dirompenti alle industrie di tutto il mondo.
RGB è una struttura composta da più divisioni, ognuna delle quali ha i propri obiettivi e la propria specializzazione. Ad oggi sono stati identificati sei gruppi chiave:

Il rapporto include anche un’analisi di 10 famiglie di malware sviluppate da gruppi nordcoreani scoperte di recente. Questi programmi, che prendono di mira Windows, macOS e Linux, vengono utilizzati per vari tipi di attacchi, come la raccolta di informazioni, l’hacking di reti aziendali e la diffusione di ransomware.
Il rapporto descrive anche malware come RustBucket, KANDYKORN, SmoothOperator, ObjCShellz e Fullhouse. Il malware copre una vasta gamma di funzioni, dall’infiltrazione nei sistemi al furto di dati e al controllo dei dispositivi infetti.
Uno dei programmi più importanti è RustBucket, un malware macOS in più fasi scoperto nel 2023. I passaggi prevedono il download e l’esecuzione di più componenti, rendendo difficile il rilevamento e la rimozione. KANDYKORN è un altro esempio di un attacco complesso in più fasi che inizia con l’ingegneria sociale, in cui la vittima viene indotta con l’inganno a eseguire uno script dannoso mascherato da un normale file.
È stato identificato anche il programma SmoothOperator che, secondo i ricercatori, veniva utilizzato per attaccare i client della popolare applicazione 3CX. Il malware era incorporato nei file di installazione e raccoglieva dati dai dispositivi infetti.
I ricercatori sottolineano che i gruppi sotto il controllo di RGB sono diventati noti grazie a incidenti di alto profilo come l’attacco a Sony Pictures nel 2014, l’epidemia globale WannaCry nel 2017 e numerosi attacchi agli scambi di criptovaluta. Le attività degli hacker nordcoreani sono in corso dal 2007 e abbracciano molti settori e regioni in tutto il mondo.
A causa della portata e della complessità delle attività dei gruppi nordcoreani, questi sono stati inclusi nella valutazione annuale sulla sicurezza di MITRE ATT&CK nel 2024 , che ne analizza i metodi, le tattiche e i software utilizzati. Palo Alto Networks, a sua volta, continua a sviluppare e migliorare soluzioni volte a proteggere le aziende dalle minacce poste da questi gruppi di hacker.
Il rapporto evidenzia la necessità di un approccio globale alla protezione delle organizzazioni per ridurre al minimo i rischi associati alle attività degli hacker statali, come i gruppi nordcoreani gestiti da RGB.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].