


Gli esperti di sicurezza informatica di Arete hanno pubblicato quest’anno un rapporto dettagliato sulle varie tendenze e cambiamenti nel panorama dei ransomware. Secondo i ricercatori, il riscatto medio richiesto dal ransomware è di 600.000 dollari. È interessante notare che alla fine dello scorso anno questo valore era circa due volte inferiore.
Tuttavia, mentre gli appetiti dei criminali informatici continuano a crescere, la percentuale di incidenti che hanno portato al pagamento di un riscatto è scesa al 19% nella prima metà del 2023, rispetto al 29% nella seconda metà dello scorso anno.

La diminuzione del numero di pagamenti è in parte dovuta all’aumento del numero di attacchi in cui vengono rubati solo dati, senza crittografia, come ad esempio le attività che hanno visto la vulnerabilità di MoveIT Transfer.
Inoltre, anche nel caso della crittografia dei dati, le aziende stanno gradualmente ampliando la loro capacità di ripristinare il normale funzionamento senza pagare un riscatto. In gran parte a causa del backup.
Arete ha anche nominato i TOP-5 gruppi estorsori per numero e qualità degli attacchi, poi ne parleremo.
Gli hacker di LockBit hanno mantenuto per anni la leadership nel ransomware, in gran parte grazie al costante miglioramento dei propri strumenti software di crittografia dei dati, nonché a una vasta rete di partner affiliati.
La banda utilizza solitamente la tecnica della doppia e talvolta tripla estorsione, lanciando attacchi DDoS sulla rete della vittima. Naturalmente, anche i siti di leak del dark web vengono utilizzati come leva aggiuntiva. Inoltre, i membri di LockBit utilizzano spesso gli intermediari di accesso iniziale (IAB) per accelerare gli attacchi e colpire quante più aziende possibile.
In questo ultimo periodo nel caso di LockBit, stiamo assistendo a poche innovazioni o manutenzioni dei malware utilizzati e differenti report riportano di problemi interni all’interno dei vertici del gruppo.
Questo raggruppamento è emerso alla fine del 2021 e si rivolge a organizzazioni di vari settori e regioni. Anche gli hacker Blackcat sviluppano e mantengono autonomamente il proprio malware, dimostrando una continua innovazione nella variabilità e nell’evasione del payload.
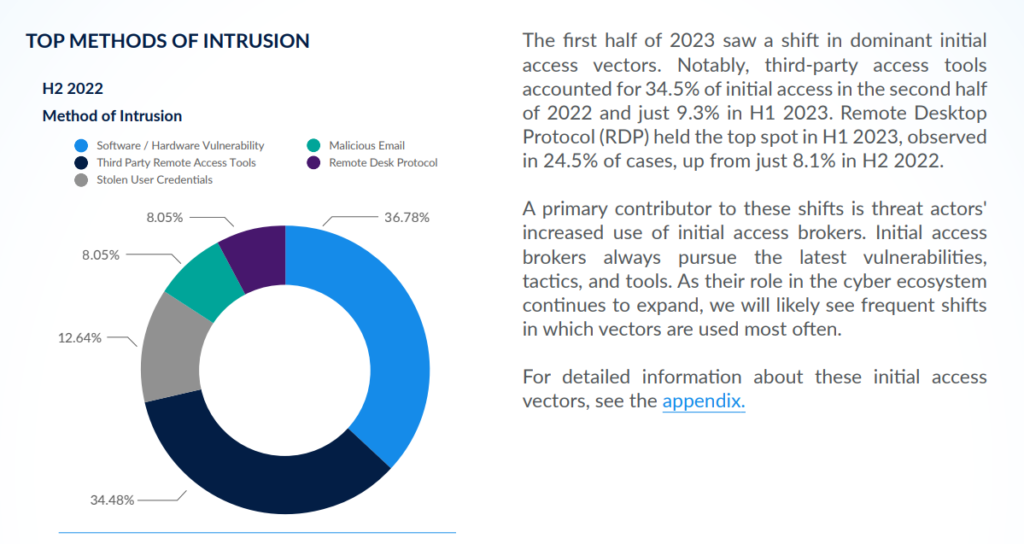
ALPHV/Blackcat utilizza vari punti di ingresso per infettare la rete della vittima, tra cui e-mail di phishing, credenziali compromesse e attacchi di forza bruta RDP (Remote Desktop Protocol).
Gli hacker Blackcat prendono di mira sia le macchine Windows e Linux, così come i dispositivi NAS, che vengono spesso utilizzati per archiviare backup e dati sensibili.
Questa organizzazione criminale informatica è emersa alla fine del 2021. Offre agli hacker di terze parti ransomware di propria progettazione associato ad un modello RaaS, il che significa che chiunque può utilizzare l’infrastruttura Black Basta per lanciare i propri attacchi. La tattica della doppia estorsione è abbastanza spesso utilizzata dagli operatori di questo software.
Il malware viene distribuito principalmente tramite e-mail di phishing con allegati o collegamenti dannosi.
Attivo da settembre 2021, si ritiene che Royal Ransomware operi come un gruppo chiuso e non come fornitore di RaaS. Prima di sviluppare il proprio ransomware, Royal utilizzava opzioni già pronte.
Il gruppo non ha preferenze chiare per quanto riguarda il settore o la dimensione dell’organizzazione attaccata. Questi hacker non esiteranno a crittografare i dati di qualsiasi organizzazione (e persino intere città), eliminare le credenziali, distribuire malware un tutto il dominio del sistema e crittografare i dispositivi finali.
Il toolkit del gruppo consiste in e-mail di phishing con allegati o collegamenti dannosi, password rubate, strumenti di hacking per accedere alle reti delle vittime, annunci dannosi e altro ancora. Il gruppo fa anche un uso frequente dello strumento Cobalt Strike per mantenere la propria persistenza nel sistema delle vittime.
Questa è una banda relativamente nuova il cui primo attacco ransomware è avvenuto all’inizio di aprile 2023. Tuttavia, molti esperti sono sicuri che il gruppo fosse formato da persone del famoso Conti.
Il gruppo ha accumulato rapidamente vittime durante la prima metà del 2023. Akira si rivolge ai settori dell’istruzione, dei servizi professionali, della vendita al dettaglio, dell’ospitalità, della sanità e della produzione principalmente in Canada e negli Stati Uniti.
Il gruppo si distingue per la sua flessibilità nella negoziazione, offrendo solitamente alle vittime diverse opzioni contemporaneamente per risolvere il problema. E il sito della fuga di notizie al raggruppamento è realizzato in un interessante stile retrò .
Il decryptor Akira non è molto affidabile, i ricercatori di Avast hanno persino rilasciato un decryptor alla fine di giugno. Il gruppo però è sicuramente solo all’inizio del suo percorso, prima o poi completerà il proprio software.
Qualunque sia il gruppo di hacker a capo dell’industria del ransomware, il ransomware stesso continua a essere una delle forme più pericolose e redditizie nella criminalità informatica.
Nonostante il miglioramento dei metodi di protezione e delle capacità di recupero dei dati, il danno derivante tali attacchi è ancora enorme. Per contrastare efficacemente queste minacce, le organizzazioni devono implementare un approccio completo alla sicurezza informatica che includa backup regolari, segmentazione della rete, formazione del personale e utilizzo di strumenti avanzati di sicurezza e monitoraggio.
Questo è l’unico modo per ridurre al minimo i rischi e proteggere la tua azienda dagli effetti devastanti degli attacchi ransomware.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.