


Il gruppo Adrastea, che abbiamo incontrato recentemente negli attacchi informatici alla MBDA e al Ministero della difesa italiano, vende dei nuovi accessi ad aziende corporate, attraverso il famigerato forum underground Breach Forums.
Ricordiamo che Adrastea, si sono auto proclamati in un post: “…un gruppo di specialisti e ricercatori indipendenti nel campo della sicurezza informatica” e al momento vendono “punti di ingresso iniziali per la penetrazione nella rete dell’organizzazione.”

All’interno del post viene riportato quanto segue:
Vendiamo l'accesso ai dispositivi nelle reti aziendali.

Un accesso in una mano!!!! Il prezzo è trattabile.

Dimostriamo l'accesso solo dopo che il bot è online e il cliente paga la transazione al garante del forum!!!!
Se necessario, possiamo lanciare il tuo software per conto del sistema (discusso separatamente).
Possiamo anche cercare l'accesso a determinati paesi.
in breve..... vendiamo i punti di ingresso iniziali per la penetrazione nella rete dell'organizzazione.
Interessato alla cooperazione.
maggiori informazioni sul nostro canale Telegram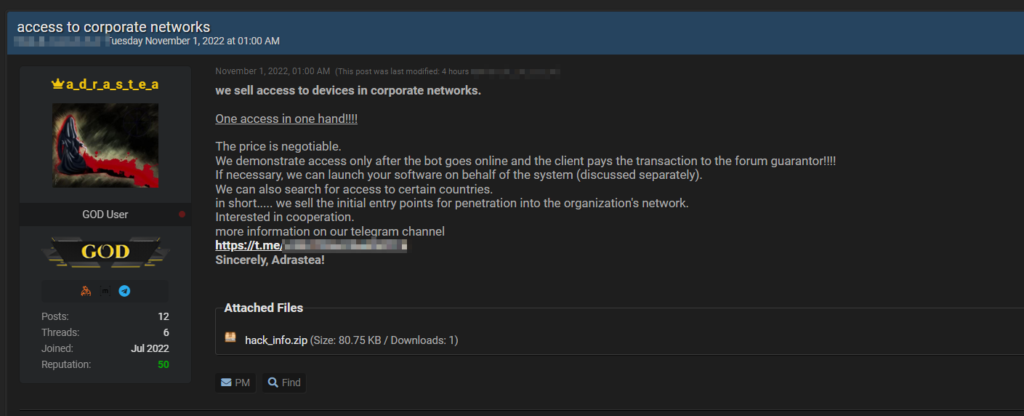
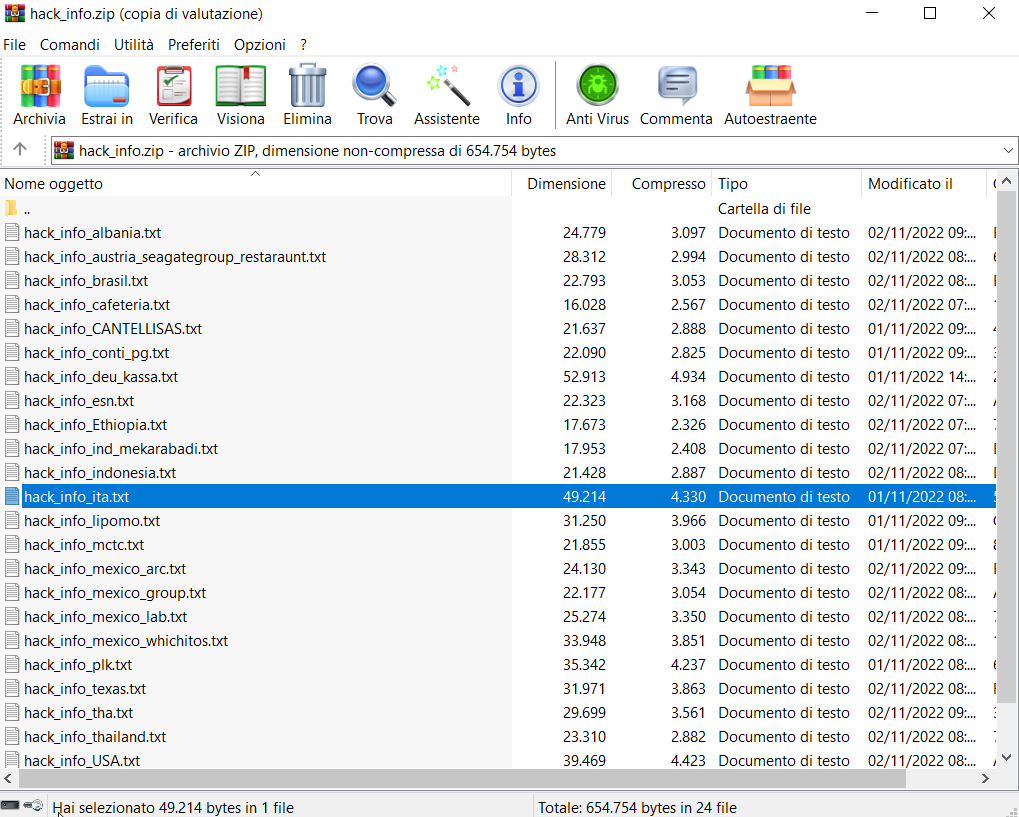
Viene riportato nell’annuncio un allegato, ovvero un file zip nel quale sono presenti una serie di file di testo con le informazioni delle vittime.
Si parla di 24 files, che riportano come informazione il paese dell’azienda violata dove all’interno, troviamo i risultati di una serie di comandi lanciati nella rete della vittima, per attestare che l’accesso è avvenuto correttamente.
In alcuni casi sono presenti i nomi delle macchine presenti nella rete della vittima, i domini Windows, l’esecuzione di comandi per identificare le interfacce di rete, il dump TCP e la lista dei servizi che risultano in running.
La gang riporta che per effettuare transazioni occorre contattarli attraverso telegram e solo dopo l’avvenuto pagamento si procederà alla fornitura dell’accesso.
Ovviamente, non è tardata la risposta da parte delle prime gang ransomware interessate al ghiotto bottino. Ricordiamo che i “broker di accesso”, come in questo caso Adrastea, sono una parte della piramide del ransomware as a service (RaaS). Tali “broker” sono molto attenzionati dalle gang ransomware. Questo consente loro di abbreviare la catena di attacco acquistando delle falle di sicurezza rilevate da altri criminali informatici pronte all’uso.
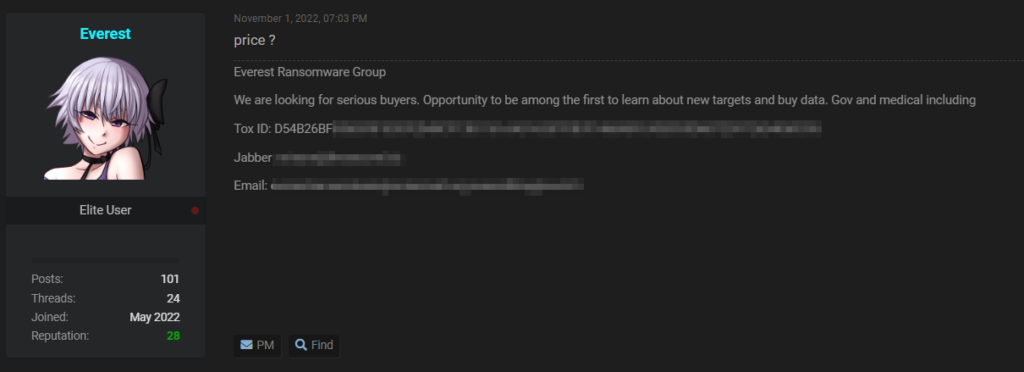
La cybergang Everest ha quindi risposto ad Adrastea con un messaggio che chiedeva il prezzo delle vulnerabilità messe in vendita attraverso questo post:
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].