


Recentemente avevamo riportato che un nuovo gruppo di cyber criminali, avevano violato le infrastruttura dell’azienda militare MBDA, produttrice di missili in ambito NATO.
All’interno dei samples, erano presenti informazioni relative alle configurazioni di sistemi ed apparati in ambito Italia oltre ad altri dati riservati dell’azienda.

Dopo quche giorno, la MBDA ha smentito l’attacco riportando che si era trattata di una perdita di dati fuoriusciti tramite un hard disk prelevato in una filiale italiana, riportando anche che da una azienda che produce armi, ci si aspetterebbe una politica di blocco delle porte USB e quindi la possibilità di non far utilizzare ai dipendenti unità di archiviazione esterna dei dati (ma giusto per citarne una).
La cybergang che si fa chiamare “Adrastea”, pubblica nuovamente un post nei forum underground dove riporta che questa volta la vittima è il Ministero della Difesa italiano, riportando anche il dominio in questione ovvero: esercito[.]difesa[.]it.
Il gruppo nel post su un noto forum underground riporta quanto segue:
Vendiamo dati riservati di "esercito.difesa.it" (Ministero della Difesa italiano) relativi al sistema di gestione dei comandi delle unità del Ministero della Difesa italiano "C2EIEVO", "SIACCON", informazioni riguardanti la creazione e l'organizzazione delle attività delle unità di intelligence militare (RAIT - reparto analisi integrata terrestre), il sistema di scambio e raccolta da loro utilizzato dei dati di intelligence (HUMINT, SIGINT, OSINT ecc.)- "FAS JISR - Joint intelligence, surveillance and reconnaissance", sistemi di organizzazione e controllo dei dati di intelligence analitica " IKM", nonché informazioni in relazione al progetto militare - programmi NATO "MAJIIC-2" (coalizione di interoperabilità ISR congiunta multi-intelligence all-source) e altre informazioni chiuse o limitate. 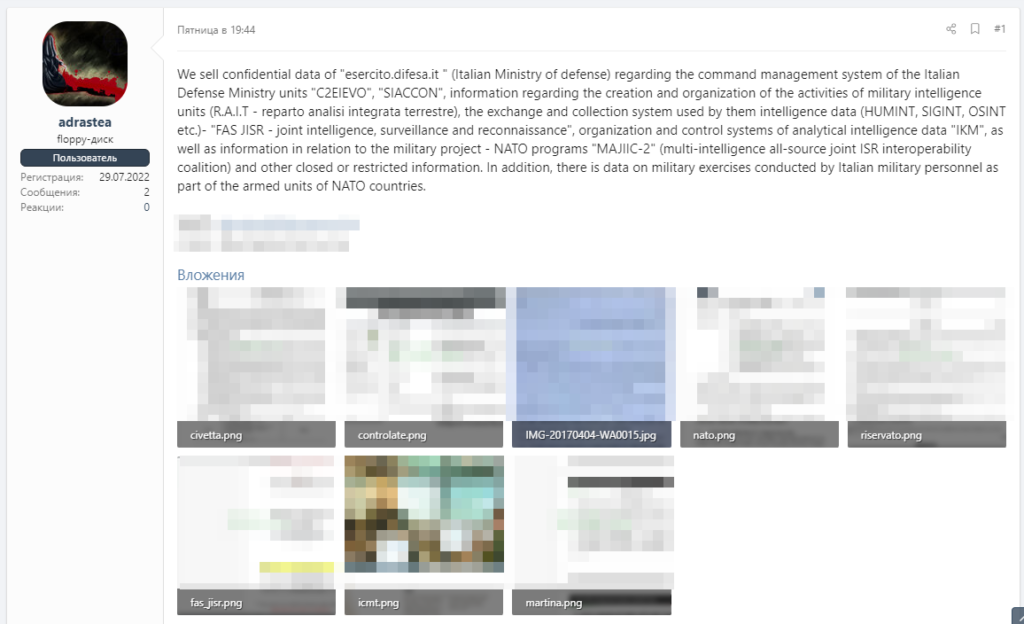
Sembrerebbe che alcuni di questi samples pubblicati sul forum underground, siano presenti all’interno dei dati precedentemente pubblicati relativi alla MBDA, pertanto ci sono delle correlazioni tra i due post di Adrastea e le relative violazioni.
Visto che sono stati pubblicati due post di carattere simile, dove entrambi vedono l’Italia colpita, ci potrebbero dei collegamenti con interessi di natura diversa rispetto al solo crimine da profitto.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]