


La storia dell’hacking di MBDA di luglio continua.
Ricordiamo che poi l’azienda ha smentito le dichiarazioni degli hacker, definendo false le segnalazioni di un attacco informatico, e i dati trafugati non erano segreti ma contenuti in un hard disk.

Ma gli specialisti della sicurezza delle informazioni di CloudSEK non la pensano così.
Domenica hanno pubblicato un rapporto in cui affermavano di essere stati in grado di ottenere e analizzare un file ZIP protetto da password contenente campioni di dati rubati.
“La password per sbloccare l’archivio è stata fornita in un post pubblicato dal gruppo. Conteneva due cartelle con i dati”
afferma il rapporto.
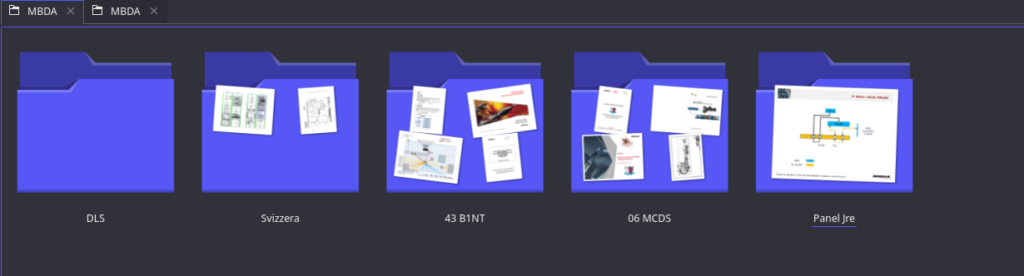
Secondo gli esperti, le cartelle contenevano file con informazioni personali dei dipendenti MBDA, oltre a molte procedure operative standard che definiscono i requisiti per il controspionaggio della NATO per prevenire minacce legate al terrorismo, spionaggio e sabotaggio.
I file ricevuti includevano anche schizzi interni di schemi di cavi per sistemi missilistici, schemi elettrici e documentazione delle attività che collegavano MBDA al Ministero della Difesa dell’Unione Europea.
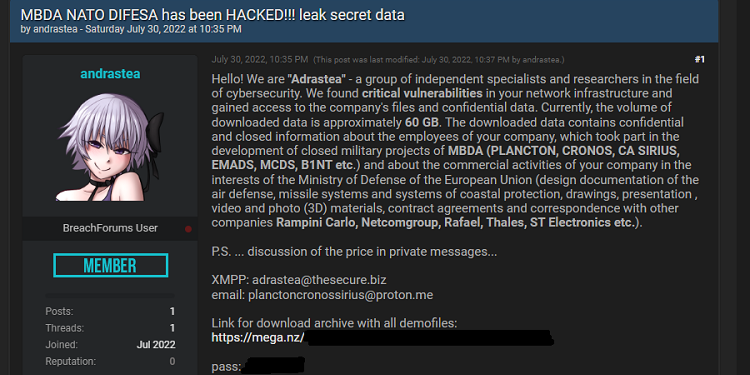
Gli specialisti di CloudSEK hanno spiegato che le minacce di Adrastea non sono state credute a causa di numerosi reclami da parte degli utenti dei forum degli hacker. Inoltre, questa è stata la prima operazione di questa cybergang, che mette in dubbio anche la legittimità dei file rilevati.
Ricordiamo che a seguito dell’incidente, anche la NATO ha iniziato delle indagini, anche se non si conoscono ad oggi i risultati.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]