


Il 23 ottobre, il ricercatore italiano Roberto Pinna ha pubblicato un rapporto tecnico intitolato "Il patrimonio digitale dell'ospitalità sarda", rivelando che il 27% dei siti ufficiali degli hotel di lusso in Sardegna non funziona. Su 288 domini valutabili, 79 non consentono più l'accesso ai siti ufficiali, con alcuni domini scaduti reregistrati per promuovere scommesse online. Inoltre, 18 hotel hanno indirizzi email con domini scaduti, esponendo i clienti a rischi di phishing e frodi.
Gli hotel di lusso della Sardegna (Sardegna) stanno affrontando un problema di sicurezza informatica spesso trascurato: nonostante gli investimenti in servizi di alta gamma e immagine del brand, potrebbero non curare adeguatamente le proprie infrastrutture digitali.
Scadenza dei domini, indirizzi email non funzionanti, software dei siti web non aggiornati da tempo, fino a siti ufficiali riutilizzati per la promozione di scommesse online: questi problemi stanno mettendo in luce le vulnerabilità digitali del settore turistico-alberghiero. Il 23 ottobre 2026, il ricercatore italiano Roberto Pinna ha pubblicato un rapporto tecnico intitolato “Il patrimonio digitale dell’ospitalità sarda”. Lo studio, condotto sugli hotel a quattro e cinque stelle della regione, ha valutato attraverso osservazioni esterne non invasive la sicurezza dei siti ufficiali, dei domini, dei sistemi email e dei software dei server.

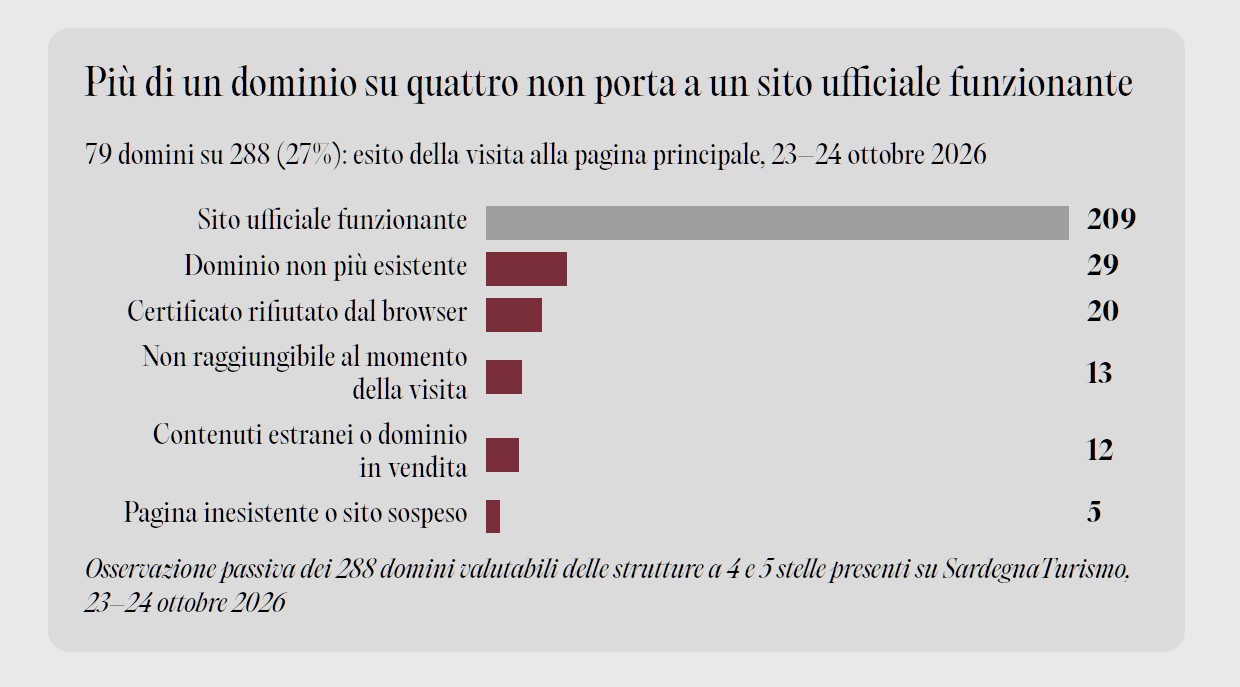
I risultati sono preoccupanti: su 288 domini valutabili, 79 non consentono più l’accesso ai siti ufficiali degli hotel, pari al 27%. Ancora più grave, alcuni domini scaduti sono stati reregistrati da terzi e utilizzati per promuovere contenuti di gioco d’azzardo online.
Il ricercatore di sicurezza ha esaminato le informazioni di 439 hotel presenti sul sito ufficiale dell’Ente Turismo Sardegna SardegnaTurismo, identificando 317 domini diversi, di cui 288 idonei alla valutazione. L’indagine ha rilevato che 79 domini non forniscono più correttamente il servizio del sito ufficiale dell’hotel. Di questi, 29 non risultano più presenti nei registri DNS pubblici, 20 siti presentano certificati TLS rifiutati dai browser, 13 non erano raggiungibili durante l’indagine, mentre altri 12 domini rimandano a contenuti di terzi non controllati dall’hotel, di cui 4 reindirizzano direttamente a siti di scommesse online.
Anche i sistemi di posta elettronica presentano gravi problemi: 18 hotel hanno lasciato nei loro dati ufficiali indirizzi email con domini scaduti. Di questi, 10 domini, verificati attraverso le informazioni pubbliche di registrazione, sono ora disponibili per essere reregistrati da chiunque.
Ciò significa che, se un attaccante dovesse registrare questi domini, potrebbe ricevere le email destinate agli hotel, incluse informazioni sulle prenotazioni, nomi, contatti, date di check-in, persino documenti di identità.
Gli attaccanti potrebbero anche fingersi dipendenti dell’hotel per rispondere ai clienti, mettendo in atto phishing o frodi sulle prenotazioni.
Tali rischi non richiedono necessariamente che l’attaccante penetri nei server dell’hotel. Basta sfruttare la scadenza dei domini e la cattiva gestione del sistema email per creare un percorso di attacco verso i dati dei clienti.
Lo studio ha inoltre rilevato che, tra i 209 siti funzionanti, 135 (65%) espongono pubblicamente le informazioni di versione di almeno un componente software. Tali dati potrebbero essere raccolti da strumenti di scansione automatica per identificare siti con software obsoleto.
Tra i siti che utilizzano WordPress, 87 su 124 espongono le informazioni di versione, di cui 29 utilizzano ancora rami di versione vecchi pubblicati tra il 2013 e il 2023. Inoltre, 21 server espongono la versione di PHP, di cui 11 eseguono versioni che non ricevono più aggiornamenti di sicurezza ufficiali.
Il rapporto si sofferma in particolare sulle vulnerabilità PHP2Shell pubblicata il 21 ottobre 2026, identificate come CVE-2026-109618 e CVE-2026-109619. Secondo lo studio, queste vulnerabilità hanno un punteggio CVSS 4.0 di 9.2 e permettendo agli attaccanti di eseguire codice sui server senza necessità di autenticazione.
Il progetto PHP ha rilasciato patch per le versioni ancora supportate, tra cui PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12. Le versioni obsolete, invece, non possono essere aggiornate tramite patch ufficiali.
I ricercatori sottolineano che l’indagine è stata condotta esclusivamente in modalità passiva, limitandosi a verificare le pagine pubbliche dei siti, i dati DNS, gli header HTTP e le versioni dei software visibili, senza tentare accessi, scansioni di vulnerabilità o attacchi. Pertanto, la presenza di versioni obsolete non implica necessariamente che i siti siano effettivamente vulnerabili.
Il rapporto raccomanda agli hotel di monitorare regolarmente la proprietà e il rinnovo dei domini, di aggiornare WordPress, PHP e i software dei server, e di configurare gli header di sicurezza necessari per i browser. Inoltre, le autorità turistiche dovrebbero implementare meccanismi di controllo automatizzati per identificare tempestivamente siti e indirizzi email non funzionanti nei registri ufficiali del turismo.
Questo studio evidenzia un problema che merita l’attenzione di tutto il settore turistico: la digitalizzazione dei servizi non si limita a possedere un sito web accattivante, ma implica anche la manutenzione continua di domini, server, software e sicurezza dei dati dei clienti.
Ma queste sono le best-practices standard del mondo digitale e chi gestisce infrastrutture e reti le dovrebbe conoscere bene.
Oppure continuiamo a fare gli scimpanzè.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.